Vercelは、Next.jsを対象とした協調セキュリティリリースを公開し、サービス拒否、ミドルウェアおよびプロキシバイパス、サーバーサイドリクエストフォージェリ、キャッシュポイズニング、クロスサイトスクリプティングを含む13件のセキュリティ勧告に対処しました。そのうちの1件は、CVE-2026-23870として追跡されているReact Server Componentsのアップストリームの脆弱性を扱っています。高深刻度の問題には、App Routerのセグメントプリフェッチバイパス、Pages Routerのi18nデフォルトロケールパスバイパス、React Server ComponentsにおけるDoSが含まれます。React(19.0.6、19.1.7、19.2.6)およびNext.jsのパッチ済みバージョンが提供されており、影響を受けるすべてのユーザーは直ちにアップグレードする必要があります。VercalはWAFルールではこれらの脆弱性を確実にブロックできないと確認しており、パッチ適用が唯一の完全な緩和策です。
Auth0が、Model Context Protocolサーバーに認証と認可を追加するアイデンティティレイヤー「Auth for MCP」の一般提供開始を発表しました。適切な認証がなければ、MCPサーバーを発見したすべてのエージェントがID確認や権限チェックなしに呼び出すことができ、エージェントがトランザクションを実行したり本番システムを変更したりするケースが増えるにつれて深刻なリスクをもたらします。Auth for MCPは、プラットフォームから顧客エージェントへ、製品からエンドユーザーエージェントへ、内部の従業員エージェントアクセスという3つのパターンをサポートします。GA版の主な機能として、Dynamic Client Registrationに代わるCIMDクライアント登録、元のユーザーにスコープされた下流APIコール向けのOn-Behalf-Of(OBO)トークン交換、MCPリソース識別子のネイティブサポートが含まれます。既存のAuth0テナントと統合でき、Claude、Cursor、VS Code、ChatGPTとの互換性もあります。
Vercelは、Next.jsを対象とした協調セキュリティリリースを公開し、サービス拒否、ミドルウェアおよびプロキシバイパス、サーバーサイドリクエストフォージェリ、キャッシュポイズニング、クロスサイトスクリプティングを含む13件のセキュリティ勧告に対処しました。そのうちの1件は、CVE-2026-23870として追跡されているReact Server Componentsのアップストリームの脆弱性を扱っています。高深刻度の問題には、App Routerのセグメントプリフェッチバイパス、Pages Routerのi18nデフォルトロケールパスバイパス、React Server ComponentsにおけるDoSが含まれます。React(19.0.6、19.1.7、19.2.6)およびNext.jsのパッチ済みバージョンが提供されており、影響を受けるすべてのユーザーは直ちにアップグレードする必要があります。VercalはWAFルールではこれらの脆弱性を確実にブロックできないと確認しており、パッチ適用が唯一の完全な緩和策です。
Auth0が、Model Context Protocolサーバーに認証と認可を追加するアイデンティティレイヤー「Auth for MCP」の一般提供開始を発表しました。適切な認証がなければ、MCPサーバーを発見したすべてのエージェントがID確認や権限チェックなしに呼び出すことができ、エージェントがトランザクションを実行したり本番システムを変更したりするケースが増えるにつれて深刻なリスクをもたらします。Auth for MCPは、プラットフォームから顧客エージェントへ、製品からエンドユーザーエージェントへ、内部の従業員エージェントアクセスという3つのパターンをサポートします。GA版の主な機能として、Dynamic Client Registrationに代わるCIMDクライアント登録、元のユーザーにスコープされた下流APIコール向けのOn-Behalf-Of(OBO)トークン交換、MCPリソース識別子のネイティブサポートが含まれます。既存のAuth0テナントと統合でき、Claude、Cursor、VS Code、ChatGPTとの互換性もあります。
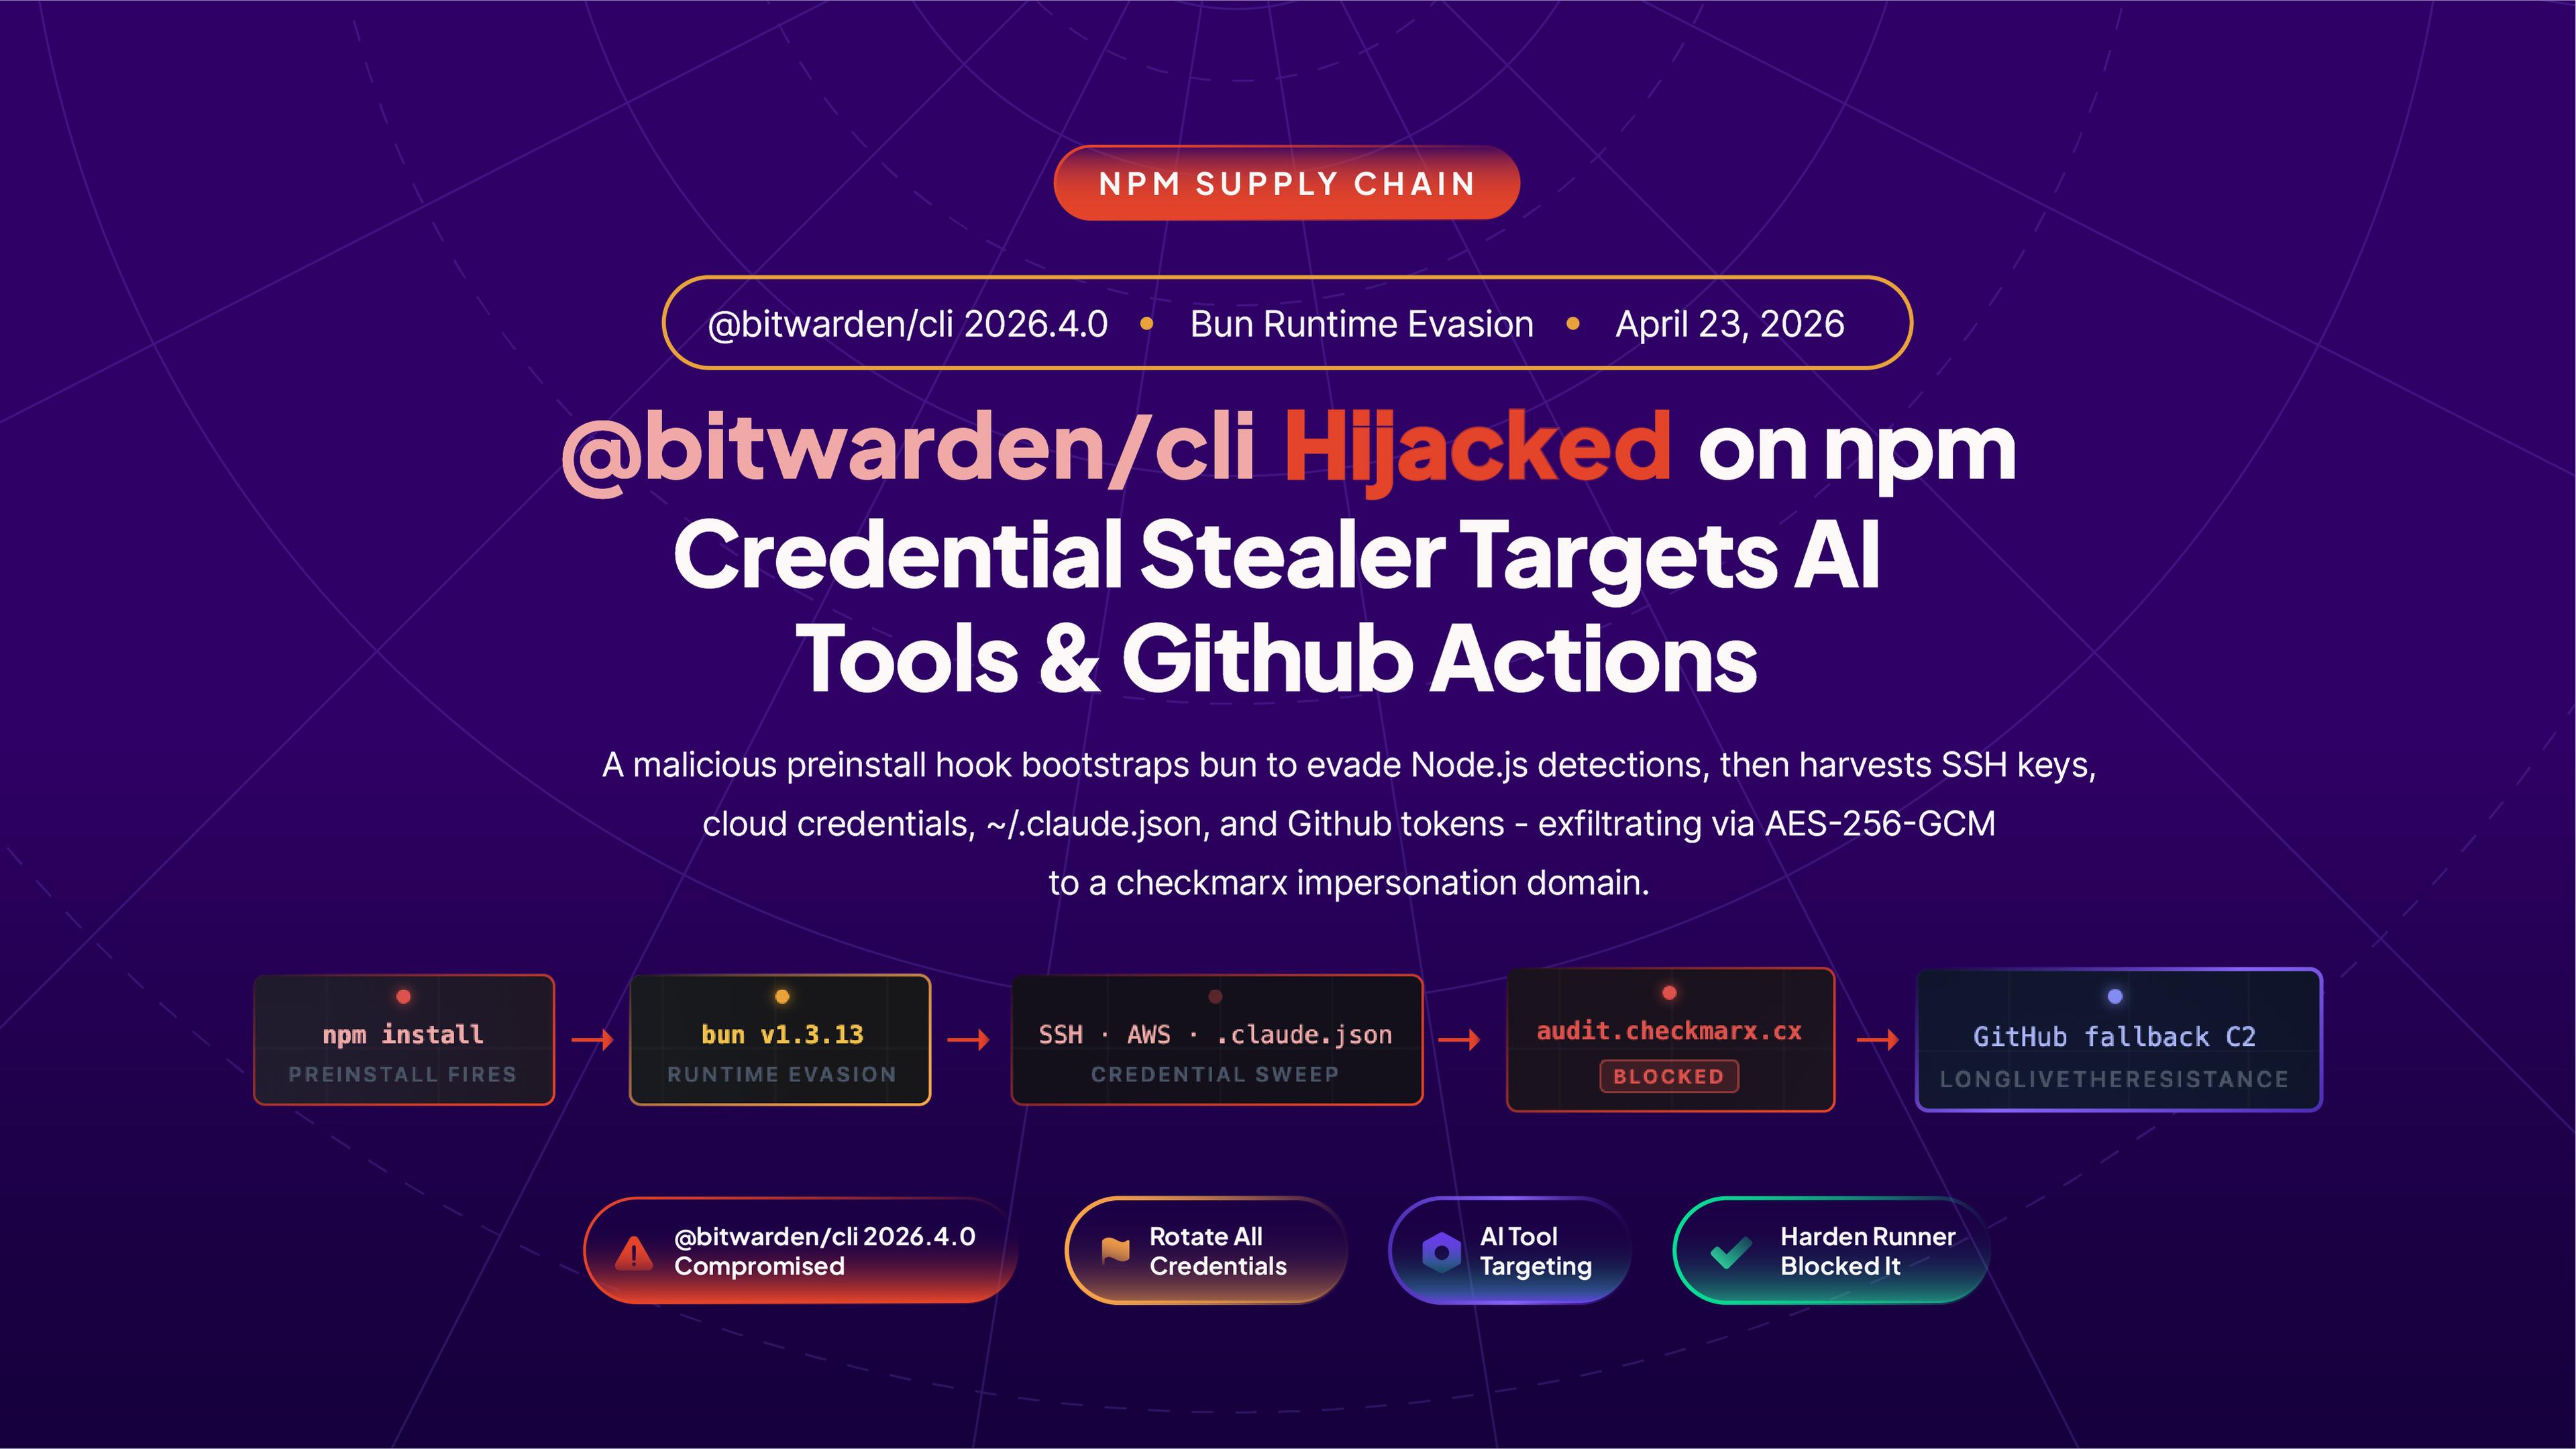
セキュリティが週全体を席巻しました。VercelはNext.jsへの協調セキュリティリリースを公開し、DoS・ミドルウェアおよびプロキシバイパス・SSRF・キャッシュポイズニング・XSSを含む13件の勧告に対処しました。React Server ComponentsのアップストリームCVE-2026-23870も含まれています。パッチ済みReactはバージョン19.0.6・19.1.7・19.2.6で、VercelはWAFルールでは確実なブロックが不可能と確認しており、即時パッチが唯一の完全な緩和策です。また、@bitwarden/cli@2026.4.0 npmパッケージがnpm OIDC Trusted Publishingを悪用した初の確認済みサプライチェーン攻撃によって侵害されました。ペイロードはEDR回避のためBunランタイムをダウンロードし、SSHキー・AWS/GCP認証情報・シェル履歴を収集、Claude Code(~/.claude.json)・Cursor・Kiro・Codex CLI・AiderなどのAIコーディングツールを明示的にターゲットにしています。
AIを標的としたサプライチェーン攻撃はReversingLabsによるPromptMink追跡を通じてより広く報道されました。北朝鮮のAPTグループFamous Chollimaに帰属するこのキャンペーンは、LLMコーディングエージェントが選択しやすいよう説得力のあるREADMEを持つ悪意あるnpm・PyPIパッケージを作成します。関連脅威のスロップスクワッティングはLLMの幻覚パッケージ名を悪用しており、Aikido SecurityのCharlie Eriksenが登録した架空のパッケージreact-codeshiftが237のGitHubリポジトリに広まった事例が報告されています。建設的な面では、MozillaがClaude Mythos Previewとエージェントハーネスを使い、Firefox 150で3つのCVEにまたがる271件の未知の脆弱性を発見し、Auth0がMCPサーバー向けアイデンティティレイヤーAuth for MCPの一般提供を開始しました。
重要ポイント
Next.jsにはReact Server Componentsのアップストリーム脆弱性(CVE-2026-23870)を含む13件の有効なCVEがあります。WAFルールだけでは不十分で、React 19.0.6/19.1.7/19.2.6と対応するNext.jsバージョンに今すぐパッチを当ててください。