articleタグ: エコシステム読了_時間: 5分
Gitのセキュリティ更新:再帰クローンと信頼できない入力のリスク
Elijah Newrenは、Git 2.56.1と修正済み保守リリースで対応した6件の脆弱性を説明しています。再帰クローンの問題の一つでは、パスの切り詰めによってサブモジュールのメタデータを別の場所へ向け、フックの実行につながる可能性があり、ほかにもプロトコルのパス、署名処理、バイナリーパッチ、大規模マージに欠陥があります。攻撃の条件はそれぞれ異なり、信頼できないリポジトリーを複製・処理する自動化は特に重要な確認対象です。GitHubのクラウドサービスは修正済みですが、発表では、まだ展開中のクライアントや開発環境の更新と区別しています。CIイメージ、デスクトップ、リモート作業環境に実際に含まれるGitを確認して適切な修正版を適用し、ホスティング側の修正だけでローカル実行ファイルや処理手順まで保護されたと判断しないことが必要です。
タグ: エコシステム読了_時間: 10分
wfx-lootキャンペーン:リポジトリーの探索と実際のCI秘密情報窃取を分ける
Aikidoは、盗まれたGitHub認証情報で書き込み権限を探り、CIの秘密情報を盗むワークフローを投入したキャンペーンを追っています。探索用のプルリクエストはアカウントのアクセスを示しますが、接触したすべてのリポジトリーで後続のペイロードが動いた証拠ではありません。報告はワークフローの痕跡削除やクラウドの信頼関係を変更してアクセスを残す試みを説明し、その変更は元のトークンより長く残る可能性があります。実行件数には記事内で不一致があるため、相反する正確な件数を露出推定の基準にすべきではなく、影響したGoのタグだけで利用者がマルウェアを実行したとも言えません。大規模な探索を同数の確認済み侵害と同一視せず、ワークフローの履歴と実行の根拠、クラウドの信頼関係の変更を調べ、その結果に応じて認証情報の交換範囲を決める必要があります。
タグ: エコシステム読了_時間: 21分
bee-js・Swarm Desktop侵害が示す、正規ビルド証明の限界
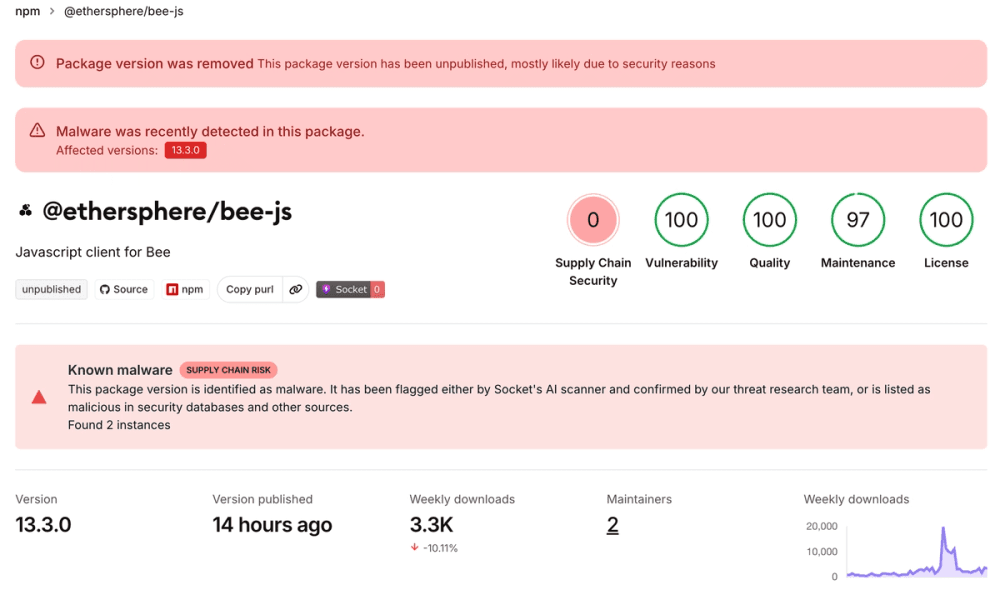
Socketは、SleepyDuckバックドアに関連する悪意ある@ethersphere/bee-js 13.3.0とSwarm Desktop 0.56.2のリリースを調査しています。侵害されたプロジェクトの認証主体が正規のリリース経路にローダーを加えたため、信頼された公開やビルド来歴の証明が、攻撃者の変更を含むビルドを正しく指す場合がありました。npmパッケージはインストールフックを使い、デスクトップ版はElectronのメインプロセスにローダーを置くため、露出経路が異なります。最初の認証情報が盗まれた方法は確定しておらず、ダウンロード数を感染が確認された端末数とみなすこともできません。正確なバージョンと実行の有無を調べ、影響したシステムを封じ込めて認証情報や永続化を確認する必要があり、すでに動いたペイロードは公開物の削除やアプリのアンインストールだけでは取り消せません。
タグ: エコシステム読了_時間: 9分
Cloudflareの支出制限ベータ:通知から非同期の実行停止へ
Cloudflareは従量課金のWorkersとDurable Objects向けにSpend Managementのベータを導入し、警告のしきい値と課金対象の動作を止めるポリシーを組み合わせます。使用量を段階的に集計し、アカウントごとの無料枠と契約状態を反映して料金を算出し、上限を評価してからランタイムへ伝えます。費用は10分未満の準リアルタイムで表示されますが、制限の配信とランタイムの更新は非同期なので、即時かつセント単位で厳密な上限だと受け取るべきではありません。停止したWorkersは定期実行やキューの処理を含む新たな課金呼び出しを拒否する一方、静的アセットの配信は続きます。上限によるサービス停止と適用までの遅れをともに計画し、現在の製品単位のベータと、将来のアプリケーション全体やエージェント別の予算を区別する必要があります。
タグ: エコシステム読了_時間: 4分
ESLintが外部貢献者プールを終了:AI貢献ポリシーを運用する負担
Nicholas C. Zakasは、コアチーム外の意味のある作業に報酬を払ってきたESLintの貢献者プールの終了を発表しています。月ごとの割り当てから始まり、後に月収の一定割合を使う方式となり、報告された支払額は5万1千ドルを超えます。理由は、人の作業への報酬という趣旨を維持しながら、AI生成の貢献を識別して方針を運用することが難しくなったためで、すべての有給保守が終わったという話ではありません。一つのプロジェクトの運営負担を語るメンテナーの記録であり、オープンソース全体のAI貢献率を測った資料ではありません。同じ週のAI支援によるESLintの性能改善と合わせて読むと、有用な支援と持続可能な報酬方針は別の問題であり、自動化もレビューや貢献確認の負担を消さないことが分かります。
タグ: エコシステム読了_時間: 3分
Servoへの投資成果:アクセシビリティツリーとWebView統合の基盤改善
IgaliaはSovereign Tech Fundの委託によるServoの作業を報告し、新しいブラウザの宣伝より、組み込み側に必要な基盤に焦点を当てています。アクセシビリティシステムは、テストがAccessKitで検査できるツリー更新を出力し、アクセシブルに組み込むための設計文書も提供します。ダイアログやファイル選択などのコントロールを統合し、入力処理とピンチズームを改善したほか、安定したスクリーンショットAPIはWebDriverの既定での有効化に役立ちました。複数の描画先に対応する内部構造へ改め、CIと依存関係の保守も複数プラットフォームでの開発を支えています。実装者が報告する到達点であり、完全なブラウザ相互運用性や普遍的なアクセシビリティ適合の証明ではありませんが、継続的な資金が機能一覧に隠れがちな統合とテストの前提を整えることを示します。
summarizeダイジェスト_要約
三つのセキュリティ報告は、それぞれ異なる対応を求めます。Gitの修正版は脆弱なリポジトリー処理を扱い、Socketの調査は正規のビルド来歴だけで変更が無害だとは言えないことを示し、Aikidoは広い書き込み権限の探索と秘密情報窃取ワークフローの実行根拠を分けています。
運用上の制御にも境界があります。Cloudflareのベータは使用量の集計と制限の伝播に時間がかかるため、停止ポリシーは即時の上限でもサービス停止の計画の代わりでもありません。
保守の話題は、事故対応の外へ視野を広げます。Igaliaは投資によるServoの統合とテスト整備を説明し、ESLintは貢献確認の方針を運用する負担が増した報酬制度を終了します。影響した実行ファイル、侵害されたワークフロー、遅れて届く制限、保守の制約など、確認できた条件に行動を合わせる必要があります。
重要ポイント- 影響するGitとパッケージの版を棚卸しし、ダウンロードや探索の件数を確認済みの実行と分けましょう。
- 認証情報窃取後の永続化を調べるときは、ワークフローとIDの信頼関係の変更を確認しましょう。
- 非同期の支出制限を見込み、継続可能なブラウザ開発と保守も運用基盤として扱いましょう。