Boris Cherny와 함께 알아보는 Claude Code 구축 — 2026년 10주 기술 뉴스
이번 주 피처 기사는 Claude Code 구축에 대한 Boris Cherny의 심층 인터뷰입니다. 개인적인 bash 실험이 어떻게 하루 20~30개 PR을 5개의 병렬 Git worktree에서 수동 코드 한 줄 없이 처리하는 개발자 도구로 진화했는지를 다룹니다. 두 편의 중요한 보안… 개발자가 바로 활용할 수 있도록 정리했습니다.
calendar_todaysummarize2026년 10주차
article
태그: 릴리스읽기_시간: 2분
Copilot Memory, Pro 및 Pro+ 사용자의 공개 프리뷰에서 기본 활성화
GitHub이 Copilot Memory를 Copilot Pro 및 Copilot Pro+ 전체 구독자에게 기본 활성화 상태로 전환하며 opt-in 공개 미리 보기를 졸업했습니다. 이 기능은 Copilot 에이전트가 코딩 규칙, 아키텍처 패턴, 중요한 cross-file 의존성 등 repository 수준의 정보를 이후 대화에서도 유지할 수 있게 합니다. 메모리는 단일 repository로 엄격히 범위가 제한되며 사용 전 현재 코드베이스와 대조·검증됩니다. 오래된 정보를 방지하기 위해 28일 후 자동 만료됩니다. Copilot 코딩 에이전트, 코드 리뷰, CLI 간에 지식이 공유되며, Enterprise 및 조직 관리자는 정책 수준에서 제어할 수 있습니다.
Anthropic의 Frontier Red Team은 Claude를 활용해 Firefox의 JavaScript 엔진과 브라우저 전체 코드베이스를 보안 취약점 관점에서 분석해, 14개의 high-severity 버그를 발견하고 22개의 CVE를 발행했으며 — 이 모두는 Firefox 148에서 수정 완료되었습니다. high-severity 버그 외에도 90개의 추가 버그가 발견되었습니다. 특히 각 보고서에는 재현 가능한 최소 테스트 케이스가 포함되어, Mozilla 엔지니어들이 공개 수시간 내에 수정 작업을 시작할 수 있었습니다. AI 지원 분석은 수십 년간의 fuzzing과 정적 분석에서도 발견되지 않았던 로직 오류 유형을 식별했으며, Mozilla는 이 협업을 책임 있는 취약점 공개 모델로 평가하고 내부 보안 워크플로에 AI 분석을 통합했습니다.
보안 연구원 Adnan Khan은 "Clinejection"이라 불리는 다단계 공격 체인을 통해 Cline AI 코딩 어시스턴트의 npm 퍼블리시 파이프라인을 침해했습니다. 근본 원인은 allowed_non_write_users: "*"와 Bash/Read/Write/Edit 도구 권한으로 구성된 GitHub Actions AI 트리아지 봇(claude-code-action 사용)으로, 이슈 제목이 무검증으로 프롬프트에 삽입되어 누구든 GitHub 이슈를 열어 runner에서 임의 명령을 실행할 수 있었습니다. 트리아지 워크플로가 야간 릴리스 워크플로와 GitHub Actions의 10 GB LRU 캐시 풀을 공유했기 때문에, 공격자는 예측 가능한 키(Linux-npm-{package-lock 해시})로 node_modules 캐시를 오염시켜 릴리스 워크플로가 침해된 환경을 복원하고 NPM_RELEASE_TOKEN을 탈취하도록 유도했습니다. 이후 다른 행위자가 Khan의 공개 PoC를 이용해 cline@2.3.0을 npm에 게시했으며 — 8시간 동안 약 4,000회 설치됨 — CVE-2026-25253(CVSS 8.8, 인증 우회)이 있는 OpenClaw를 설치하는 postinstall hook이 포함되어 있었습니다.
GitHub은 Copilot 코드 리뷰(CCR)가 2025년 4월 출시 이후 10배 성장해 현재 플랫폼 전체 코드 리뷰의 5분의 1 이상을 차지하며, 12,000개 이상의 조직이 모든 pull request에 자동으로 적용하고 있다고 발표했습니다. repository context를 검색하고 리뷰 간 메모리를 유지하며 긴 pull request에 명시적인 계획을 수립하는 에이전틱 아키텍처로의 전환은 개발자 긍정 피드백을 초기 8.1% 향상시켰습니다. 에이전트는 전체 리뷰의 71%에서 실질적인 코멘트를 제공하고, 나머지 29%에서는 침묵을 선택합니다. 고급 추론 모델 채택은 레이턴시가 16% 증가했음에도 긍정 피드백률을 6% 높였습니다.
Visual Studio Code v1.110의 GitHub Copilot — 2월 릴리스
VS Code v1.110 2026년 2월 릴리스는 Copilot 에이전트의 프로그래밍 가능성과 제어성을 크게 향상시킵니다. 새로운 lifecycle hook으로 auto-lint 또는 명령 차단을 에이전트의 주요 이벤트에서 실행할 수 있으며, 대화 fork 기능으로 원본을 잃지 않고 어느 체크포인트에서든 분기할 수 있습니다. /autoApprove(/yolo) 채팅 명령은 터미널 샌드박싱과 결합해 전역 자동 승인을 토글합니다. 현재 실험적 기능인 agent plugin은 Extensions 뷰에서 skills, tools, hooks, MCP server를 번들로 설치할 수 있게 합니다. 컨텍스트 관리 측면에서는 코딩 에이전트·CLI·코드 리뷰 간 메모리 공유, 경량 모델을 활용한 병렬 코드베이스 탐색 sub-agent, /compact 명령 등이 추가되었습니다.
VoidZero가 빠른 npm 레지스트리 브라우저인 npmx의 후원을 발표하며, npmx는 npmx.dev에서 알파 단계에 진입했습니다. 이 프로젝트는 VoidZero 전체 툴체인 위에 구축되어 있으며 — 빌드는 Nuxt를 통한 Vite, 테스트는 Vitest, 프로덕션 번들 최적화는 Vite 8 베타를 통한 Rolldown, 린팅은 oxlint, 포맷팅은 oxfmt — 팀은 이를 통합한 단일 패키지 Vite+도 미리 공개했습니다. 구체적인 피드백 루프 사례로, npmx 메인테이너가 postinstall 스크립트로 인해 Vite+ lint/fmt 명령이 oxlint/oxfmt 직접 호출보다 3.23배 느려진다는 점을 벤치마크와 함께 제보했고, VoidZero가 이를 수정해 오버헤드를 1.10배로 줄였습니다. VoidZero는 이 파트너십을 실 사용 환경이 합성 벤치마크로는 발견하기 어려운 문제를 찾아내는 건전한 오픈소스 협업의 모델로 제시합니다.
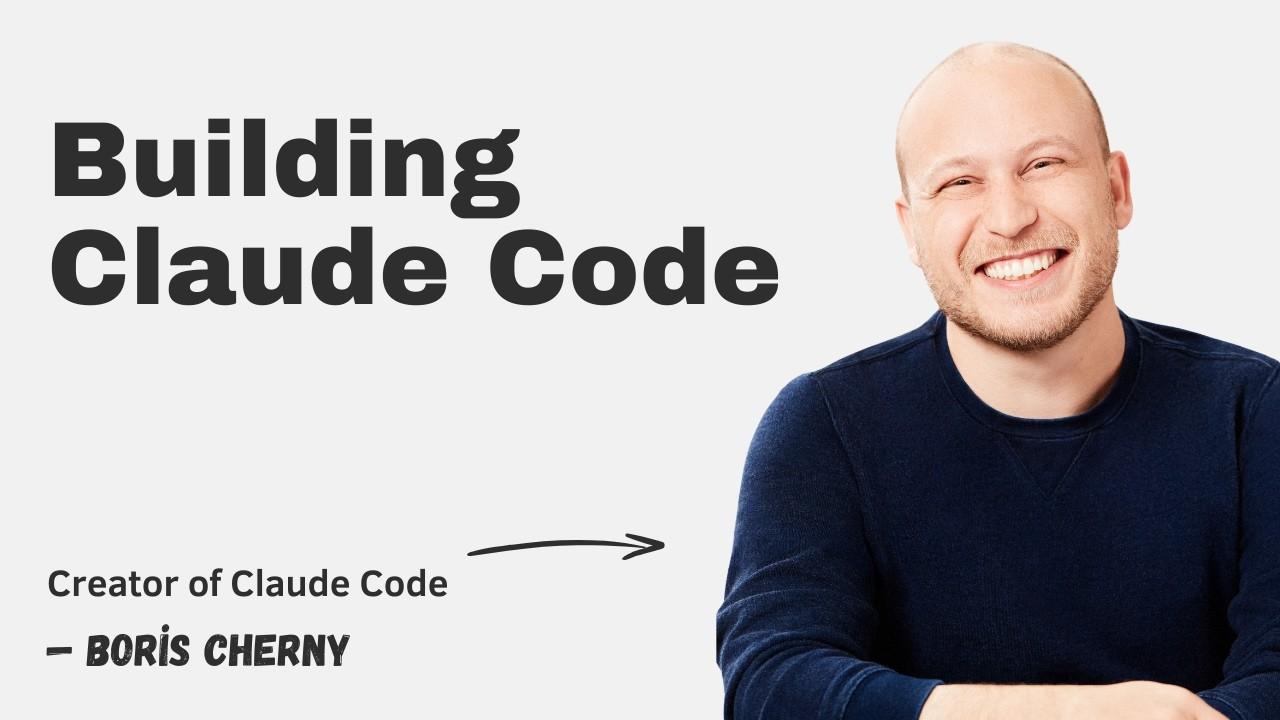
Claude Code의 창시자이자 엔지니어링 리드인 Boris Cherny는 개인적인 bash 기반 Anthropic API 실험이 어떻게 가장 빠르게 성장하는 개발자 도구 중 하나로 발전했는지를 설명합니다. 그는 Opus 4.5와 Claude Code를 활용해 하루에 20~30개의 PR을 수동 코드 한 줄 없이 ship하며, 5개의 병렬 Git worktree를 운영하는 워크플로를 소개합니다. Claude Code가 CI에서 sub-process를 생성해 스스로를 테스트하는 방식, prompt injection에 대응하는 다중 레이어 방어 전략(alignment, 런타임 classifier, sub-agent 요약), 그리고 vector database RAG 대신 agent 기반 glob/grep 검색을 채택한 이유도 상세히 다룹니다. Anthropic이 아젠틱 안전성을 실제 환경에서 연구하기 위해 이 도구를 공개 출시하기로 결정한 배경도 들을 수 있습니다.
Claude Code의 창시자이자 엔지니어링 리드인 Boris Cherny는 개인적인 bash 기반 Anthropic API 실험이 어떻게 가장 빠르게 성장하는 개발자 도구 중 하나로 발전했는지를 설명합니다. 그는 Opus 4.5와 Claude Code를 활용해 하루에 20~30개의 PR을 수동 코드 한 줄 없이 ship하며, 5개의 병렬 Git worktree를 운영하는 워크플로를 소개합니다. Claude Code가 CI에서 sub-process를 생성해 스스로를 테스트하는 방식, prompt injection에 대응하는 다중 레이어 방어 전략(alignment, 런타임 classifier, sub-agent 요약), 그리고 vector database RAG 대신 agent 기반 glob/grep 검색을 채택한 이유도 상세히 다룹니다. Anthropic이 아젠틱 안전성을 실제 환경에서 연구하기 위해 이 도구를 공개 출시하기로 결정한 배경도 들을 수 있습니다.
GitHub이 Copilot Memory를 Copilot Pro 및 Copilot Pro+ 전체 구독자에게 기본 활성화 상태로 전환하며 opt-in 공개 미리 보기를 졸업했습니다. 이 기능은 Copilot 에이전트가 코딩 규칙, 아키텍처 패턴, 중요한 cross-file 의존성 등 repository 수준의 정보를 이후 대화에서도 유지할 수 있게 합니다. 메모리는 단일 repository로 엄격히 범위가 제한되며 사용 전 현재 코드베이스와 대조·검증됩니다. 오래된 정보를 방지하기 위해 28일 후 자동 만료됩니다. Copilot 코딩 에이전트, 코드 리뷰, CLI 간에 지식이 공유되며, Enterprise 및 조직 관리자는 정책 수준에서 제어할 수 있습니다.
Anthropic의 Frontier Red Team은 Claude를 활용해 Firefox의 JavaScript 엔진과 브라우저 전체 코드베이스를 보안 취약점 관점에서 분석해, 14개의 high-severity 버그를 발견하고 22개의 CVE를 발행했으며 — 이 모두는 Firefox 148에서 수정 완료되었습니다. high-severity 버그 외에도 90개의 추가 버그가 발견되었습니다. 특히 각 보고서에는 재현 가능한 최소 테스트 케이스가 포함되어, Mozilla 엔지니어들이 공개 수시간 내에 수정 작업을 시작할 수 있었습니다. AI 지원 분석은 수십 년간의 fuzzing과 정적 분석에서도 발견되지 않았던 로직 오류 유형을 식별했으며, Mozilla는 이 협업을 책임 있는 취약점 공개 모델로 평가하고 내부 보안 워크플로에 AI 분석을 통합했습니다.
보안 연구원 Adnan Khan은 "Clinejection"이라 불리는 다단계 공격 체인을 통해 Cline AI 코딩 어시스턴트의 npm 퍼블리시 파이프라인을 침해했습니다. 근본 원인은 allowed_non_write_users: "*"와 Bash/Read/Write/Edit 도구 권한으로 구성된 GitHub Actions AI 트리아지 봇(claude-code-action 사용)으로, 이슈 제목이 무검증으로 프롬프트에 삽입되어 누구든 GitHub 이슈를 열어 runner에서 임의 명령을 실행할 수 있었습니다. 트리아지 워크플로가 야간 릴리스 워크플로와 GitHub Actions의 10 GB LRU 캐시 풀을 공유했기 때문에, 공격자는 예측 가능한 키(Linux-npm-{package-lock 해시})로 node_modules 캐시를 오염시켜 릴리스 워크플로가 침해된 환경을 복원하고 NPM_RELEASE_TOKEN을 탈취하도록 유도했습니다. 이후 다른 행위자가 Khan의 공개 PoC를 이용해 cline@2.3.0을 npm에 게시했으며 — 8시간 동안 약 4,000회 설치됨 — CVE-2026-25253(CVSS 8.8, 인증 우회)이 있는 OpenClaw를 설치하는 postinstall hook이 포함되어 있었습니다.
GitHub은 Copilot 코드 리뷰(CCR)가 2025년 4월 출시 이후 10배 성장해 현재 플랫폼 전체 코드 리뷰의 5분의 1 이상을 차지하며, 12,000개 이상의 조직이 모든 pull request에 자동으로 적용하고 있다고 발표했습니다. repository context를 검색하고 리뷰 간 메모리를 유지하며 긴 pull request에 명시적인 계획을 수립하는 에이전틱 아키텍처로의 전환은 개발자 긍정 피드백을 초기 8.1% 향상시켰습니다. 에이전트는 전체 리뷰의 71%에서 실질적인 코멘트를 제공하고, 나머지 29%에서는 침묵을 선택합니다. 고급 추론 모델 채택은 레이턴시가 16% 증가했음에도 긍정 피드백률을 6% 높였습니다.
Visual Studio Code v1.110의 GitHub Copilot — 2월 릴리스
VS Code v1.110 2026년 2월 릴리스는 Copilot 에이전트의 프로그래밍 가능성과 제어성을 크게 향상시킵니다. 새로운 lifecycle hook으로 auto-lint 또는 명령 차단을 에이전트의 주요 이벤트에서 실행할 수 있으며, 대화 fork 기능으로 원본을 잃지 않고 어느 체크포인트에서든 분기할 수 있습니다. /autoApprove(/yolo) 채팅 명령은 터미널 샌드박싱과 결합해 전역 자동 승인을 토글합니다. 현재 실험적 기능인 agent plugin은 Extensions 뷰에서 skills, tools, hooks, MCP server를 번들로 설치할 수 있게 합니다. 컨텍스트 관리 측면에서는 코딩 에이전트·CLI·코드 리뷰 간 메모리 공유, 경량 모델을 활용한 병렬 코드베이스 탐색 sub-agent, /compact 명령 등이 추가되었습니다.
VoidZero가 빠른 npm 레지스트리 브라우저인 npmx의 후원을 발표하며, npmx는 npmx.dev에서 알파 단계에 진입했습니다. 이 프로젝트는 VoidZero 전체 툴체인 위에 구축되어 있으며 — 빌드는 Nuxt를 통한 Vite, 테스트는 Vitest, 프로덕션 번들 최적화는 Vite 8 베타를 통한 Rolldown, 린팅은 oxlint, 포맷팅은 oxfmt — 팀은 이를 통합한 단일 패키지 Vite+도 미리 공개했습니다. 구체적인 피드백 루프 사례로, npmx 메인테이너가 postinstall 스크립트로 인해 Vite+ lint/fmt 명령이 oxlint/oxfmt 직접 호출보다 3.23배 느려진다는 점을 벤치마크와 함께 제보했고, VoidZero가 이를 수정해 오버헤드를 1.10배로 줄였습니다. VoidZero는 이 파트너십을 실 사용 환경이 합성 벤치마크로는 발견하기 어려운 문제를 찾아내는 건전한 오픈소스 협업의 모델로 제시합니다.
이번 주 피처 기사는 Claude Code 구축에 대한 Boris Cherny의 심층 인터뷰입니다. 개인적인 bash 실험이 어떻게 하루 20~30개 PR을 5개의 병렬 Git worktree에서 수동 코드 한 줄 없이 처리하는 개발자 도구로 진화했는지를 다룹니다. 두 편의 중요한 보안 기사도 함께 소개됩니다. Anthropic의 Frontier Red Team이 Claude를 활용해 Firefox에서 14개의 high-severity 버그와 22개의 CVE를 발견했으며 — 모두 Firefox 148에서 패치 완료 — AI 보조 분석이 수십 년간의 fuzzing에서 발견하지 못한 로직 오류 유형을 찾아낼 수 있음을 증명했습니다. 더욱 긴급하게는 Clinejection 공격이 열린 권한을 가진 GitHub Actions AI 트리아지 봇이 어떻게 npm publish 캐시를 오염시키고 토큰을 탈취하게 할 수 있는지를 보여주었으며, 결국 4,000회 설치된 공급망 침해로 이어졌습니다.
에이전트 도구 측면에서 GitHub이 Copilot Memory를 Pro 및 Pro+ 전체 구독자에게 기본 활성화로 전환하여, 코딩 에이전트·코드 리뷰·CLI 간에 repository 수준 지식이 공유됩니다. VS Code v1.110은 lifecycle hook, 대화 fork, 실험적 agent plugin으로 이를 확장했습니다. Copilot 코드 리뷰도 6,000만 건을 돌파하며 에이전트 아키텍처 개편으로 개발자 만족도가 8.1% 향상되었습니다. VoidZero의 npmx 후원은 단일 패키지 통합 툴체인 Vite+를 미리 보여줍니다.
주를 마무리하는 두 편의 관점 기사도 인상적입니다. Justin Searls는 에이전트 개발에서 아직 해결되지 않은 문제는 생성 속도가 아닌 verifiability라고 주장하며 "order taker"와 "야망 있는" 개발자를 명확히 구분합니다. Claude Code와 Cursor를 위한 크로스 플랫폼 hook 작성 가이드는 각 플랫폼의 다른 stdin JSON 구조를 정규화해 일관된 도구 사용을 강제하는 방법을 보여줍니다.
핵심 요점
Clinejection은 GitHub Actions에서 AI 트리아지 봇을 운영하는 모든 팀에게 경고입니다. 권한을 엄격히 제한하고, allowed_non_write_users: "*"와 같은 개방형 쓰기 접근을 허용하지 말며, 워크플로 간 CI 캐시 풀을 분리하십시오.
Copilot Memory의 기본 활성화와 6,000만 건 리뷰 달성은 에이전트 코드 리뷰가 더 이상 실험적이지 않음을 의미합니다. AI 리뷰 정책이 없는 팀은 격차를 인식해야 합니다.
AI 보조 보안 분석(Mozilla/Anthropic 협업)은 수십 년간 fuzzing으로 발견하지 못한 CVE 유형을 찾아냈습니다. LLM 기반 보안 스캐닝을 워크플로에 통합하는 것이 경쟁 기준이 되고 있습니다.