Anthropic-SpaceX 계약: 개발자가 알아야 할 것 — 2026년 19주 기술 뉴스
이번 주 최대 인프라 뉴스는 Anthropic이 SpaceX로부터 Colossus 1 슈퍼컴퓨터 클러스터 전체 — 220,000개의 NVIDIA GPU와 300메가와트 전력 — 를 임대한 것입니다. 2026년 1분기 연간 환산 매출이 80배 급증하며 컴퓨트 계획을 훨씬 초과한 것이 직접적인… 개발자가 바로 활용할 수 있도록 정리했습니다.
calendar_todaysummarize2026년 19주차bolt중요 업데이트 1건
article
태그: 업계 동향읽기_시간: 9분
Anthropic-SpaceX 계약: 개발자가 알아야 할 것
Anthropic이 SpaceX로부터 Colossus 1 슈퍼컴퓨터 클러스터 전체를 임대하여 220,000개의 NVIDIA GPU와 300메가와트의 전력 용량을 발표 후 한 달 이내에 확보하게 되었습니다. 이 계약은 2026년 1분기 연간 환산 매출이 예상 10배를 훨씬 초과한 80배로 급증하면서 발생한 심각한 용량 부족 문제를 해소하기 위한 것입니다. 그 결과로 Claude Code의 5시간 사용 한도가 두 배로 늘어났고 Pro 및 Max 플랜의 피크 시간대 스로틀링이 제거되었습니다. Elon Musk가 2026년 2월에 Anthropic을 공개적으로 공격하고 Cursor에서 xAI의 Claude 사용을 금지했던 배경을 감안하면 이번 계약은 특히 주목할 만합니다. Colossus 1은 SpaceX가 Grok 학습 워크로드를 더 큰 Colossus 2 클러스터로 이전하면서 사실상 유휴 상태가 되었습니다.
Vercel이 Next.js에 대한 조율된 보안 릴리스를 배포하여 서비스 거부, 미들웨어 및 프록시 우회, 서버 사이드 요청 위조, 캐시 포이즈닝, 크로스 사이트 스크립팅을 포함한 13개 보안 권고사항을 해결하였습니다. 이 중 하나는 CVE-2026-23870으로 추적되는 React Server Components의 업스트림 취약점을 다루고 있습니다. 심각도 높음에 해당하는 문제로는 App Router 세그먼트 프리패치 우회, Pages Router i18n 기본 로케일 경로 우회, React Server Components의 DoS가 포함됩니다. React(19.0.6, 19.1.7, 19.2.6) 및 Next.js의 패치 버전이 제공되며, 영향을 받는 모든 사용자는 즉시 업그레이드해야 합니다. Vercel은 WAF 규칙으로는 이 취약점들을 신뢰성 있게 차단할 수 없다고 확인하였습니다.
Mozilla 엔지니어들이 Claude Mythos Preview와 에이전트 하네스를 활용하여 Firefox에서 271개의 미지의 보안 취약점을 발견하고 역대 가장 안전한 Firefox 릴리스를 달성한 과정을 상세히 설명합니다. 팀은 기존 퍼징 인프라 위에 파이프라인을 구축하여 특정 소스 파일을 타겟으로 하는 임시 VM에서 버그 탐색 작업을 병렬화하였습니다. 발견된 버그에는 15년 된 legend 요소 버그, 20년 된 XSLT 해시 테이블 재진입 결함, IPC 레이스 컨디션과 메모리 손상을 악용한 다수의 샌드박스 탈출이 포함됩니다. 271개의 버그는 Firefox 150에서 CVE-2026-6784(154개), CVE-2026-6785(55개), CVE-2026-6786(107개)의 세 CVE로 그룹화되었습니다. 최근 릴리스에서 총 423개의 보안 버그가 수정되었으며 100명 이상의 기여자가 참여하였습니다.
ReversingLabs의 보안 연구원들이 북한의 APT 그룹인 Famous Chollima에 귀속된 공급망 캠페인 PromptMink를 추적하고 있습니다. 이 캠페인은 LLM 기반 코딩 에이전트가 선택할 가능성을 높이기 위해 설득력 있는 README 문서를 갖춘 악성 npm 및 PyPI 패키지를 만들어냅니다. 캠페인은 2025년 9월@solana-launchpad/sdk 등의 패키지로 시작하여 Node.js Single Executable Applications 및 Rust 기반 NAPI-RS 애드온을 사용한 컴파일된 페이로드로 진화하였습니다. Solana Graveyard Hackathon의 실제 GitHub 저장소에서 Claude Opus가 공동 작성한 커밋으로 악성 의존성이 추가된 AI 에이전트 침해 증거가 발견되었습니다. 관련 위협인 슬롭스쿼팅은 LLM이 환각한 패키지 이름을 악용하며, Aikido Security의 Charlie Eriksen이 등록한 가상의 패키지 react-codeshift가 237개의 GitHub 저장소로 확산된 사례가 보고되었습니다.
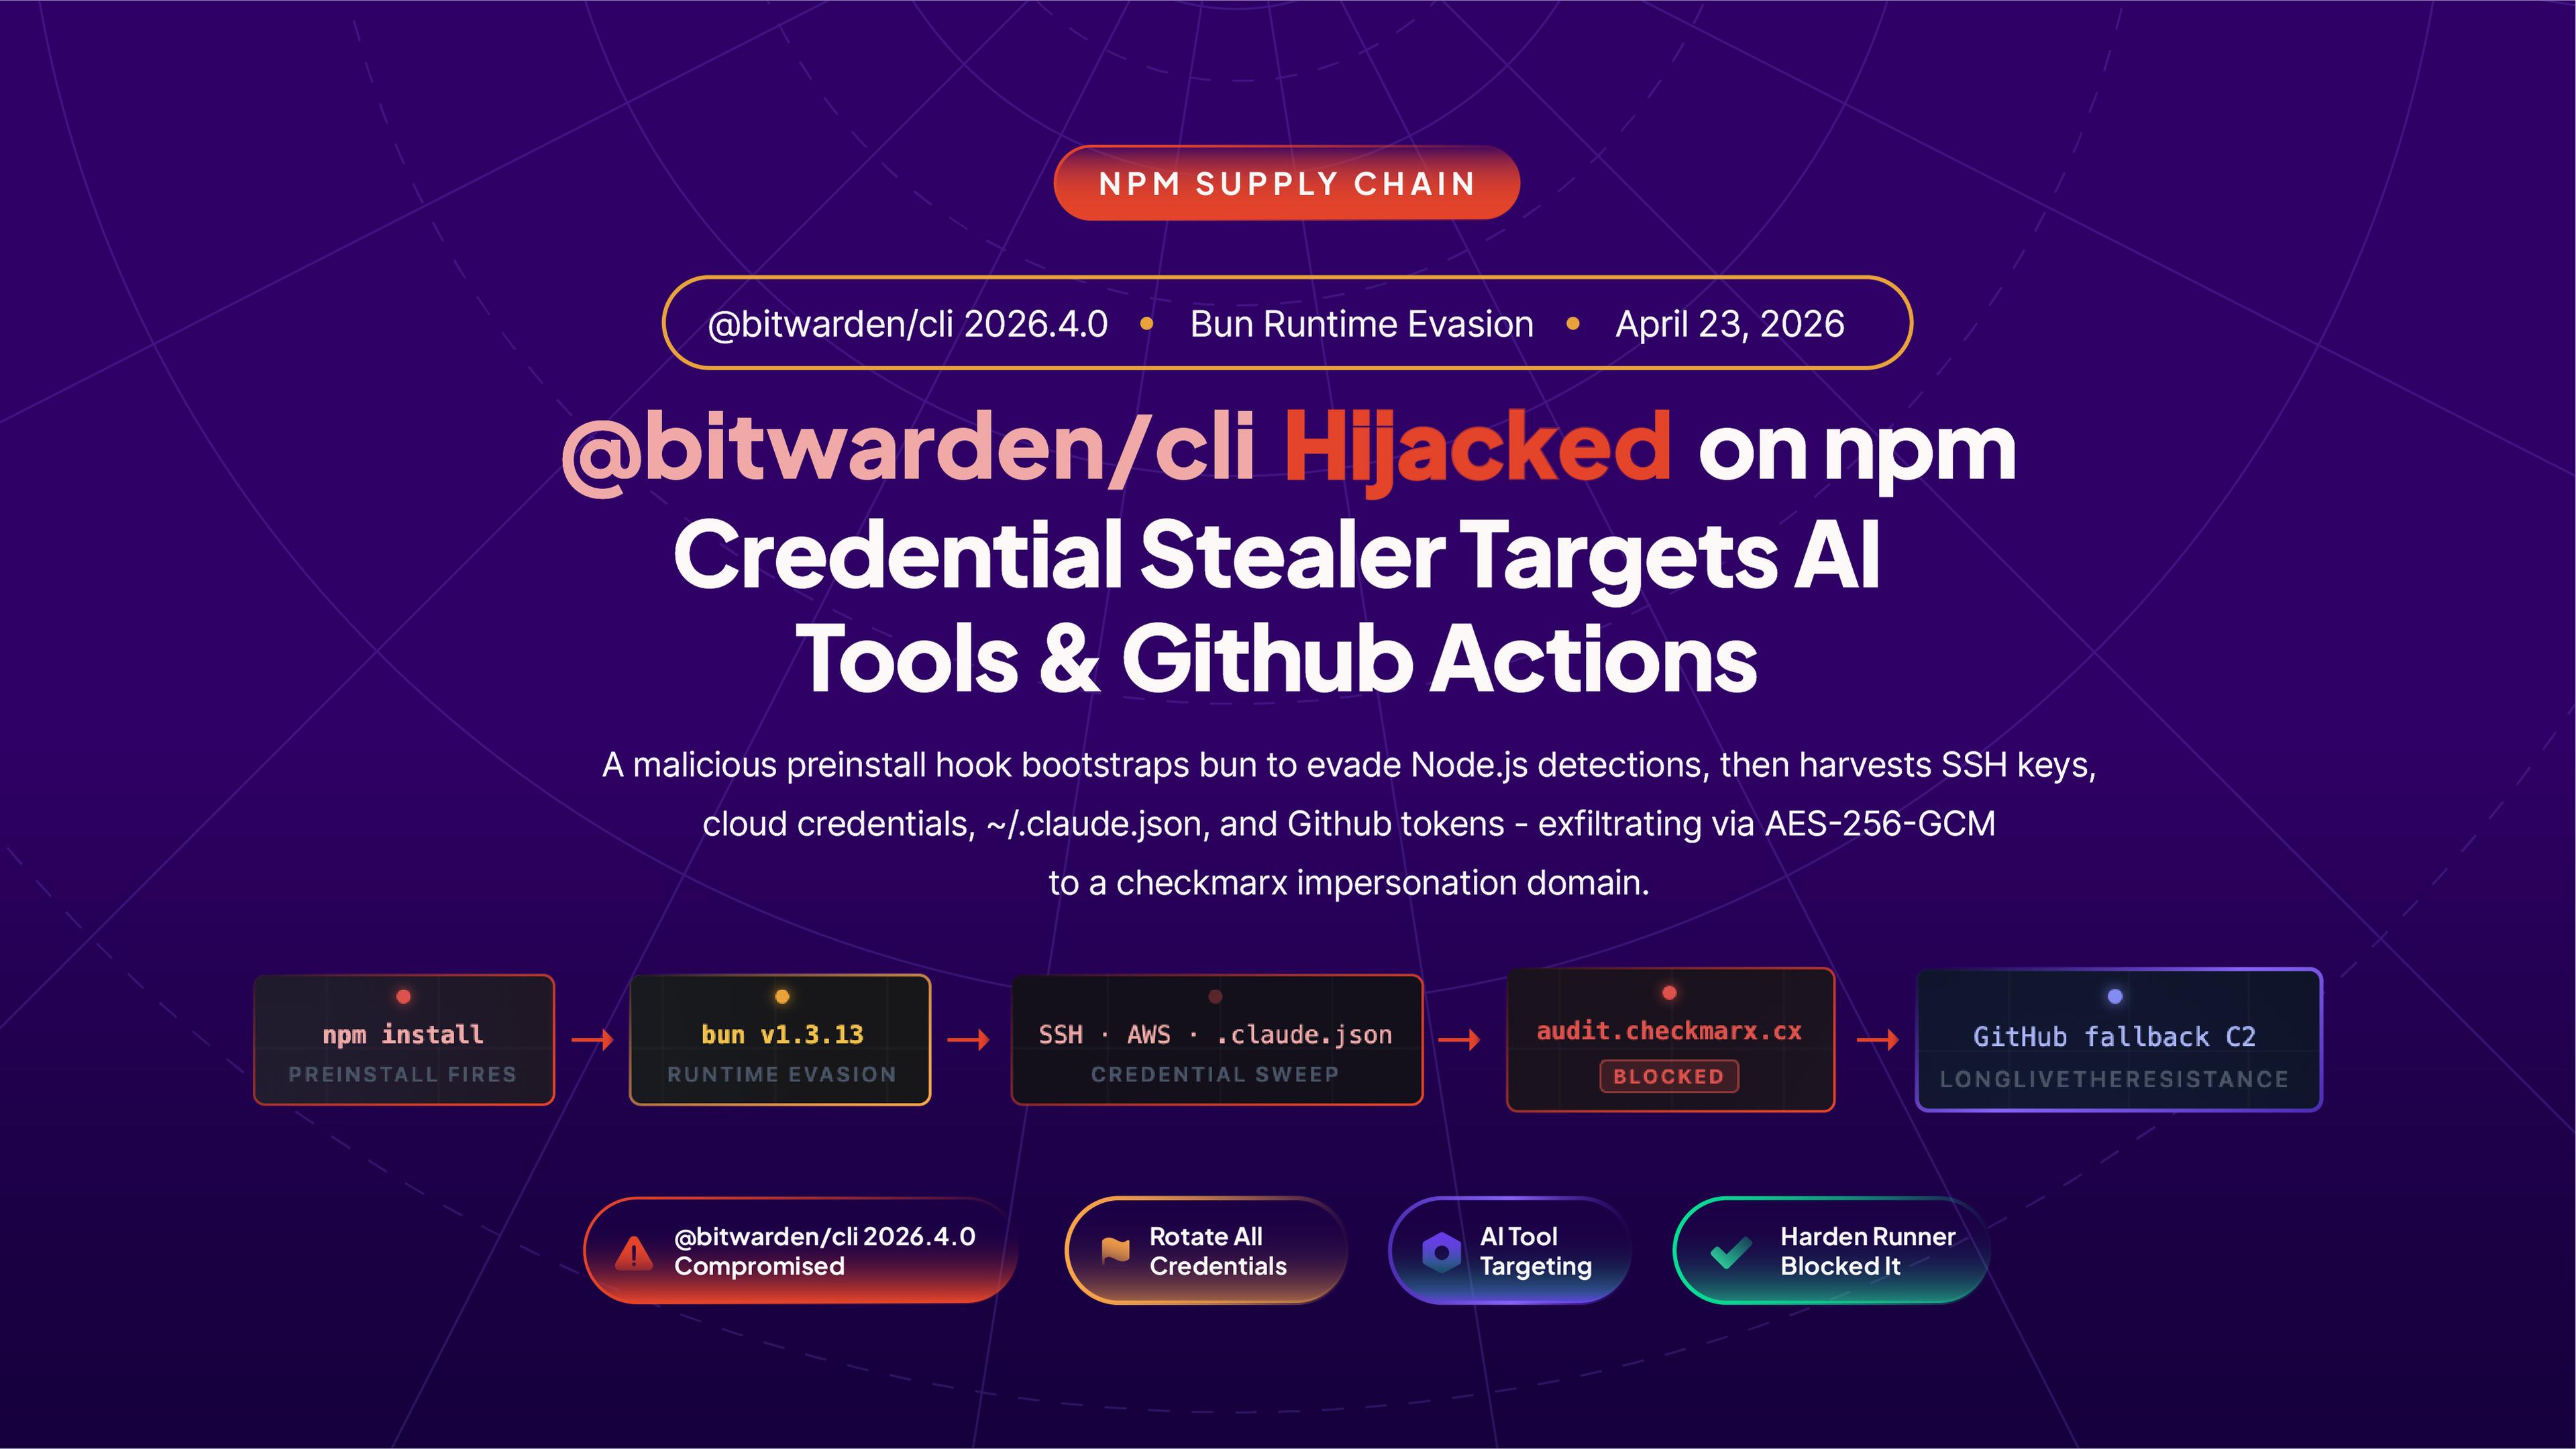
@bitwarden/cli@2026.4.0 npm 패키지가 npm OIDC Trusted Publishing을 악용한 최초의 공급망 공격으로 침해된 것이 확인되었습니다. 공격자는 Bitwarden 엔지니어의 GitHub 계정을 탈취하여 2026.3.0 빌드에 악성 파일 bw_setup.js와 bw1.js를 주입한 후, 탈취한 OIDC 토큰을 사용해 증가된 버전 번호로 재배포하였습니다. 9.7 MB의 난독화된 페이로드는 EDR 탐지를 회피하기 위해 Bun 런타임을 다운로드한 후 SSH 키, npm 및 GitHub 토큰, AWS 및 GCP 자격증명, 쉘 히스토리를 수집합니다. 특히 Claude Code(~/.claude.json), Cursor, Kiro, Codex CLI, Aider 등 AI 코딩 도구를 명시적으로 타겟팅합니다. 탈취된 데이터는 AES-256-GCM으로 암호화되어 공격자가 제어하는 도메인 audit.checkmarx.cx로 유출됩니다. 이 버전을 설치한 사용자는 즉시 모든 자격증명을 교체하고 @bitwarden/cli@2026.3.0으로 다운그레이드해야 합니다.
Auth0가 Model Context Protocol 서버에 인증 및 권한 부여를 추가하는 아이덴티티 레이어인 Auth for MCP의 일반 제공을 발표하였습니다. 적절한 인증 없이는 MCP 서버를 발견한 모든 에이전트가 신원이나 권한 확인 없이 호출할 수 있어, 에이전트가 트랜잭션을 실행하고 프로덕션 시스템을 수정하는 빈도가 높아짐에 따라 심각한 위험을 초래합니다. Auth for MCP는 플랫폼-고객 에이전트, 제품-최종 사용자 에이전트, 내부 직원 에이전트 액세스의 세 가지 패턴을 지원합니다. GA의 주요 기능으로는 Dynamic Client Registration을 대체하는 CIMD 클라이언트 등록, 원본 사용자 범위로 다운스트림 API 호출을 처리하는 OBO(On-Behalf-Of) 토큰 교환, MCP 리소스 식별자에 대한 네이티브 지원이 있습니다. 이 제품은 기존 Auth0 테넌트와 통합되며 Claude, Cursor, VS Code, ChatGPT와 호환됩니다.
Anthropic, SpaceX의 Colossus 1 임대 — Compute Crisis 해설
Theo가 2026년 1분기 Anthropic의 연간 환산 80배 성장이라는 맥락에서 Anthropic-SpaceX Colossus 1 계약을 분석합니다. 이 폭발적인 성장이 회사의 컴퓨트 계획을 크게 초과하며 Claude Code의 사용 한도 두 배 증가와 피크 시간대 스로틀링 제거로 이어진 배경을 설명합니다. 또한 Anthropic의 멀티 클라우드 추론 스택에서 Trainium, Google TPU, NVIDIA GPU 간의 기술적 차이를 상세히 다룹니다. SpaceX-Cursor 파트너십도 분석하며, 100억 달러의 수수료는 실질적으로 xAI가 절실히 필요로 하지만 Twitter가 제공할 수 없는 Cursor의 에이전트 코딩 상호작용 데이터에 대한 비용이라고 주장합니다. 연구, 데이터, 컴퓨트의 세 가지 기둥을 기준으로 각 AI 기업을 평가하며 이러한 예상치 못한 제휴를 이끄는 격차를 분석합니다.
Anthropic이 SpaceX로부터 Colossus 1 슈퍼컴퓨터 클러스터 전체를 임대하여 220,000개의 NVIDIA GPU와 300메가와트의 전력 용량을 발표 후 한 달 이내에 확보하게 되었습니다. 이 계약은 2026년 1분기 연간 환산 매출이 예상 10배를 훨씬 초과한 80배로 급증하면서 발생한 심각한 용량 부족 문제를 해소하기 위한 것입니다. 그 결과로 Claude Code의 5시간 사용 한도가 두 배로 늘어났고 Pro 및 Max 플랜의 피크 시간대 스로틀링이 제거되었습니다. Elon Musk가 2026년 2월에 Anthropic을 공개적으로 공격하고 Cursor에서 xAI의 Claude 사용을 금지했던 배경을 감안하면 이번 계약은 특히 주목할 만합니다. Colossus 1은 SpaceX가 Grok 학습 워크로드를 더 큰 Colossus 2 클러스터로 이전하면서 사실상 유휴 상태가 되었습니다.
Anthropic, SpaceX의 Colossus 1 임대 — Compute Crisis 해설
Theo가 2026년 1분기 Anthropic의 연간 환산 80배 성장이라는 맥락에서 Anthropic-SpaceX Colossus 1 계약을 분석합니다. 이 폭발적인 성장이 회사의 컴퓨트 계획을 크게 초과하며 Claude Code의 사용 한도 두 배 증가와 피크 시간대 스로틀링 제거로 이어진 배경을 설명합니다. 또한 Anthropic의 멀티 클라우드 추론 스택에서 Trainium, Google TPU, NVIDIA GPU 간의 기술적 차이를 상세히 다룹니다. SpaceX-Cursor 파트너십도 분석하며, 100억 달러의 수수료는 실질적으로 xAI가 절실히 필요로 하지만 Twitter가 제공할 수 없는 Cursor의 에이전트 코딩 상호작용 데이터에 대한 비용이라고 주장합니다. 연구, 데이터, 컴퓨트의 세 가지 기둥을 기준으로 각 AI 기업을 평가하며 이러한 예상치 못한 제휴를 이끄는 격차를 분석합니다.
Vercel이 Next.js에 대한 조율된 보안 릴리스를 배포하여 서비스 거부, 미들웨어 및 프록시 우회, 서버 사이드 요청 위조, 캐시 포이즈닝, 크로스 사이트 스크립팅을 포함한 13개 보안 권고사항을 해결하였습니다. 이 중 하나는 CVE-2026-23870으로 추적되는 React Server Components의 업스트림 취약점을 다루고 있습니다. 심각도 높음에 해당하는 문제로는 App Router 세그먼트 프리패치 우회, Pages Router i18n 기본 로케일 경로 우회, React Server Components의 DoS가 포함됩니다. React(19.0.6, 19.1.7, 19.2.6) 및 Next.js의 패치 버전이 제공되며, 영향을 받는 모든 사용자는 즉시 업그레이드해야 합니다. Vercel은 WAF 규칙으로는 이 취약점들을 신뢰성 있게 차단할 수 없다고 확인하였습니다.
Mozilla 엔지니어들이 Claude Mythos Preview와 에이전트 하네스를 활용하여 Firefox에서 271개의 미지의 보안 취약점을 발견하고 역대 가장 안전한 Firefox 릴리스를 달성한 과정을 상세히 설명합니다. 팀은 기존 퍼징 인프라 위에 파이프라인을 구축하여 특정 소스 파일을 타겟으로 하는 임시 VM에서 버그 탐색 작업을 병렬화하였습니다. 발견된 버그에는 15년 된 legend 요소 버그, 20년 된 XSLT 해시 테이블 재진입 결함, IPC 레이스 컨디션과 메모리 손상을 악용한 다수의 샌드박스 탈출이 포함됩니다. 271개의 버그는 Firefox 150에서 CVE-2026-6784(154개), CVE-2026-6785(55개), CVE-2026-6786(107개)의 세 CVE로 그룹화되었습니다. 최근 릴리스에서 총 423개의 보안 버그가 수정되었으며 100명 이상의 기여자가 참여하였습니다.
ReversingLabs의 보안 연구원들이 북한의 APT 그룹인 Famous Chollima에 귀속된 공급망 캠페인 PromptMink를 추적하고 있습니다. 이 캠페인은 LLM 기반 코딩 에이전트가 선택할 가능성을 높이기 위해 설득력 있는 README 문서를 갖춘 악성 npm 및 PyPI 패키지를 만들어냅니다. 캠페인은 2025년 9월@solana-launchpad/sdk 등의 패키지로 시작하여 Node.js Single Executable Applications 및 Rust 기반 NAPI-RS 애드온을 사용한 컴파일된 페이로드로 진화하였습니다. Solana Graveyard Hackathon의 실제 GitHub 저장소에서 Claude Opus가 공동 작성한 커밋으로 악성 의존성이 추가된 AI 에이전트 침해 증거가 발견되었습니다. 관련 위협인 슬롭스쿼팅은 LLM이 환각한 패키지 이름을 악용하며, Aikido Security의 Charlie Eriksen이 등록한 가상의 패키지 react-codeshift가 237개의 GitHub 저장소로 확산된 사례가 보고되었습니다.
@bitwarden/cli@2026.4.0 npm 패키지가 npm OIDC Trusted Publishing을 악용한 최초의 공급망 공격으로 침해된 것이 확인되었습니다. 공격자는 Bitwarden 엔지니어의 GitHub 계정을 탈취하여 2026.3.0 빌드에 악성 파일 bw_setup.js와 bw1.js를 주입한 후, 탈취한 OIDC 토큰을 사용해 증가된 버전 번호로 재배포하였습니다. 9.7 MB의 난독화된 페이로드는 EDR 탐지를 회피하기 위해 Bun 런타임을 다운로드한 후 SSH 키, npm 및 GitHub 토큰, AWS 및 GCP 자격증명, 쉘 히스토리를 수집합니다. 특히 Claude Code(~/.claude.json), Cursor, Kiro, Codex CLI, Aider 등 AI 코딩 도구를 명시적으로 타겟팅합니다. 탈취된 데이터는 AES-256-GCM으로 암호화되어 공격자가 제어하는 도메인 audit.checkmarx.cx로 유출됩니다. 이 버전을 설치한 사용자는 즉시 모든 자격증명을 교체하고 @bitwarden/cli@2026.3.0으로 다운그레이드해야 합니다.
Auth0가 Model Context Protocol 서버에 인증 및 권한 부여를 추가하는 아이덴티티 레이어인 Auth for MCP의 일반 제공을 발표하였습니다. 적절한 인증 없이는 MCP 서버를 발견한 모든 에이전트가 신원이나 권한 확인 없이 호출할 수 있어, 에이전트가 트랜잭션을 실행하고 프로덕션 시스템을 수정하는 빈도가 높아짐에 따라 심각한 위험을 초래합니다. Auth for MCP는 플랫폼-고객 에이전트, 제품-최종 사용자 에이전트, 내부 직원 에이전트 액세스의 세 가지 패턴을 지원합니다. GA의 주요 기능으로는 Dynamic Client Registration을 대체하는 CIMD 클라이언트 등록, 원본 사용자 범위로 다운스트림 API 호출을 처리하는 OBO(On-Behalf-Of) 토큰 교환, MCP 리소스 식별자에 대한 네이티브 지원이 있습니다. 이 제품은 기존 Auth0 테넌트와 통합되며 Claude, Cursor, VS Code, ChatGPT와 호환됩니다.
이번 주 최대 인프라 뉴스는 Anthropic이 SpaceX로부터 Colossus 1 슈퍼컴퓨터 클러스터 전체 — 220,000개의 NVIDIA GPU와 300메가와트 전력 — 를 임대한 것입니다. 2026년 1분기 연간 환산 매출이 80배 급증하며 컴퓨트 계획을 훨씬 초과한 것이 직접적인 원인입니다. 개발자 입장에서의 즉각적인 효과는 Claude Code 5시간 사용 한도가 두 배로 늘어나고 Pro·Max 플랜의 피크 시간대 스로틀링이 제거된 것입니다. Elon Musk의 2026년 2월 Anthropic 공개 비판과 Cursor를 통한 xAI의 Claude 사용 금지 조치가 있었던 배경을 감안하면 이번 계약은 특히 주목할 만합니다. Colossus 1은 SpaceX가 Grok 학습 워크로드를 더 큰 Colossus 2로 이전하면서 유휴 상태가 되었습니다.
보안 이슈가 한 주를 지배했습니다. Vercel은 Next.js에 대한 조율된 보안 릴리스로 DoS, 미들웨어·프록시 우회, SSRF, 캐시 포이즈닝, XSS를 포함한 13개 권고사항을 해결했으며, React Server Components의 업스트림 취약점인 CVE-2026-23870도 포함되었습니다. 패치된 React 버전은 19.0.6, 19.1.7, 19.2.6이며, Vercel은 WAF 규칙으로는 신뢰성 있는 차단이 불가능하다고 확인했습니다. 별개로, @bitwarden/cli@2026.4.0 npm 패키지가 npm OIDC Trusted Publishing을 악용한 최초의 공급망 공격으로 침해되었습니다. 페이로드는 EDR 우회를 위해 Bun 런타임을 다운로드하고 SSH 키, AWS/GCP 자격증명, 쉘 히스토리를 수집하며, Claude Code(~/.claude.json), Cursor, Kiro, Codex CLI, Aider 등 AI 코딩 도구를 명시적으로 타겟팅합니다.
AI 대상 공급망 공격은 ReversingLabs의 PromptMink 추적을 통해 더욱 광범위하게 보도되었습니다. 북한 APT 그룹 Famous Chollima에 귀속된 이 캠페인은 LLM 코딩 에이전트가 선택할 가능성을 높이기 위해 설득력 있는 README를 갖춘 악성 npm·PyPI 패키지를 제작합니다. 관련 위협인 슬롭스쿼팅은 LLM의 환각 패키지 이름을 악용하며, Aikido Security의 Charlie Eriksen이 등록한 가상의 패키지 react-codeshift가 237개 저장소로 확산되었습니다. 건설적인 측면에서는 Mozilla가 Claude Mythos Preview와 에이전트 하네스를 활용해 Firefox 150에서 세 개의 CVE에 걸쳐 271개의 미지의 취약점을 발견했으며, Auth0가 MCP 서버를 위한 아이덴티티 레이어인 Auth for MCP의 일반 제공을 시작했습니다.
핵심 요점
Next.js에는 React Server Components의 업스트림 취약점(CVE-2026-23870)을 포함한 13개의 활성 CVE가 존재합니다. WAF 규칙만으로는 불충분하며, React 19.0.6/19.1.7/19.2.6과 해당 Next.js 버전으로 즉시 패치해야 합니다.
@bitwarden/cli@2026.4.0은 침해된 패키지로 Claude Code(~/.claude.json), Cursor, Codex CLI 자격증명을 명시적으로 수집합니다. 설치했다면 즉시 모든 자격증명을 교체하고 2026.3.0으로 다운그레이드하세요.
Anthropic의 Colossus 1(220,000 NVIDIA GPU) 임대로 Claude Code 사용 한도가 두 배로 늘어나고 피크 시간대 스로틀링이 제거되었습니다. 2026년 1분기 80배 매출 성장으로 인한 용량 위기가 어느 정도 해소되었습니다.