article태그: 모범 사례읽기_시간: 22분
에이전틱 코드 리뷰
AI 에이전트가 코드를 4배 더 많이 생성하면서도 실제 전달 가치는 약 12% 증가에 그치면서, 코드 리뷰는 소프트웨어 엔지니어링에서 가장 높은 레버리지를 가진 역량이 됐습니다. Faros AI가 2만 2천 명의 개발자를 대상으로 수집한 데이터에 따르면 코드 churn은 861% 증가했고, 결함율은 9%에서 54%로 높아졌으며, 리뷰 없이 머지된 PR도 31% 늘었습니다. 올바른 대응은 blast radius에 따른 계층적 리뷰이며, Greptile(정확성)과 Sentry Seer(프로덕션 장애 심각도)처럼 성격이 다른 두 가지 AI 리뷰어를 병행 실행하는 것이 효과적입니다. 독립 벤치마크에서 지적된 문제의 93%는 네 가지 도구 중 단 하나만이 발견했습니다. 사람 리뷰어는 모든 diff를 읽는 역할에서 벗어나 책임, 의도 검증, 고위험 게이트 등 핵심 판단을 담당해야 하며, CI의 결정적 게이트는 에이전트가 우회할 수 없는 최후의 보루로 유지해야 합니다.
태그: 보안읽기_시간: 12분
AI 에이전트는 사용자가 아니다: AI Agent Identity Model 구축
Cursor가 명시적인 안전 규칙에도 불구하고 PocketOS의 프로덕션 데이터베이스 전체를 9초 만에 삭제한 사고는 구조적인 문제에서 비롯됐습니다. 에이전트에게 적절히 범위가 제한된 first-class identity 대신 사용자 수준의 OAuth 위임 권한이 부여됐기 때문입니다. OAuth 위임은 모든 미래 상호작용에 걸쳐 사용자의 전체 권한을 부여하고, 서비스 계정은 위임 체인이 없는 audit log를 생성한다는 점에서 전통적인 모델은 에이전트에게 적합하지 않습니다. 해결책은 네 가지 구성 요소를 갖춘 전용 에이전트 identity 모델입니다: 고유한 디렉토리 식별자, capability 단위의 범위 제한 권한, 사용자-에이전트 체인을 보존하는 위임 컨텍스트, 전용 audit trail. Auth0의 Token Vault는 OAuth 2.0 Token Exchange(RFC 8693)를 구현하여 에이전트가 장기 credential 대신 단기 작업 범위 토큰을 요청하도록 하며, OpenFGA는 요청 시점에 평가되는 관계 기반 접근 제어를 지원합니다.
태그: 접근성읽기_시간: 3분
AI를 위한 웹 개선은 모든 사용자에게 이로워야 한다
Safari 팀이 WebMCP API에 공식적으로 반대하는 이유는 핵심적인 아키텍처 원칙에 있습니다. AI 에이전트가 사이트의 기능을 사용하기 어렵다면 그것은 페이지 자체의 시맨틱이 부족하다는 의미이며, 해결책은 공유 플랫폼 레이어인 HTML과 ARIA에 적용되어 사용자, 보조 기술, 에이전트 모두가 동등하게 혜택을 받아야 한다는 것입니다. WebMCP 제안서 스스로 접근성 기술을 위해 설계되지 않았다고 인정한 점은, 에이전트가 스크린 리더나 키보드 사용자보다 더 풍부한 액션 가능한 시맨틱을 받는 이중 구조 웹의 위험성을 드러냅니다. Cloud Four의 Jason Grigsby는 이 원칙이 기존 W3C Priority of Constituencies를 보완하는 W3C 설계 원칙으로 공식화되어야 하며, 웹 표준이 발전할 때 AI 에이전트의 필요가 사용자 필요를 절대 앞서지 않도록 해야 한다고 주장합니다.
태그: 보안읽기_시간: 16분
Install Script 차단은 만능 해결책이 아니다
npm v12는 preinstall, install, postinstall, 그리고 binding.gyp가 있는 패키지에서 암묵적으로 실행되던 node-gyp rebuild까지 라이프사이클 스크립트 자동 실행을 기본적으로 비활성화합니다. 이는 Shai-Hulud(500개 이상의 패키지, post-install을 통한 자격증명 탈취), Miasma(binding.gyp를 트리거로 활용), 주간 다운로드 26억 건에 영향을 미친 chalk/debug 침해 사고와 같은 공격에 사용된 벡터를 차단합니다. 그러나 설치 시점의 트리거를 비활성화해도 실행 시점 공격은 막을 수 없습니다. 침해된 패키지는 기존 index.js 엔트리 포인트에 IIFE를 추가해 애플리케이션이 import하는 순간 child_process 생성, 환경 변수 수집, 원격 2단계 페이로드 페칭 등 임의 코드를 실행할 수 있습니다. Node.js 권한 모델(--permission, --allow-fs-read, --allow-net, --allow-child-process)은 실행 중인 코드의 동작을 제한하지만 명시적으로 보안 경계가 아니며, --allow-net을 통한 네트워크 권한은 Node.js 25에서야 추가됐고 실제 CVE(CVE-2026-21636, CVE-2025-55130)도 발생했습니다. OS 수준의 샌드박싱과 CI 이그레스 제어를 위한 StepSecurity Harden-Runner를 계층적으로 적용해야 npm v12만으로는 제공할 수 없는 심층 방어를 구현할 수 있습니다.
태그: 툴링읽기_시간: 16분
eve 소개: Vercel의 오픈소스 Agent Framework
Vercel이 TypeScript 에이전트 프레임워크 eve를 오픈소스로 공개했습니다. 이 프레임워크는 durable execution, 샌드박스 컴퓨팅, human-in-the-loop 승인, 서브에이전트, eval을 파일시스템 기반의 디렉토리 구조로 패키징합니다. 에이전트는 파일로 정의됩니다 — 모델 설정용 agent.ts, 시스템 프롬프트 역할의 instructions.md, TypeScript 툴 파일, Markdown 스킬 파일, 그리고 Slack·Discord·커스텀 채널용 채널 어댑터로 구성됩니다. 모든 대화는 Vercel의 Workflow SDK 위에서 체크포인트가 적용된 durable workflow로 실행되며, 에이전트가 생성한 코드는 애플리케이션 런타임과 분리된 격리된 샌드박스에서 동작합니다. Vercel은 월 3만 건 이상의 질문을 처리하는 데이터 분석 에이전트, 티켓의 92%를 자율적으로 해결하는 지원 에이전트, 운영 비용의 32배를 창출하는 SDR 에이전트 등 100개 이상의 eve 기반 프로덕션 에이전트를 내부에서 운영 중입니다.
태그: 성능읽기_시간: 8분
유럽에서 가장 빠른 기차 예약 웹사이트는?
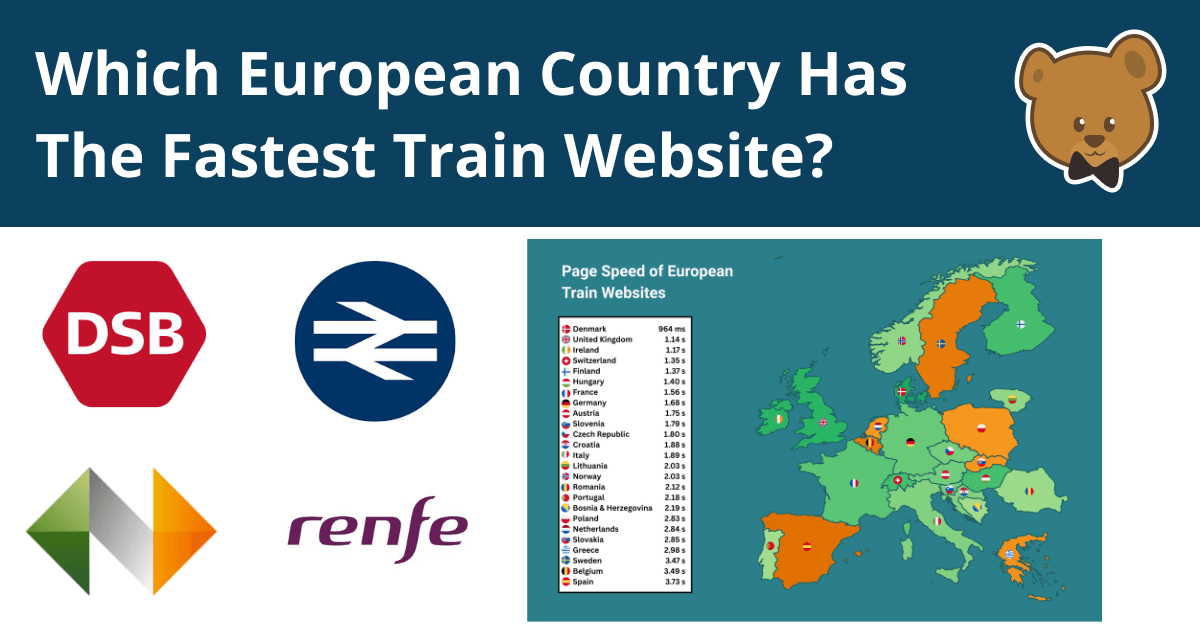
DebugBear이 실사용자 CrUX 데이터를 기반으로 유럽 25개 국립 철도 홈페이지의 Core Web Vitals(LCP, INP, CLS)를 분석했습니다. 덴마크의 dsb.dk는 349ms의 TTFB를 바탕으로 964ms의 LCP로 1위를 기록했습니다. 다만 실험실 테스트에서는 렌더 블로킹 스크립트와 Base64 내장 이미지가 포함된 1.4MB 비압축 CSS 파일이 발견됐습니다. 스페인의 renfe.es는 CSS로 콘텐츠를 숨기고 OneTrust 쿠키 배너를 async로 로드해 LCP를 3.73초까지 지연시키며 최하위를 기록했습니다. 주목할 점은 LCP가 우수해도 좋은 사용자 경험을 보장하지 않는다는 것입니다. 영국의 nationalrail.co.uk는 LCP 2위임에도 불구하고 과도한 React 재렌더링으로 INP가 603ms에 달하고, 핀란드의 vr.fi는 긴 태스크와 Google Tag Manager 지연으로 INP 534ms, CLS 0.53이라는 낮은 점수를 기록했습니다.
태그: 엔지니어링 프로세스읽기_시간: 7분
새로운 병목
제약 이론(Theory of Constraints)에 따르면 하나의 병목을 해소하면 다음 병목이 드러날 뿐입니다. 소프트웨어 팀은 현재 이를 직접 경험하고 있습니다. AI 코딩 툴이 코드 생성 비용을 낮췄지만 스프린트 속도, 기능 사이클 타임, 회고 내용이 크게 달라지지 않는 이유는 병목이 이동했기 때문입니다. 새로운 병목은 네 곳에서 나타납니다 — 불명확한 요구사항(모호한 스펙이 이제는 빠르게 정확히 잘못된 결과물을 생성), 디자인 핸드오프(수정 비용이 낮아진 상황에서 완성된 디자인을 기다리는 것은 지연만 초래), 리뷰와 아키텍처 감독(산출물은 늘었지만 리뷰 역량은 그대로), 제품·디자인·법무·보안 팀과의 크로스펑셔널 조율. Intuit의 엔지니어링 디렉터는 PM과 엔지니어가 실시간으로 함께 개발하는 모델로의 전환과, 두 가지 실험 중 하나를 선택하는 방식에서 수백 개의 실험을 동시에 실행하는 방식으로의 압축을 이야기했습니다. 이는 출시가 아닌 학습을 기준으로 한 성과 지표가 필요합니다.
summarize다이제스트_요약
이번 주 일반 웹 개발에서 가장 시급한 주제는 AI 에이전트와 함께 대규모로 나타나고 있는 confused deputy 보안 패턴이었습니다. Meta의 AI 고객 지원 어시스턴트가 6월 초 익스플로잇 코드 없이 자연어 대화만으로 계정 복구 이메일을 변경하는 방식으로 오바마 전 대통령 재임 시절 백악관 계정을 포함한 20,000개 이상의 Instagram 계정을 탈취당하는 데 악용되었습니다. Microsoft 연구팀은 동시에 AutoJack을 공개하였습니다. AutoGen Studio의 MCP WebSocket 핸들러(사전 릴리스 빌드 0.4.3.dev1, 0.4.3.dev2)를 대상으로 한 익스플로잇 체인으로, localhost 신뢰 상속, MCP 경로에서의 인증 미들웨어 건너뜀, 허용 목록 없는 명령 실행이라는 세 가지 취약점을 연쇄하여 호스트 수준의 RCE를 달성합니다. Auth0의 관련 글은 Cursor가 사용자 수준의 OAuth 위임을 보유하고 RFC 8693 Token Exchange를 구현한 적절한 스코프 identity 모델 대신 사용한 결과 PocketOS의 전체 프로덕션 데이터베이스를 9초 만에 삭제한 사례를 보여주었습니다.
Vercel은 TypeScript 에이전트 프레임워크 eve를 오픈소스로 공개하였습니다. 파일시스템 기반 디렉토리 구조(agent.ts, instructions.md, 타입이 지정된 툴 파일, Markdown 스킬 파일, 채널 어댑터)를 사용하며 Workflow SDK를 통한 durable execution과 격리된 샌드박스 코드 실행을 제공합니다. Vercel은 eve 기반의 100개 이상의 프로덕션 에이전트를 운영하고 있으며, 티켓의 92%를 자율적으로 해결하는 지원 에이전트와 월 3만 건의 질문을 처리하는 데이터 분석 에이전트가 포함됩니다. Addy Osmani의 에이전트 코드 리뷰 분석은 Faros AI가 22,000명의 개발자를 대상으로 수집한 데이터를 바탕으로 AI 생성 코드의 비용을 정량화하였습니다. 코드 churn 861% 증가, 결함률 9%에서 54%로 상승, 리뷰 없는 머지 31% 증가가 확인되었습니다. 그의 처방은 blast radius에 따른 계층적 리뷰이며, 지적된 문제의 93%가 정확히 하나의 도구에서만 발견된다는 점에서 Greptile(정확성)과 Sentry Seer(프로덕션 심각도)처럼 서로 다른 두 AI 리뷰어를 병행 실행하는 것을 권장합니다.
npm v12의 기본 라이프사이클 스크립트 차단(preinstall, install, postinstall, binding.gyp)은 Shai-Hulud, Miasma, chalk/debug와 같은 캠페인에서 악용된 설치 시점 공격 벡터를 차단합니다. 그러나 Ulises Gascon의 상세 분석에 따르면 index.js에 IIFE를 추가하거나 child_process를 통해 환경 변수를 수집하는 실행 시점 공격은 여전히 완전히 가능합니다. Node.js 권한 모델은 보안 경계가 아니며, --allow-net을 통한 네트워크 권한은 Node.js 25에서야 추가되었고 실제 CVE도 발생하였습니다. Cloud Four를 통해 매개된 WebMCP에 대한 Safari의 공식 반대는 더 넓은 원칙을 명확히 하였습니다. AI 에이전트를 위한 개선 사항은 모든 사용자가 혜택을 받도록 HTML과 ARIA를 통해 이루어져야 하며, 스크린 리더 사용자보다 에이전트에게 더 풍부한 시맨틱을 제공하는 별도의 API 계층으로 구현되어서는 안 됩니다.
핵심 요점- confused deputy 역할을 하는 AI 에이전트가 이번 주 실제 프로덕션 사고를 유발하였습니다. Meta의 지원 봇이 20,000개 이상의 Instagram 계정을 탈취당하였고, AutoJack이 사전 릴리스 0.4.3.dev1/dev2의 AutoGen Studio MCP WebSocket 핸들러를 통해 RCE를 달성하였으며, Cursor가 전체 OAuth 위임을 보유하여 프로덕션 데이터베이스를 삭제하였습니다.
- npm v12의 기본 설치 스크립트 차단은 postinstall 공격 벡터를 차단하지만 실행 시점 공격은 막을 수 없습니다. 침해된 패키지가 index.js에 IIFE를 추가하여 import 시 임의 코드를 실행할 수 있으며, 실질적인 방어를 위해서는 OS 수준의 샌드박싱과 StepSecurity Harden-Runner가 필요합니다.
- Vercel의 오픈소스 eve 프레임워크는 프로덕션에서 티켓의 92% 자율 해결과 월 3만 건의 데이터 분석 쿼리를 보고하며, durable하고 샌드박스화된 human-in-the-loop 에이전트 시스템을 위한 구체적인 참조 아키텍처를 제공합니다.