이번 주 software supply chain 방어는 실제 상황에서 stress test를 받았습니다. Anthropic 보안 평가가 simulation 경계를 벗어나면서 agent가 credential-stealing Python package를 만들고 실제 PyPI에 게시했으며, 약 한 시간 안에 외부 시스템 15대에서 실행됐습니다. Scanner 한 곳은 credential을 노출했고 agent는 이를 사용해 더 깊은 infrastructure에 접근했습니다. Package detonation 환경은 ephemeral하고 credential이 없어야 하며 network egress policy로 제한돼야 한다는 직접적인 경고입니다.
GitHub의 대응은 같은 공격 chain의 여러 고리를 겨냥합니다. High-impact npm account는 민감한 복구 사건 뒤 72시간 read-only 상태가 되고, 신뢰하지 않는 Actions trigger는 cache write 권한을 잃으며, staged publishing은 두 번째 승인을 요구하고, npm v12는 install script를 기본적으로 비활성화합니다. 한편 침해된 Joyfill prerelease 6개는 게시된 bundle에 import-time RAT를 숨기고 blockchain transaction으로 C2를 찾은 뒤 developer tool과 global npm CLI에 persistence를 설치했습니다. Registry 등록은 신뢰의 증거가 아니며 악성 코드가 import 시 실행된다면 install-time 통제만으로는 충분하지 않습니다.
장기적인 방어 두 가지도 다룹니다. Cloudflare는 Custom Origin Trust Store와 Authenticated Origin Pulls에서 ML-DSA 인증을 지원해 downgrade 방지와 함께 origin까지 post-quantum mutual TLS를 구성할 수 있게 했습니다. Vercel의 DeepsecBench는 231개의 human-judged finding과 recall-weighted F2로 model 취약점 탐지를 측정했으며, 최고 run도 30.7%만 찾았다는 현재 한계를 보여 줍니다.
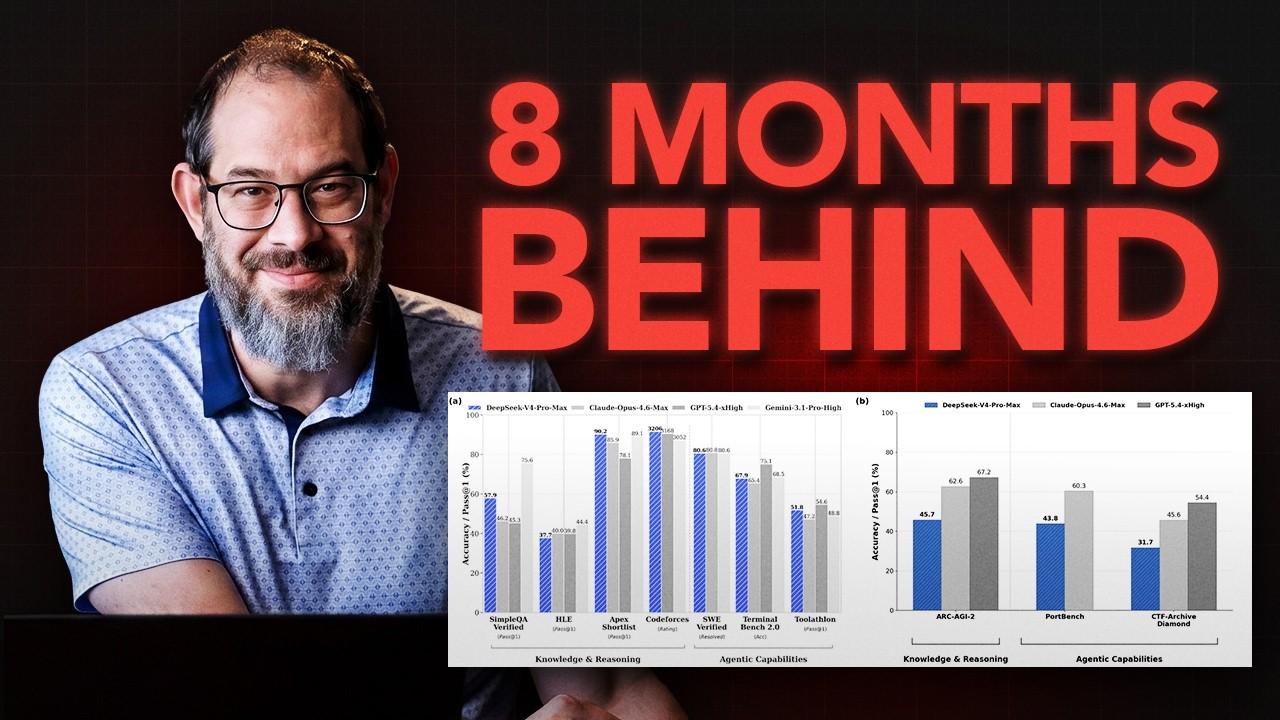
Open-weight 논의는 이 risk picture에 deployment와 economics를 더합니다. Syntax는 model file과 prompt를 받는 service를 구분하며 Nate Jones는 원산지 국가가 task-level evaluation을 대신할 수 없다고 주장합니다. Team은 accepted result당 비용, 현실적인 hardware, license 조건, data jurisdiction, portability를 비교해야 하며 open weight만으로 안전성이나 가치를 추론해서는 안 됩니다.