article태그: 프레임워크 업데이트읽기_시간: 7분
2026년 10월 21일 Node.js 보안 릴리스
Node.js는 26.x·24.x·22.x 계열의 보안 업데이트를 공개했으며 수정 버전은 26.12.1·24.22.1·22.23.4입니다. 권고문에는 열 가지 취약점이 설명돼 있으며, 애플리케이션이 node:zlib로 공격자가 제공한 입력을 해제할 때 원격 코드 실행으로 이어질 수 있는 Brotli 디코더 버퍼 오버플로가 포함됩니다. 다른 수정 사항은 호스트 이름 정규화, 잘린 DNS 이름, 재사용한 HTTP 연결에서 요청 전에 도착한 응답을 처리하는 문제를 다룹니다. 시작 스냅샷과 단일 실행 파일 애플리케이션에는 엔트로피 캐시가 저장돼 각 프로세스가 캐시를 다시 채우기 전까지 최대 127개의 UUID와 약 1,000개의 randomInt() 값을 반복할 수도 있었습니다. 취약점마다 영향받는 버전이 다르므로 모든 지원 계열이 모든 문제의 영향을 받는다고 가정하지 말고 개별 범위를 확인해야 합니다.
태그: 도구읽기_시간: 6분
TypeScript를 Rust로 옮긴 tsrs 소개
Cloudflare와 VoidZero는 Max Schwenk 및 TypeScript 팀과 협력해 Oxc 도구 체계 안에서 TypeScript를 Rust로 옮기는 tsrs를 개발하고 있습니다. 초기 벤치마크에서 타입 검사 워커 수를 같게 맞췄을 때 TypeScript 7.0보다 최대 8배 빠르고 메모리를 약 70% 적게 사용했다고 보고하지만, 이는 프로젝트 측 측정 결과이며 보편적인 성능 보장은 아닙니다. 기본 적응형 설정은 메모리를 더 쓰는 대신 속도를 높일 수 있으므로 별도의 비교입니다. 개발자는 npx tsrs로 실험적 npm 패키지를 사용해 볼 수 있으며, 명시된 호환성 목표는 기존 TypeScript의 언어 동작을 유지하는 것입니다. 진단 출력 순서에는 아직 차이가 있고, tsc-rs와의 통합 및 언어 서버 지원 확대는 안정 릴리스를 향한 작업으로 남아 있습니다.
태그: 도구읽기_시간: 5분
vlt 1.5.0: 설치한 의존성 버전에 연결하는 에이전트 스킬
Socket은 vlt 1.5.0이 JavaScript 패키지 관리에 에이전트 스킬 탐색과 연결을 도입했다고 보도합니다. vlt skills 명령은 이미 설치한 의존성을 살펴보며, 개발자는 모든 패키지를 자동으로 신뢰하는 대신 선택한 지침을 에이전트 디렉터리에 노출하도록 동의합니다. vlt.json의 allow-skills 설정이 선택을 보존하고 후속 설치와 업데이트가 잠금 파일에 기록된 의존성 버전에 맞춰 링크를 유지합니다. Socket 기반 선택자는 알려진 악성코드로 표시된 패키지를 제외할 수 있으며 다른 신호를 사용하는 더 엄격한 쿼리도 가능합니다. 지침의 출처를 의존성 유지 관리와 연결하지만 알려진 악성코드 필터가 모든 지침의 안전을 보장하지는 않으므로, 연결한 스킬이 에이전트에 어떤 권한 행사를 요구하는지 여전히 검토해야 합니다.
태그: 생태계읽기_시간: 6분
Safari 27.1의 WebKit 기능과 접이식 화면 API
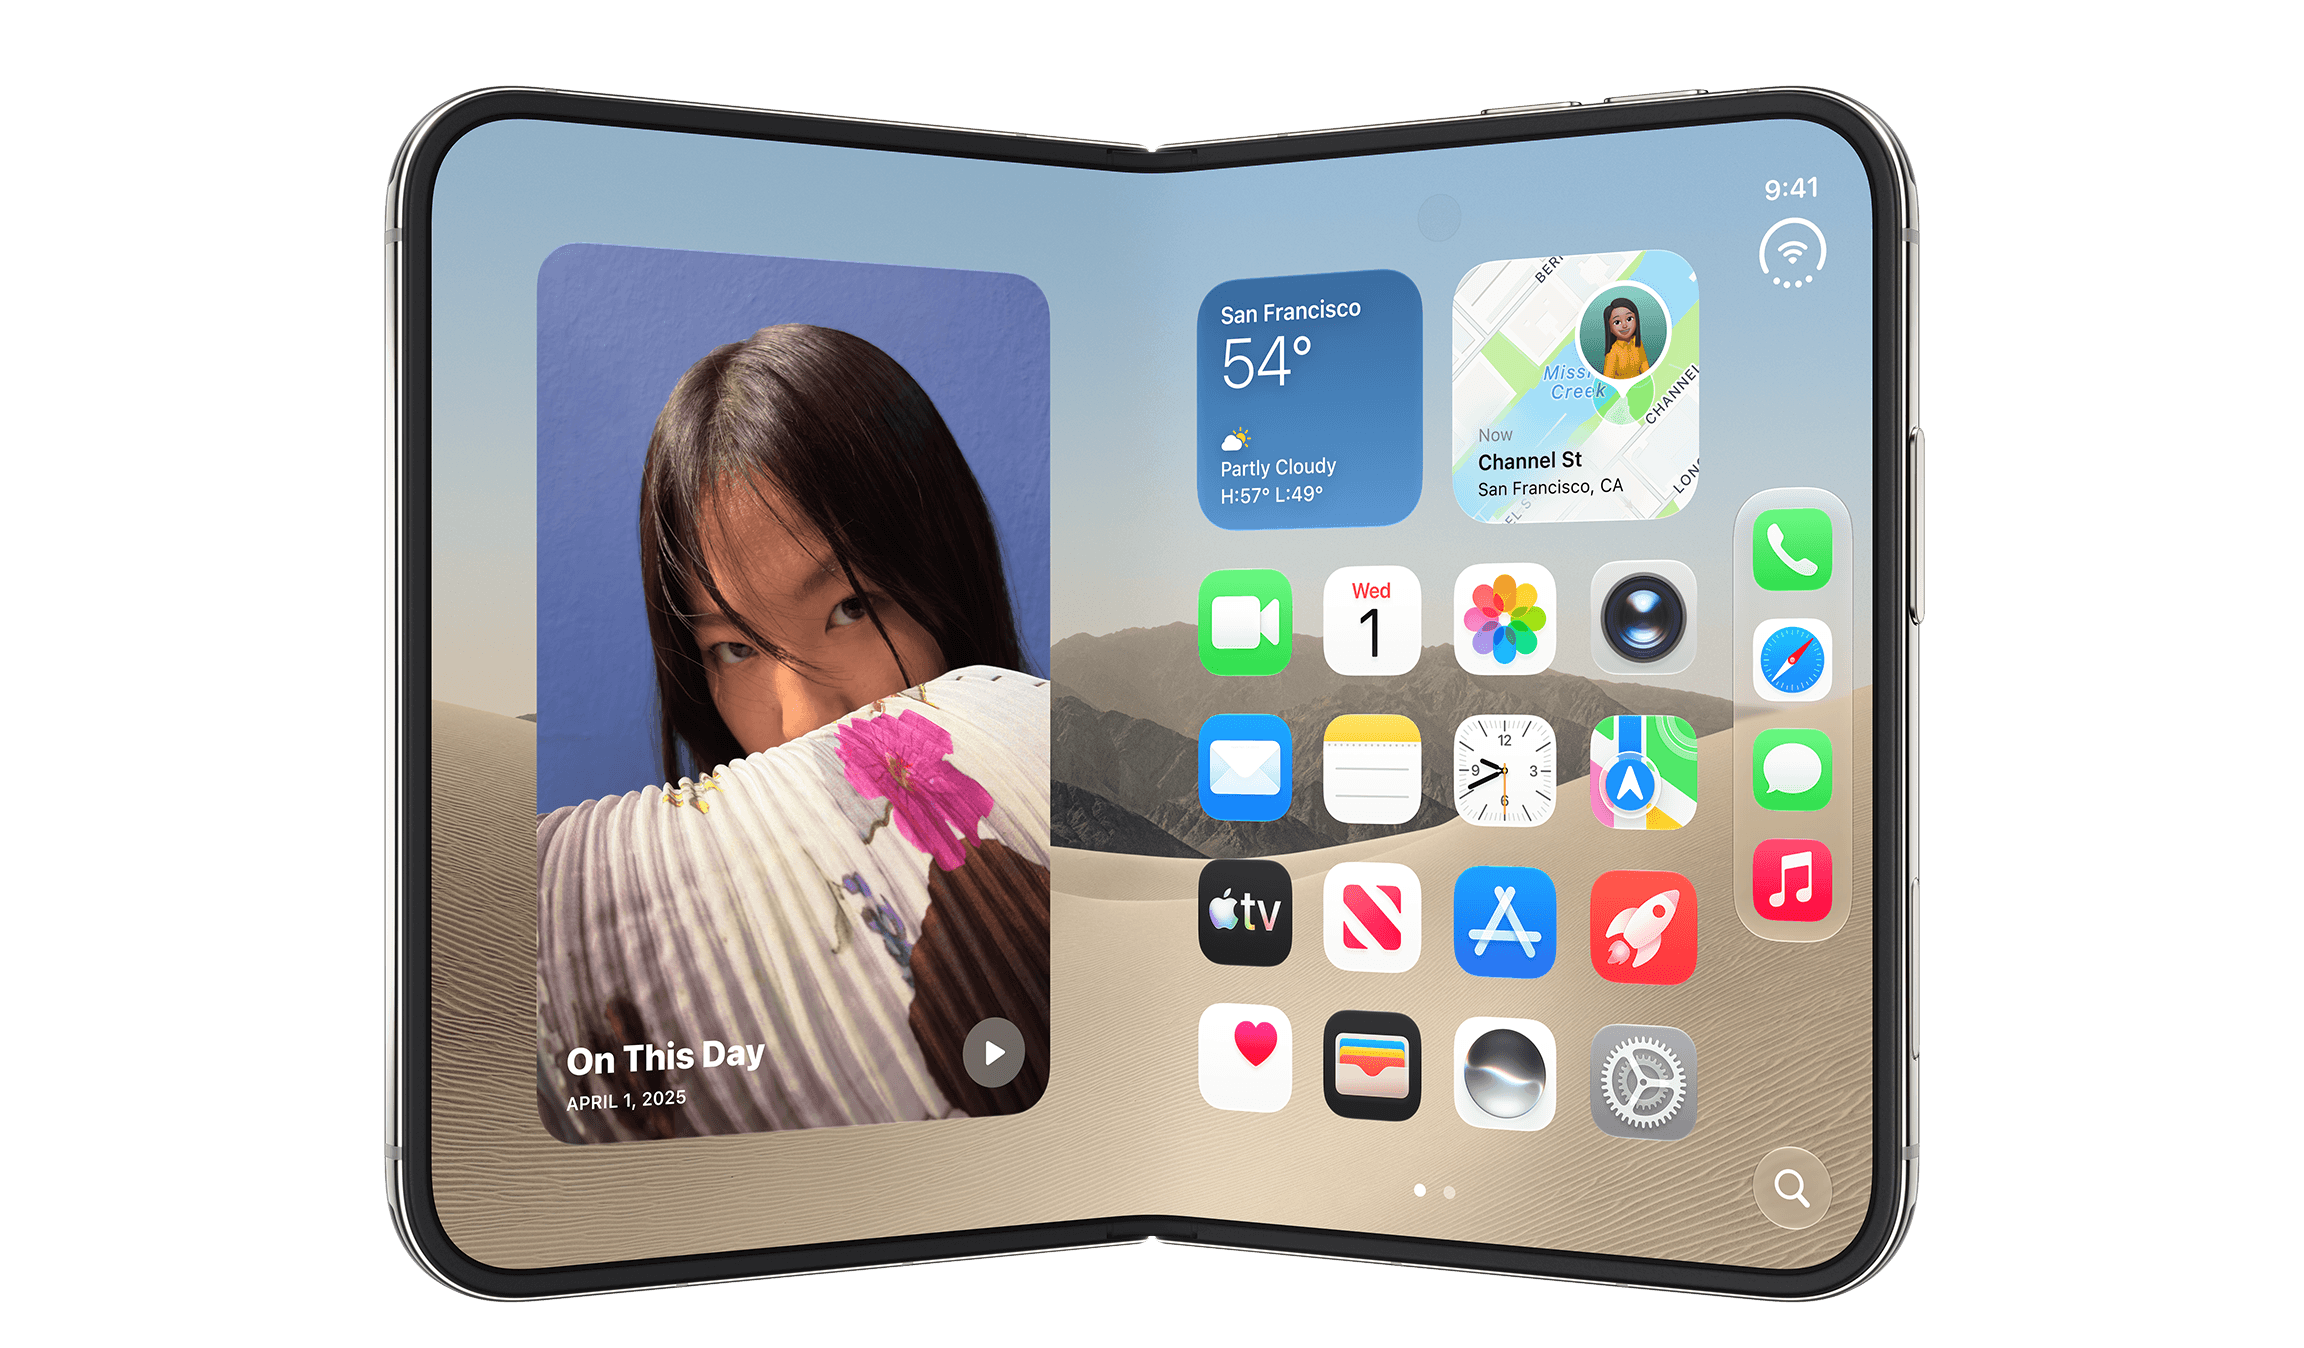
WebKit은 Safari 27.1에서 iPhone Duo의 접이식 화면에 웹사이트를 맞추기 위한 실험적 인터페이스를 설명합니다. 관련 기능 플래그 두 개를 모두 켜면 navigator.devicePosture로 folded 또는 continuous 상태를 확인하고, window.viewport.segments로 배치에 사용할 수 있는 사각 영역을 얻을 수 있습니다. continuous에는 완전히 펼친 상태와 완전히 닫은 상태가 모두 포함되므로 자세 정보만으로 실제 화면 구성을 판단할 수는 없습니다. 개발자는 기기 이름으로 기능을 추측하는 대신 자세 변경을 감지하고 영역 정보와 유연한 레이아웃을 함께 사용할 수 있습니다. 이 API는 지정된 플래그와 기기 지원이 필요한 미리보기이며, 별도로 논의한 컨트롤 뒤까지 콘텐츠를 확장하는 동작은 아직 연구 단계입니다.
태그: 개발자 경험읽기_시간: 15분
Angular 폼 입문: 바인딩과 상태, 도입 방식 구분하기
Angular.love는 템플릿 기반, 반응형, 시그널 폼을 비교하며 각 방식이 모델, 검증 규칙, 템플릿 바인딩을 어디에 두는지 보여 줍니다. 가이드는 포커스 진입과 이탈을 따르는 touched와 사용자 변경을 기록하는 dirty를 구분하며, 필드를 처음처럼 비워도 변경 이력은 남는다고 설명합니다. 반응형 폼은 valueChanges 스트림을 제공하지만 시그널 폼은 값을 시그널로 유지하고 오류를 반응형 폼의 객체 대신 배열로 반환합니다. 예전 예제에는 이전 지시자 이름이 쓰일 수 있으므로 문법을 따로 복사하기보다 프로젝트의 실제 API에 맞는지 확인해야 합니다. 실무적으로는 기존 코드베이스에 방식을 임의로 섞지 말고 팀 차원에서 폼 모델 변경을 조율하라고 권하며, 이는 성능 연구가 아닌 구현 지침입니다.
summarize다이제스트_요약
이번 주에는 Node.js 보안 업데이트에 따른 런타임 유지 관리가 먼저입니다. 권고문은 Brotli 해제, 이름 처리, 스냅샷 엔트로피를 다루며 문제마다 영향받는 릴리스 계열이 다릅니다. 개별 취약점의 범위를 확인한 뒤 적절한 수정 버전을 적용해야 합니다.
tsrs 발표는 워커 수를 맞춘 조건에서 프로젝트 측이 보고한 성능 향상을 바탕으로 별도의 컴파일러 실험을 제안합니다. 대표 코드베이스에서 시험할지 결정할 때는 호환성, 진단 출력 순서, 메모리 절충도 중요합니다. 성능 비교에는 측정 설정을 함께 제시해야 합니다.
버전에 맞는 의도는 일상적인 애플리케이션 작업에서도 중요합니다. Angular.love는 폼 모델과 상태 의미를 구분하고, vlt는 검토한 에이전트 지침을 설치한 의존성 버전에 연결합니다. 팀의 일관성과 명시적인 동의는 프로젝트가 바뀌어도 변경을 이해하기 쉽게 유지하는 데 도움이 됩니다.
WebKit의 접이식 화면 미리보기는 자세와 뷰포트 영역 인터페이스를 추가하지만 지원 하드웨어에서 필요한 플래그를 켜야 합니다. 지원되는 수정, 실험적 도구, 미리보기 API는 서로 다른 도입 결정으로 다뤄야 합니다. 점진적 향상은 기능 감지와 실제 화면 자세별 테스트를 바탕으로 해야 합니다.
핵심 요점Node.js 수정을 적용하기 전에 취약점별 영향 계열을 확인하십시오.- 워커 수와 메모리 설정을 맞추고 호환성을 검사하며
tsrs를 평가하십시오. - 접이식 화면
API를 기능 감지하고 자세와 뷰포트 영역을 함께 시험하십시오.