article태그: 생태계읽기_시간: 5분
Git 보안 업데이트: 재귀 복제와 신뢰할 수 없는 입력의 위험
Elijah Newren은 Git 2.56.1과 유지보수 릴리스에서 수정한 취약점 6개를 설명합니다. 재귀 복제 문제 하나는 경로 잘림으로 서브모듈 메타데이터의 위치를 바꿔 훅 실행으로 이어질 수 있으며, 다른 결함은 프로토콜 경로와 서명 처리, 바이너리 패치, 대규모 병합에 관련됩니다. 공격 조건이 각각 다르므로, 신뢰할 수 없는 저장소를 복제하거나 처리하는 자동화가 특히 중요한 점검 대상입니다. GitHub의 클라우드 서비스는 수정됐지만, 발표는 이를 아직 배포 중인 클라이언트와 개발 환경 업데이트와 구분합니다. CI 이미지와 데스크톱, 원격 작업 공간에 실제로 포함된 Git을 확인하고 적절한 수정 릴리스를 적용해야 하며, 호스팅 서비스가 패치됐다고 모든 로컬 실행 파일과 저장소 처리 흐름이 보호된 것은 아닙니다.
태그: 생태계읽기_시간: 10분
wfx-loot 캠페인: 저장소 탐색과 실제 CI 비밀 탈취를 구분하기
Aikido는 탈취된 GitHub 자격 증명으로 쓰기 권한을 탐색하고 CI 비밀 정보를 훔치는 워크플로를 넣은 캠페인을 추적합니다. 탐색용 풀 리퀘스트는 계정 접근을 보여주지만, 접촉한 모든 저장소에서 이후 페이로드가 실행됐다는 증거는 아닙니다. 보고서는 워크플로 흔적 삭제와 클라우드의 신뢰 관계 변경을 통한 접근 유지 시도를 설명하며, 이런 변경은 원래 토큰보다 오래 남을 수 있습니다. 본문 내 실행 건수가 서로 달라 정확한 노출 추정에 그 수치를 사용해서는 안 되며, 영향을 받은 Go 태그만으로 패키지 사용자가 악성 코드를 실행했다고 볼 수도 없습니다. 큰 탐색 규모를 같은 수의 확정 침해로 간주하기보다 워크플로 이력과 실행 근거, 클라우드 신뢰 관계 변경을 조사하고 그 결과에 맞춰 자격 증명 교체 범위를 정해야 합니다.
태그: 생태계읽기_시간: 21분
bee-js·Swarm Desktop 침해가 보여준 정상 빌드 증명의 한계
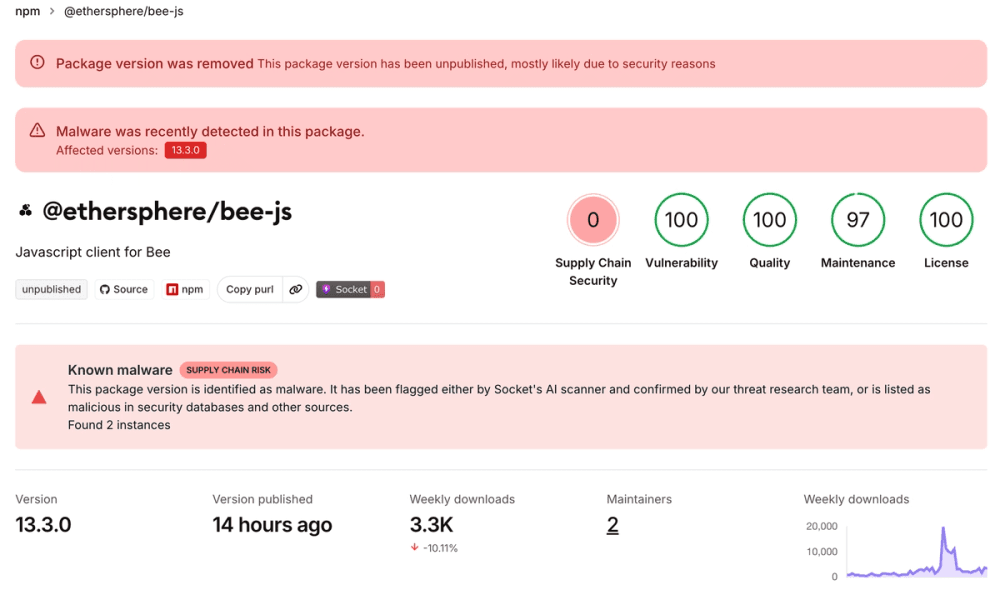
Socket은 SleepyDuck 백도어와 연결된 악성 @ethersphere/bee-js 13.3.0 및 Swarm Desktop 0.56.2 릴리스를 조사합니다. 탈취된 프로젝트 계정이 정상 릴리스 경로에 로더 코드를 넣었으므로, 신뢰된 발행과 빌드 출처 증명은 공격자 변경을 포함한 빌드를 정확하게 가리킬 수도 있었습니다. npm 패키지는 설치 훅을 사용하고 데스크톱 릴리스는 Electron 메인 프로세스에 로더를 넣어 노출 경로가 달랐습니다. 최초 자격 증명이 어떻게 탈취됐는지는 확정되지 않았으며, 다운로드 수를 감염이 확인된 기기 수로 해석할 수도 없습니다. 정확한 버전과 코드 실행 여부를 확인하고 영향을 받은 시스템을 격리한 뒤 자격 증명과 지속성 흔적을 점검해야 하며, 이미 실행된 페이로드는 릴리스 삭제나 앱 제거만으로 되돌릴 수 없습니다.
태그: 생태계읽기_시간: 9분
Cloudflare 지출 제한 베타: 알림에서 비동기 실행 차단으로
Cloudflare는 사용량 기반 Workers와 Durable Objects를 위한 Spend Management 베타를 도입해, 경고 임계값과 과금 활동을 멈추는 정책을 결합합니다. 사용량을 단계적으로 집계하고 계정별 기본 제공량과 구독 상태로 금액을 계산한 뒤, 제한을 평가해 런타임으로 전달합니다. 비용은 10분 이내의 준실시간으로 표시하지만 집행과 런타임 갱신은 비동기이므로, 즉각 적용되는 센트 단위의 정확한 상한으로 해석해서는 안 됩니다. 중단된 Workers는 예약 실행과 큐 소비자를 포함한 새 과금 호출을 거부하지만, 정적 자산은 계속 제공합니다. 제한으로 생길 서비스 중단과 적용 지연을 함께 계획하고, 현재의 제품 단위 베타를 향후 애플리케이션 전체나 에이전트별 예산 기능과 구분해야 합니다.
태그: 생태계읽기_시간: 4분
ESLint 외부 기여자 풀 종료: AI 기여 정책을 운영하는 비용
Nicholas C. Zakas는 핵심 팀 밖의 의미 있는 작업에 보상하던 ESLint 기여자 풀을 종료한다고 발표합니다. 이 프로그램은 월별 배정액으로 시작해 월 수입의 일정 비율을 사용하는 방식으로 바뀌었고, 보고된 지급액은 5만 1천 달러를 넘습니다. 종료 이유는 사람의 작업에 보상하려는 취지를 유지하면서 AI 생성 기여를 식별하고 정책을 집행하기가 점점 어려워졌기 때문이며, 모든 유급 유지보수가 끝났다는 주장은 아닙니다. 한 프로젝트의 운영 부담을 설명한 유지관리자의 기록이지, 오픈소스 전체의 AI 기여 비율을 측정한 자료는 아닙니다. 같은 주에 나온 AI 보조 ESLint 성능 개선과 함께 읽으면, 유용한 도구 지원과 지속 가능한 보상 정책은 별개의 문제이며 자동화가 검토와 기여 확인 비용까지 없애지는 않는다는 점을 확인할 수 있습니다.
태그: 생태계읽기_시간: 3분
Servo 투자 결과: 접근성 트리와 WebView 통합 기반 개선
Igalia는 Sovereign Tech Fund의 의뢰로 수행한 Servo 작업을 보고하며, 새 브라우저의 홍보보다 임베더에게 필요한 기반에 초점을 맞춥니다. 접근성 시스템은 테스트가 AccessKit으로 살펴볼 수 있는 트리 업데이트를 내보내며, 접근성 있는 임베딩을 위한 문서도 제공합니다. 대화상자와 파일 선택기 같은 컨트롤을 통합하고 입력 처리와 핀치 확대를 개선했으며, 안정적인 스크린샷 API는 WebDriver를 기본 활성화하는 데 기여했습니다. 여러 렌더링 대상을 지원하도록 내부 구조를 바꾸고, CI와 의존성 유지보수로 여러 플랫폼의 개발도 뒷받침합니다. 이는 구현자가 보고한 이정표이며 완전한 브라우저 상호운용성이나 보편적인 접근성 적합성의 증명은 아니지만, 지속적인 투자가 기능 목록 뒤에 가려진 통합과 테스트의 전제 조건을 개선하는 방식을 보여줍니다.
summarize다이제스트_요약
보안 보고서 세 편은 서로 다른 대응을 요구합니다. Git의 수정 릴리스는 취약한 저장소 처리를 다루고, Socket 조사는 정상 빌드 출처 증명만으로 소스 변경이 무해하다고 판단할 수 없음을 보여주며, Aikido는 광범위한 쓰기 권한 탐색과 비밀 탈취 워크플로의 실행 근거를 구분합니다.
운영 제어에도 경계가 있습니다. Cloudflare 베타는 사용량 집계와 제한 전파에 시간이 필요하므로, 중단 정책이 즉각적인 상한이나 서비스 중단 계획의 대체물이 되지는 않습니다.
유지보수 소식은 사고 대응 밖으로 시야를 넓힙니다. Igalia는 투자로 진행한 Servo 통합과 테스트 작업을 설명하고, ESLint는 기여 확인 정책의 집행 비용이 커진 보상 프로그램을 종료합니다. 영향을 받은 실행 파일과 침해된 워크플로, 지연되는 제한, 유지보수 제약 등 확인된 조건에 맞춰 행동을 선택해야 합니다.
핵심 요점- 영향을 받는 Git과 패키지 버전을 확인하고, 다운로드나 탐색 건수를 확인된 코드 실행과 구분하세요.
- 자격 증명 탈취 후 지속성을 평가할 때 워크플로와 신원 신뢰 관계의 변경을 조사하세요.
- 비동기 지출 제한을 고려하고, 지속 가능한 브라우저·유지관리 작업도 운영 기반으로 다루세요.