articleタグ: サプライチェーン読了_時間: 11分
GitHubがnpmを保護する方法
2025年9月、2段階にわたるnpm サプライチェーン攻撃が500以上のパッケージを侵害しました。最初の攻撃波では週間ダウンロード数20億件の20パッケージが2時間で250万回ダウンロードされ、Shai-Huludと呼ばれる第2波は500以上のパッケージに自己増殖するワームでした。GitHub の対応 — レガシートークン廃止、90日ごとの粒度付きトークンローテーション、GitHubおよびGitLabのOIDCを使った信頼済みパブリッシュ — は資格情報盗難にのみ焦点を当てており、レジストリへの積極的防御が欠如していると批判されています。Nicholas Zakas は、クレジットカードの不正検出モデルに倣い、予期しないIPロケーションからのパブリッシュのフラグ付け、リリースラインへのpreinstall/postinstallスクリプト初回追加時のsemverメジャーバンプ強制、メールベース2FAの適用を提案しています。これらの措置は資格情報が盗まれた後も有効であり、CI/CDパイプラインが侵害パッケージを自動インストールする時間窓を大幅に縮小できます。
タグ: セキュリティ読了_時間: 3分
MCP 2025年11月仕様アップデート:CIMD、XAA、セキュリティ
2025年11月25日のModel Context Protocol(MCP)仕様アップデートは、MCPを標準OAuthパターンに合わせるための4つのIDとセキュリティ変更を導入します。Client Identity Metadata Documents(CIMD)は手動のダイナミック登録に代わるもので、MCPクライアントは自身が制御するURL(例: https://myapp.com/client.json)で識別し、認可サーバーがそのJSONを取得してDNS・HTTPSベースで信頼を検証します。Identity Assertion Authorization Grant OAuth標準を基盤とするCross-App Access(XAA)は、IT管理者が信頼済みAIエージェントを特定の業務ツールへ事前認可し、ユーザーの同意疲労を解消しながら完全なガバナンスの可視性を維持します。SEP-1024はローカルMCPサーバーのインストール・実行前に明示的なユーザー同意を要求し、実行コマンドの表示を義務付けます。SEP-835の段階的スコープ同意はWWW-Authenticateヘッダーで必要な時点に追加権限を要求できるようにします。
タグ: オープンソース読了_時間: 10分
借り手ではなく所有者に:MozillaのオープンソースAI戦略
Mozilla のCTO Raffi Krikorian はAIを「Layer 8」— ユーザーとインターネット全体を仲介するエージェント的な層 — と定義し、現在の軌道が少数の閉鎖プラットフォームが知性を支配するレンタル経済に向かっていると警告します。開発者体験、データ出所、モデルアーキテクチャ(1〜8Bパラメータの小型モデルが能力差を急速に縮めている)、コンピュートアクセスの4つを転換点として挙げています。Mozilla.ai はモデルルーティング・評価・ガードレール・メモリ・オーケストレーションを統合したモジュール型オープンフレームワーク any-suite を開発中で、オープンAIを単一のAPI呼び出しと同じ手軽さにすることを目標としています。Mozilla データコレクティブはライセンスベースの出所明示データマーケットプレイスを構築し、Mozilla Ventures はオープンソースAI企業に投資しています。Pinterestはオープンソースインフラへの移行で数百万ドルを節約した事例として挙げられています。
タグ: 標準読了_時間: 6分
Universal Commerce Protocolの構築(2026)
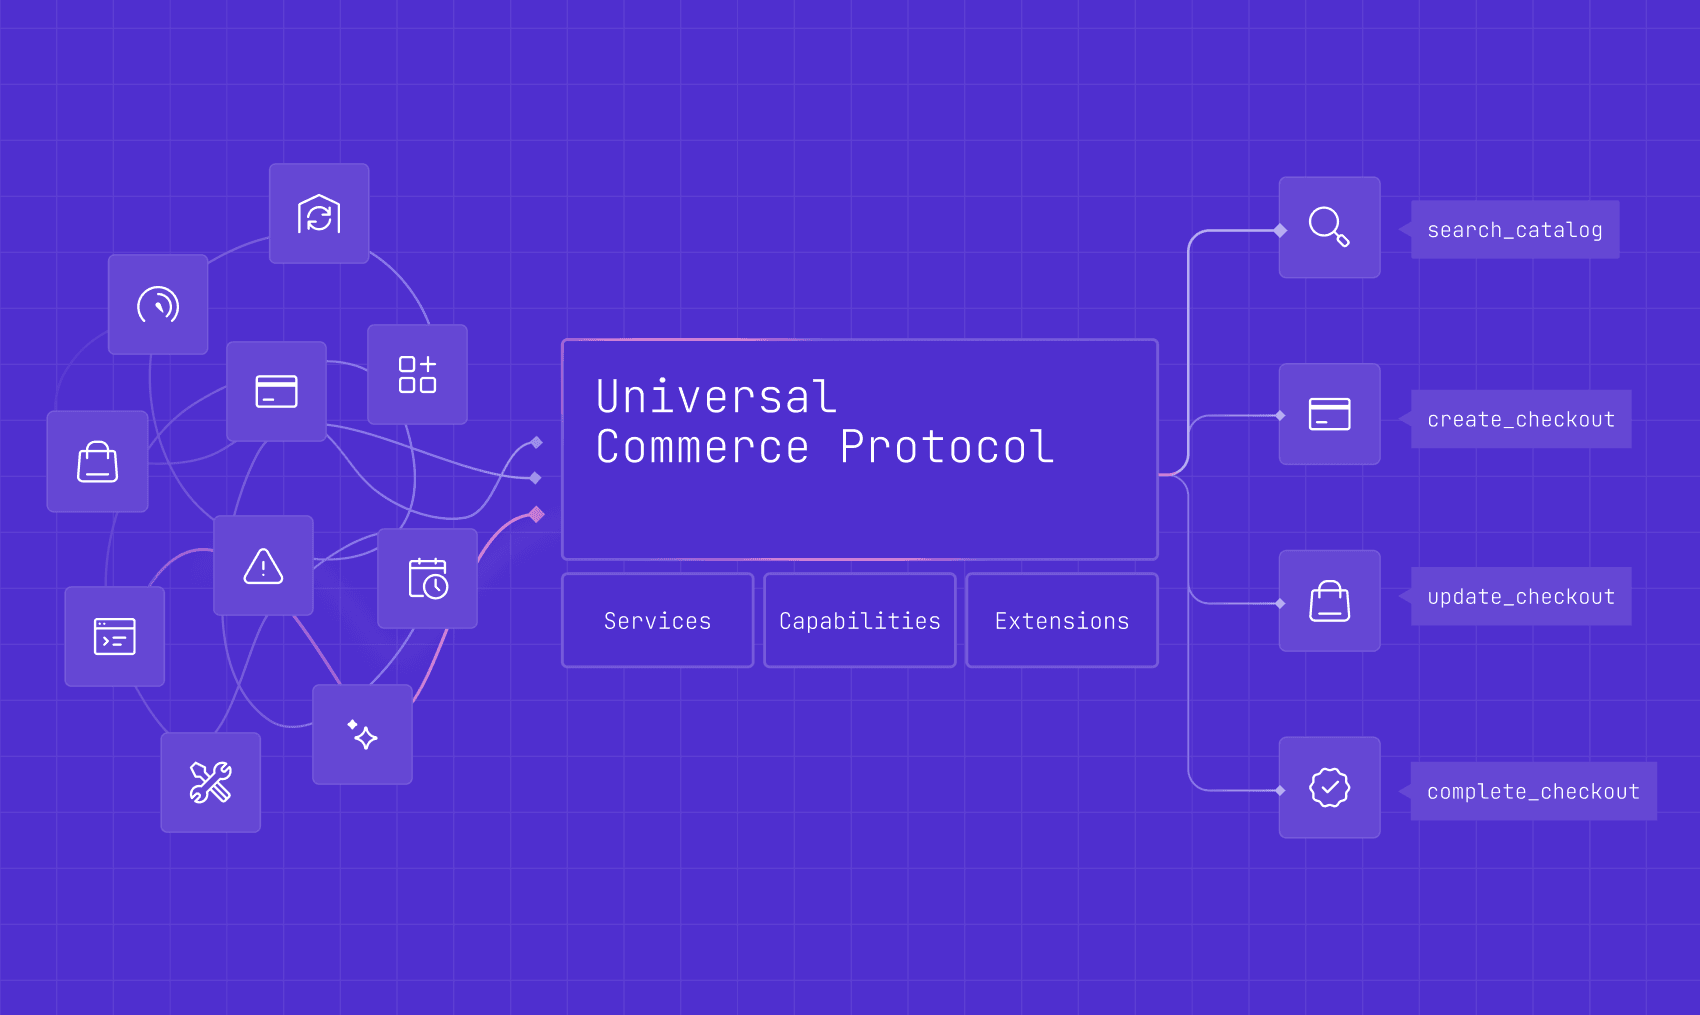
ShopifyのDistinguished Engineer Ilya Grigorik は、Googleと共同開発し Etsy・Target・Walmart・Wayfair が支持する Universal Commerce Protocol(UCP)を発表しました。これはAIエージェントがあらゆるマーチャントを検出・取引するためのオープン標準です。UCPはコアプリミティブ用のShopping Service、バージョン管理されたCapabilities(Checkout・Orders・Catalog)、ドメイン固有のExtensionsの3層に責務を分離します。マーチャントは/.well-known/ucpにプロファイルを公開し、エージェントは中央レジストリなしでトランザクションごとにネゴシエートします。拡張名前空間は逆ドメイン所有権(dev.ucp.shopping.* 対 com.loyaltyprovider.*)に従い、第三者は委員会承認なしでポイント加算や地域PSPハンドラーを追加できます。人間の介入が必要な場合、UCPのEmbedded Checkout Protocol(ECP)はJSON-RPC 2.0でエージェントのウォレットと連動した埋め込みUIにハンドオフし、PCIv4サンドボックスに準拠します。
タグ: サプライチェーン読了_時間: 5分
2025年を振り返る:サプライチェーンセキュリティの進化と次の一手
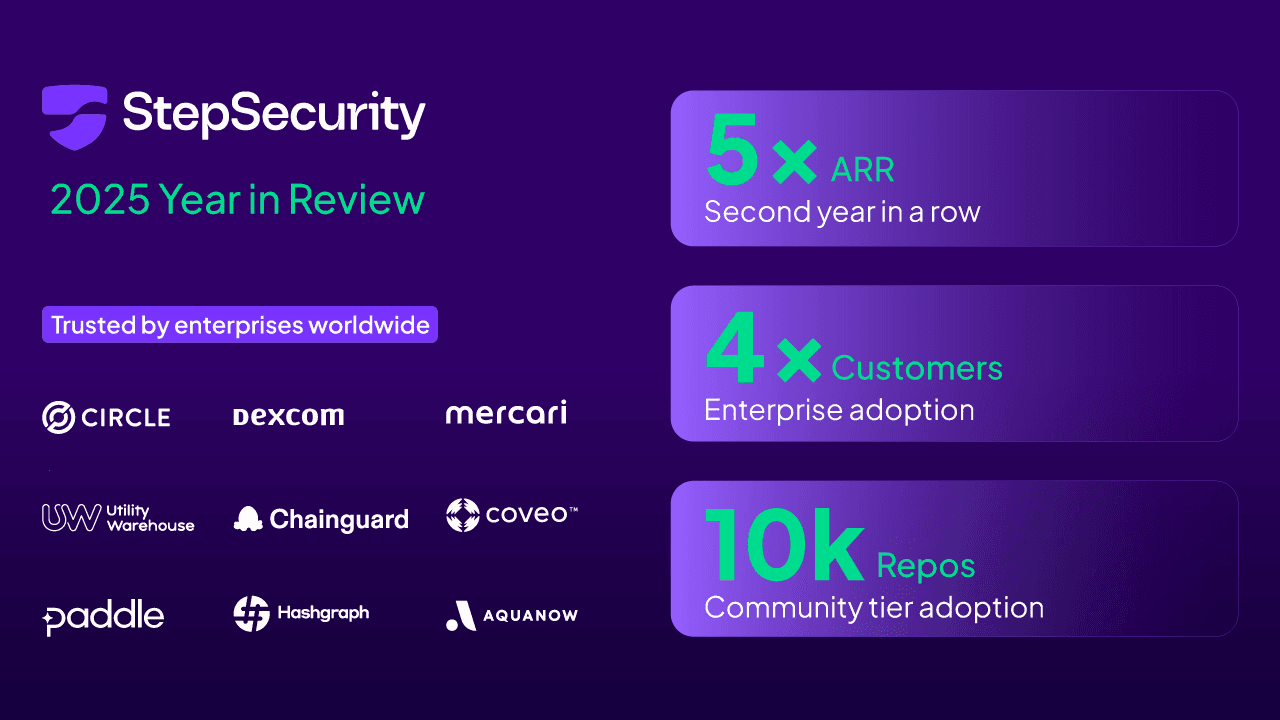
StepSecurityは2025年に2年連続でARR 5倍成長、顧客数4倍増を報告し、現在週1,300万件以上のビルドを保護しています。tj-actions/changed-files侵害(Harden Runnerの異常なアウトバウンドネットワーク呼び出しで検出、Black Hat USAで発表)、Shai-Hulud npmワーム(CISAが参照)、Nx/s1ngularity攻撃(GHSA-cxm3-wv7p-598c)— メンテナートークン盗難後にs1ngularity-repositoryという公開GitHubリポジトリを作成し、ローカルのAI CLIツールを悪用して認証情報を窃取 — の3件の主要インシデントを最初に検出しました。対応として、脆弱なサードパーティGitHub Actionsの200個のドロップイン代替アクション、侵害直後の危険期間に最新パッケージバージョンをブロックするnpm cool down check、リアルタイム脅威インテリジェンス通知を提供しています。2026年のロードマップには開発者ワークステーション保護、Windows・macOS向けHarden Runner、PyPIなどのエコシステム拡張が含まれます。
タグ: セキュリティ読了_時間: 8分
ディープフェイク採用:次の侵害が面接から始まるとき
Gartnerは2028年までに世界の応募者プロファイルの4分の1が偽物になる可能性があると予測しており、2025年には米国司法省が正規の認証情報を使って企業に潜入する北朝鮮リモートITワーカー計画を標的に、起訴・逮捕・ラップトップファームの押収を含む全国的な協調措置を発表しました。生成AIにより、ATS最適化された履歴書、実在感のあるLinkedInプロファイル、音声クローン、リアルタイムのディープフェイク映像を低コストで作成でき、採用パイプラインが正規の認証情報・信頼権限・数週間の潜伏が可能な初期アクセス経路に変わっています。Citi Instituteは2025年末までにディープフェイク共有数が約50万件から800万件に増加すると予測し、Deloitteは生成AI対応詐欺損失が2027年までに115億ドルに達する可能性があると推計します。NSA・FBI・CISAのガイダンスは単一の検出ゲートではなく階層的な検証を強調します。入社前の対面での本人確認、面接への制御された予測不能性の追加、履歴書を検証すべき主張として扱うこと、入社後30〜90日間のZero Trust継続監視が実践的な対策として挙げられています。
タグ: エコシステム読了_時間: 4分
AIが開発者を型付き言語へ向かわせる理由
2025年の学術研究によれば、LLMが生成したコンパイルエラーの94%がタイプチェック失敗であり、型システムがAI由来のバグを減らす最も直接的な手段であることが示されています。GitHubのOctoverse 2025レポートはこれをエコシステム規模で確認しています。TypeScriptは2025年8月時点でPythonとJavaScriptを抜いてGitHubで最も使われる言語となり、2025年だけで100万人以上のコントリビューターが増加(前年比+66%)し、推定260万人の開発者を抱えています。Luau(Robloxの段階的型付きスクリプト言語)は前年比194%超、Typstは108%超成長し、Java・C++・C#も例年以上の成長を見せました。Cassidy Williamsが説明するように、AI生成コードは開発者が直接書いていないコードの量を大幅に増やし、型システムは開発者・フレームワーク・AIツール間の共有契約として機能し、曖昧なロジックや入出力の不一致をランタイム前に表面化させます。Astro・Next.js・AngularがTypeScriptをデフォルトでスキャフォールドすることも採用を加速しています。
summarizeダイジェスト_要約
第2週のサプライチェーンセキュリティは、単一のニュースサイクルでは珍しい密度で週を支配しています。Nicholas Zakasは業界が待っていた構造的な主張を展開します: GitHubの2025年9月のnpm攻撃への対応 — 2回の事件で500以上のパッケージが侵害され、Shai-Huludワームは数時間でレジストリ全体に自己複製 — は資格情報の盗難にのみ焦点を当てていました。レガシートークンの廃止と90日ローテーションの義務化は必要ですが不十分です。欠けているのは、クレジットカードの不正検出に類似した異常検知です: 予期しないIPからのパブリッシュのフラグ付け、preinstall/postinstallスクリプトがリリースラインに初めて追加される際のsemverメジャーバンプの要求、メールベース2FAの義務化。これらの防御は資格情報が盗まれた後も有効で、侵害されたパッケージがCI/CDパイプラインを通じて拡散する前に窓を閉じます。StepSecurityの2025年レビューはリスクの規模を確認します: 同社はすべての主要インシデントを最初に検出しており — AI CLIツールを悪用したNx/s1ngularity攻撃を含む — 現在週1,300万件以上のビルドを保護しています。侵害直後の期間に最新パッケージバージョンをブロックするnpm cool down checkは、Zakasが主張する異常検知ロジックを具体的に実装したものです。
AIインフラのストーリーは所有権についての両面からの議論です。Mozilla CTO Raffi KrikorianはAIを「Layer 8」— ユーザーとインターネットの間のエージェント的な仲介者 — と定義し、現在の軌道が少数の閉鎖プラットフォームが支配するレンタル経済に向かっていると警告します。Mozilla.aiのany-suiteフレームワーク、ライセンスに基づくデータマーケットプレイス、Mozilla VenturesのオープンソースAI投資が対抗策として位置づけられています。2025年11月のMCPセキュリティ仕様アップデートがこの文脈で登場します: CIMDは手動のダイナミック登録をDNSベースのクライアント識別に置き換え、XAAはIT管理者が同意疲労なしに信頼できるエージェントを事前認可し、SEP-835は権限を段階的なWWW-Authenticateリクエストに移行させます。
ShopifyのUniversal Commerce Protocol(UCP)は、Googleと共同開発しEtsy・Target・Walmart・Wayfairが支持する中、コマース固有の次元を追加します: AIエージェントが/.well-known/ucpに公開されたプロファイルとネゴシエートしてあらゆるマーチャントを発見・取引でき、逆ドメイン拡張名前空間により第三者が委員会承認なしにポイントや地域決済ロジックを追加できます。Gartnerの予測 — 2028年までに世界の応募者プロファイルの4分の1が偽物になる可能性 — と北朝鮮ラップトップファームへの米国DOJの措置は、新入社員の最初の30〜90日間のZero Trust継続監視を推奨される姿勢にしています。GitHubで最も使われる言語として台頭したTypeScript — AIが生成したコードによりLLMコンパイルエラーの94%を検出する型契約への需要が加速 — はすべてのストーリーを貫く糸を提供しています。
重要ポイント- 今すぐnpmパブリッシュワークフローに異常検知ポリシーを追加してください: 予期しないIPロケーションからのパブリッシュにフラグを立て、
preinstallまたはpostinstallスクリプトを初めて導入するリリースにはメールベース2FAを要求してください。 - マーチャント統合を管理しているなら今すぐ
/.well-known/ucpでShopifyのUniversal Commerce Protocolスペックを評価してください。このオープン標準はGoogle・Walmart・Targetが支持しており、エージェント交渉による決済は多くのロードマップが想定するよりも早く到来します。 - すべての新入社員の最初の30〜90日間をZero Trustウィンドウとして扱ってください: オンボーディング完了前に対面での本人確認を要求し、ディープフェイクによる内部者脅威を潜伏期間が蓄積する前に検出するための継続的な行動監視を適用してください。