Astro Technology CompanyがCloudflareに参加 — 2026年 第3週 テクノロジーニュース
今週、そして2026年初頭のWebプラットフォームを定義する最大のニュースはThe Astro Technology CompanyのCloudflare参加です。CloudflareはAstroのフルタイムエンジニアリングチーム全員を買収しながら、フレームワークをMITライセンスのオープンソースとして維持し、すべてのプラット… 開発ですぐ活用できるよう整理しました。


Node.js 2026年1月13日セキュリティリリース:High 3件、Medium 4件、Low 1件を修正
CVE-2025-55131はvmモジュールのタイムアウト競合によりBuffer.allocが未初期化メモリを返す問題、CVE-2025-55130はシンボリックリンクを悪用してパーミッションモデルの--allow-fs-read/write制限を回避できる問題、CVE-2025-59465は不正なHTTP/2 HEADERSフレームによるサーバープロセスクラッシュ(DoS)です。中深刻度(Medium)4件も修正済みで、c-ares 1.34.6およびundici 6.23.0/7.18.0の依存関係も更新されています。全アクティブリリースラインが影響を受けるため、即時アップグレードが推奨されます。
Node.js:async_hooks有効時のスタック枯渇DoSを緩和(React、Next.js、APMへの影響)
async_hooksが有効なNode.jsでは、ユーザーコードのスタックオーバーフローが捕捉可能なRangeErrorではなく終了コード7による即時プロセス終了を引き起こします。原因はasync_hooksコールバックがユーザーコードと同一コールスタック上で実行されるため、スタック溢れがフック内で発生するとTryCatchScope::kFatalがそれを致命的エラーとして処理するためです。React Server ComponentsとNext.jsはリクエストコンテキスト追跡にAsyncLocalStorage(Node.js 24未満では内部的にasync_hooksを使用)を利用しており、Datadog・New Relic・OpenTelemetryなど主要APMツールも同様です。攻撃者が深くネストしたJSONをNext.js APIルートに送信するだけでサーバー全体をクラッシュさせられます。修正済みバージョン(Node.js 20.20.0・22.22.0・24.13.0・25.3.0)ではスタックオーバーフローエラーをユーザーコードに再スローする対応が施されましたが、スタック枯渇からの回復はECMAScript未定義動作であるため、再帰深度の入力検証による制限が根本的な対策となります。
Svelteエコシステム全体で5件のCVEを修正
devalue・svelte・@sveltejs/kit・@sveltejs/adapter-nodeにわたる計5件の脆弱性パッチを公開しました。CVE-2026-22775とCVE-2026-22774はdevalue.parseの別々のDoS欠陥で、悪意あるペイロードによって任意の大きさのメモリが確保されプロセスがクラッシュします。CVE-2026-22803はexperimental.remoteFunctionsが有効な@sveltejs/kit 2.49.0–2.49.4において、バイナリフォームデシリアライザを通じたメモリ増幅DoSを引き起こします。CVE-2025-67647はプリレンダリングルートに対するDoSおよびSSRFを可能にし、特定のリバースプロキシ設定下ではキャッシュポイズニングXSSにエスカレートする恐れがあります。CVE-2025-15265はsvelte 5.46.0–5.46.3のhydratable APIにおけるサニタイズ未実施キーによるXSSです。修正済みバージョンはそれぞれdevalue 5.6.2、svelte 5.46.4、@sveltejs/kit 2.49.5、@sveltejs/adapter-node 5.5.1です。
Anthropic、エコシステムセキュリティのためPython Software Foundationに150万ドルを拠出

テックのヒョウに顔を食われるとき:TailwindのAI収益危機

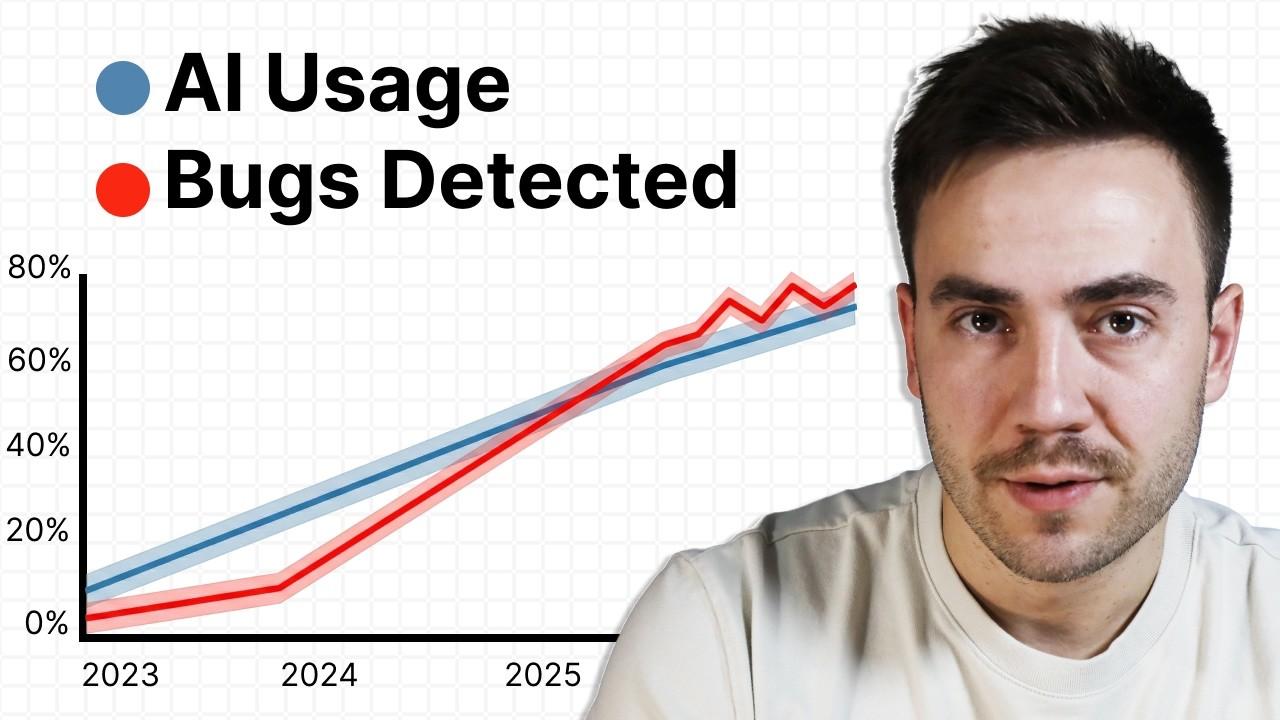
AI生成コードにはセキュリティ問題がある
CodeRabbit CLIなどを用いたPR提出前のローカルレビューと、必須の人間による最終確認を推奨しています。
Astro Technology CompanyがCloudflareに参加
AI生成コードにはセキュリティ問題がある
CodeRabbit CLIなどを用いたPR提出前のローカルレビューと、必須の人間による最終確認を推奨しています。Node.js 2026年1月13日セキュリティリリース:High 3件、Medium 4件、Low 1件を修正
CVE-2025-55131はvmモジュールのタイムアウト競合によりBuffer.allocが未初期化メモリを返す問題、CVE-2025-55130はシンボリックリンクを悪用してパーミッションモデルの--allow-fs-read/write制限を回避できる問題、CVE-2025-59465は不正なHTTP/2 HEADERSフレームによるサーバープロセスクラッシュ(DoS)です。中深刻度(Medium)4件も修正済みで、c-ares 1.34.6およびundici 6.23.0/7.18.0の依存関係も更新されています。全アクティブリリースラインが影響を受けるため、即時アップグレードが推奨されます。Node.js:async_hooks有効時のスタック枯渇DoSを緩和(React、Next.js、APMへの影響)
async_hooksが有効なNode.jsでは、ユーザーコードのスタックオーバーフローが捕捉可能なRangeErrorではなく終了コード7による即時プロセス終了を引き起こします。原因はasync_hooksコールバックがユーザーコードと同一コールスタック上で実行されるため、スタック溢れがフック内で発生するとTryCatchScope::kFatalがそれを致命的エラーとして処理するためです。React Server ComponentsとNext.jsはリクエストコンテキスト追跡にAsyncLocalStorage(Node.js 24未満では内部的にasync_hooksを使用)を利用しており、Datadog・New Relic・OpenTelemetryなど主要APMツールも同様です。攻撃者が深くネストしたJSONをNext.js APIルートに送信するだけでサーバー全体をクラッシュさせられます。修正済みバージョン(Node.js 20.20.0・22.22.0・24.13.0・25.3.0)ではスタックオーバーフローエラーをユーザーコードに再スローする対応が施されましたが、スタック枯渇からの回復はECMAScript未定義動作であるため、再帰深度の入力検証による制限が根本的な対策となります。Svelteエコシステム全体で5件のCVEを修正
devalue・svelte・@sveltejs/kit・@sveltejs/adapter-nodeにわたる計5件の脆弱性パッチを公開しました。CVE-2026-22775とCVE-2026-22774はdevalue.parseの別々のDoS欠陥で、悪意あるペイロードによって任意の大きさのメモリが確保されプロセスがクラッシュします。CVE-2026-22803はexperimental.remoteFunctionsが有効な@sveltejs/kit 2.49.0–2.49.4において、バイナリフォームデシリアライザを通じたメモリ増幅DoSを引き起こします。CVE-2025-67647はプリレンダリングルートに対するDoSおよびSSRFを可能にし、特定のリバースプロキシ設定下ではキャッシュポイズニングXSSにエスカレートする恐れがあります。CVE-2025-15265はsvelte 5.46.0–5.46.3のhydratable APIにおけるサニタイズ未実施キーによるXSSです。修正済みバージョンはそれぞれdevalue 5.6.2、svelte 5.46.4、@sveltejs/kit 2.49.5、@sveltejs/adapter-node 5.5.1です。Anthropic、エコシステムセキュリティのためPython Software Foundationに150万ドルを拠出
テックのヒョウに顔を食われるとき:TailwindのAI収益危機
今週、そして2026年初頭のWebプラットフォームを定義する最大のニュースはThe Astro Technology CompanyのCloudflare参加です。CloudflareはAstroのフルタイムエンジニアリングチーム全員を買収しながら、フレームワークをMITライセンスのオープンソースとして維持し、すべてのプラットフォームをサポートし、完全なオープンガバナンスを継続します。週間ダウンロード約100万回を記録し、Webflow・Wix・Microsoft・Googleに使われるAstroは、持続可能なビジネスモデルを求めた数年間の模索に終止符を打ちます。共同創業者Fred K. SchottとCloudflare CTOのDane Knechtは1年以上にわたってコンテンツ中心のウェブサイトとAI時代のフレームワークの未来を議論してきました。2026年ロードマップは公開されたコミュニティガバナンスを維持し、現在ベータ中のAstro 6への影響はありません。
イシューの残りはセキュリティのヘッドラインが占めました。Node.jsはすべてのアクティブリリースライン(20.x〜25.x)に対して8つのCVEを含むパッチをリリースしました。高深刻度3件:vmモジュールの未初期化バッファ露出(CVE-2025-55131)、細工されたシンボリックリンクによるパーミッションモデル回避(CVE-2025-55130)、HTTP/2 HEADERSフレームによるクラッシュ(CVE-2025-59465)。別の深掘り記事はasync_hooks DoSベクターを解説します。AsyncLocalStorageが有効な状態(React Server Components、Next.js、主要APMツール)で深くネストされたユーザー入力からスタックオーバーフローが発生すると、捕捉可能なエラーではなく終了コード7でプロセスが終了します。SvelteはDoS、SSRF、キャッシュポイズニングXSS、hydratable API XSSを含む5つのCVEをパッチしました。
2つの業界ニュースがイシューを締めくくります。AnthropicはPython Software Foundationへ150万ドルを投資し、すべてのPyPIアップロードへの自動マルウェア検出を支援します。Forresterのアナリストはこれを戦略的自己利益と公益を兼ねた動きと評価しました。Brad TraversyはAI生成コードのセキュリティに関する厳しいデータを提示します。CodeRabbitによるオープンソースPR 470件の分析では、AI生成PRが平均1.7倍多くの問題を含み、Critical深刻度では1.4倍多い結果でした。これはAIによる文書トラフィック減少が約80%の売上低下をもたらしたTailwindの事例とともに、AIの影響を鋭く照らし出しています。
- CloudflareがThe Astro Technology Companyを買収しました。フレームワークはMITライセンスを維持してプラットフォーム非依存性を保証し、数年間の収益化の失敗に終止符を打ちながらフルタイムのエンジニアリングリソースを確保しました。
- Node.jsがすべてのアクティブリリースラインで8つのCVEをパッチしました。async_hooks DoSはReact Server Components・Next.js・主要APMツールがAsyncLocalStorageに依存しているため特に深刻です。20.20.0 / 22.22.0 / 24.13.0へ直ちにアップグレードしてください。
- Svelteがdevalue.parseのメモリ増幅DoSとプリレンダリングルートを通じたキャッシュポイズニングXSSを含む5つのCVEをパッチしました。devalue 5.6.2・@sveltejs/kit 2.49.5・svelte 5.46.4に更新してください。