이번 주 뉴스의 주인공은 성숙해지는 에이전트형 AI입니다. Addy Osmani가 결정판이라 할 두 편을 내놓았습니다. 하나는 코더에서 지휘자, 나아가 자율 에이전트 함대의 오케스트레이터로 가는 로드맵이고, 다른 하나는 인상적인 수치로 시작하는 2026년 LLM 워크플로 가이드입니다.… 개발자가 바로 활용할 수 있도록 정리했습니다.
calendar_todaysummarize2026년 1주차bolt중요 업데이트 1건
article
태그: 아키텍처읽기_시간: 25분
에이전트형 코딩의 미래: 지휘자에서 오케스트레이터로
Addy Osmani는 소프트웨어 엔지니어링 역할이 두 가지 뚜렷한 방식으로 나뉘고 있다고 주장합니다. 지휘자(Conductor)는 IDE나 CLI(Claude Code, Cursor, Gemini CLI)에서 단일 AI 에이전트를 실시간으로 대화형으로 이끌며, 조율자(Orchestrator)는 자율적 에이전트를 별도의 git 브랜치에서 비동기로 작동시켜 완성된 풀 리퀘스트를 받습니다. Orchestrator 모드 도구인 GitHub Copilot Agent, Google Jules, OpenAI Codex 클라우드 에이전트, Cursor 2 Background Agents는 각각 저장소를 격리 환경에 클론하고 테스트 실행을 포함한 다단계 작업을 수행한 뒤 지속적인 인간 감독 없이 PR을 생성합니다. Conductor by Melty Labs, Claude Squad 같은 커뮤니티 플랫폼은 여러 Claude Code 인스턴스를 병렬 워크트리에서 실행해 처리량을 더욱 높입니다. Osmani는 조율 작업에는 선제적인 태스크 명세, 병합 충돌 방지를 위한 워크스페이스 격리, 모든 PR에 대한 지속적인 인간 리뷰가 필수라고 경고합니다. 핵심 트레이드오프는 세밀한 제어를 희생해 넓이와 병렬성을 얻는 것이며, 자율 에이전트 팀에 작업을 위임하기 전에 명확한 프롬프트 명세와 강력한 CI/테스트 게이트가 전제 조건이 됩니다.
고심각도 MongoDB Server 취약점 CVE-2025-14847(CVSS 8.7), 일명 'MongoBleed'가 실제 공격에 악용되고 있으며, CISA는 12월 29일 이를 알려진 악용 취약점(KEV) 카탈로그에 추가했습니다. 이 버그는 zlib 압축 프로토콜 헤더의 길이 필드 불일치에서 비롯됩니다. 메시지 압축 해제기가 실제 압축 해제된 길이 대신 할당된 출력 길이를 반환해, 조작된 패킷 하나로 인증되지 않은 원격 공격자가 초기화되지 않은 힙 메모리를 읽을 수 있고, 사용자 정보·비밀번호·API 키가 노출될 수 있습니다. 취약점은 12월 15일에 발견되어 곧바로 패치되었으며, Elastic Security 연구원이 12월 26일 개념 증명(PoC)을 공개했고 OX Security는 이를 'MongoDB의 Heartbleed'에 비유했습니다. 광범위한 MongoDB Server 버전이 영향을 받으며, 인터넷에 노출된 취약 서버는 물론 측면 이동(lateral movement)으로 도달 가능한 사설 서버도 위험합니다. MongoDB는 즉시 업그레이드를, 불가능하면 서버의 zlib 압축 비활성화를 권고합니다.
SAFE-MCP는 LLM이 외부 도구와 API에 연결되는 레이어인 Model Context Protocol(MCP) 공격 표면을 전문적으로 대상으로 하는 오픈 보안 분석 프레임워크입니다. Frederick Kautz, Arjun Subedi, Bishnu Bista가 공동 개발했으며 현재 Linux Foundation과 OpenID Foundation 산하에 공식 채택된 이 프레임워크는 MITRE ATT&CK을 모델로 12개 이상의 전술 카테고리에 걸쳐 80개 이상의 기법을 문서화합니다. 구체적으로 프롬프트 조작(SAFE-T1102), 도구 포이즈닝(SAFE-T1001), OAuth 동의 남용(SAFE-T1007), 에이전트 CLI 무기화(SAFE-T1111)가 각각 완화 방안과 함께 수록되어 있습니다. 프레임워크는 네 가지 보안 계층을 다룹니다: OpenID Connect 기반 범위 지정 토큰을 사용한 신원·의도 검증, 프롬프트 기반 조작을 위한 상호작용 스크리닝, 컨텍스트 인식 정책 시행, 감사 추적과 격리 패턴이 포함된 관찰 가능성입니다. Meta, eBay, Okta, Red Hat, Intel, American Express의 기여자들이 글로벌 시간대에 걸쳐 참여하며, 해커톤과 글로벌 이벤트를 통해 2,000명 이상이 참여했습니다. MCP 연결 AI 에이전트를 구축하거나 감사하는 팀은 공개 GitHub 저장소를 탐색하고 자체 툴체인 권한을 SAFE-T 기법 카탈로그에 대조해 기본 보안 감사의 출발점으로 삼는 것을 권장합니다.
Addy Osmani는 Anthropic에서 Claude Code가 자체 코드베이스의 약 90%를 생성하게 된 경험을 바탕으로 체계적인 7단계 AI 지원 엔지니어링 워크플로를 상세히 설명합니다. 핵심 순서: (1) 코드 작성 전 LLM과 함께 spec.md를 공동 작성 — 요구사항과 엣지 케이스가 완전히 문서화될 때까지 반복 질문; (2) spec을 Cursor 같은 도구를 위한 순차적 프롬프트 플랜 파일로 분해; (3) gitingest, repo2txt, Context7 같은 MCP 통합을 활용한 풍부한 컨텍스트 패킹으로 모델이 부분 정보로 작동하지 않도록 보장; (4) 프로젝트별 CLAUDE.md 또는 GEMINI.md 규칙 파일 유지 — 스타일 가이드, 린트 규칙, 선호 패턴을 인코딩해 일탈 출력 감소; (5) 작은 태스크마다 설명적 메시지와 함께 커밋 — 커밋을 게임 저장 포인트로 취급해 AI 실수의 안전한 롤백 지원; (6) 에이전트가 완료 보고 전 CI 실패를 스스로 디버깅할 수 있도록 각 코딩 단계에 테스트 실행을 통합; (7) 두 번째 모델(예: Gemini가 Claude 출력 검토)을 활용한 AI 대 AI 코드 리뷰로 각 모델이 놓친 부분 보완. Osmani는 핵심 주의사항으로 LLM이 '과신하며 실수하기 쉬운' 경향이 있다고 지적하며, 표면적으로 리뷰를 통과한 AI 생성 코드도 인간이 모든 diff를 직접 읽지 않으면 보이지 않는 아키텍처 결함을 숨길 수 있다고 경고합니다.
Nvidia는 200억 달러를 지불해 Groq의 지식재산인 LPU(Language Processing Unit)와 관련 소프트웨어를 비독점 라이선스로 취득했으며, CEO Jonathan Ross, 사장 Sunny Madra, 대부분의 엔지니어링 인력을 Nvidia로 흡수했습니다. Groq은 새 CEO Simon Edwards 체제로 기술적으로는 독립 상태를 유지합니다. The Register의 Tobias Mann은 널리 인용되는 SRAM 논거가 오해라고 주장합니다. Groq의 LPU는 각 230MB의 SRAM만 탑재해 Llama 70B 실행에만 574개의 LPU를 고속 인터커넥트로 연결해야 하며, Nvidia는 이미 자체 칩에 SRAM을 사용하고 있습니다. 더 신빙성 있는 동기는 Groq의 '어셈블리 라인' 데이터플로우 아키텍처입니다. 이는 SIMD 함수 유닛을 통해 데이터를 연속적으로 스트리밍하는 프로그래머블 데이터플로우 설계로, Von Neumann 아키텍처의 로드-스토어 병목을 제거해 Artificial Analysis 벤치마크 기준 Llama 3.3 70B에서 350 tok/s, gpt-oss 120B에서 465 tok/s를 달성합니다. Mann은 LPU가 Nvidia의 2026년 Rubin 로드맵에서 투기적 디코딩(speculative decoding) 가속기 — 큰 모델의 출력을 소형 드래프트 모델이 예측해 시스템 처리량을 최대 두세 배 향상하는 기법 — 로 활용될 가능성을 제시합니다. 파운드리 다각화 이론(Groq는 GlobalFoundries와 Samsung 4nm 사용, Nvidia는 주로 TSMC)은 Nvidia가 Samsung에 직접 접근하는 데 구조적 장벽이 없으므로 설득력이 없다고 일축합니다.
Anthropic의 새 벤치마크가 모든 것을 바꿉니다 — 대부분은 그 이유를 놓칠 것입니다
Nate B. Jones의 이 영상은 AI 에이전트가 50% 이상의 성공률로 유용한 자율 작업을 지속할 수 있는 시간을 측정하는 비영리 기관 METR(Model Evaluation and Threat Research)의 벤치마크에 초점을 맞춥니다. 이 지표는 SWEbench처럼 100%에서 막히지 않아 상한 없이 계속 성장할 수 있습니다. 핵심 결과로, Claude Opus 4.5는 숙련된 인간이 약 4시간 45분 걸리는 작업을 50% 이상 성공률로 완수할 수 있으며, 같은 모델의 80% 성공 기준은 27~28분입니다. Jones는 이 수치가 4~4.5개월마다 두 배씩 성장하는 초지수 곡선(super-exponential curve) 위에 있다고 주장하며, 50% 성공 시간 지평이 2026년 1분기 말에 10시간, 연중에 20시간, 연말에는 40시간에 도달할 수 있다고 예측합니다. Jones가 강조하는 실질적 함의는 복리로 작용하는 멱법칙입니다. 지금 에이전트에게 주 단위 작업을 부여하는 방법을 배우는 개발자는 미루는 사람과의 격차를 계속 벌리게 됩니다. 단, 법조인의 수십 년 판단력처럼 도메인 전문성은 에이전트로 대체 불가하며, 그 전문성을 고품질 에이전트 작업 정의로 변환해야 가치가 유지된다고 덧붙입니다.
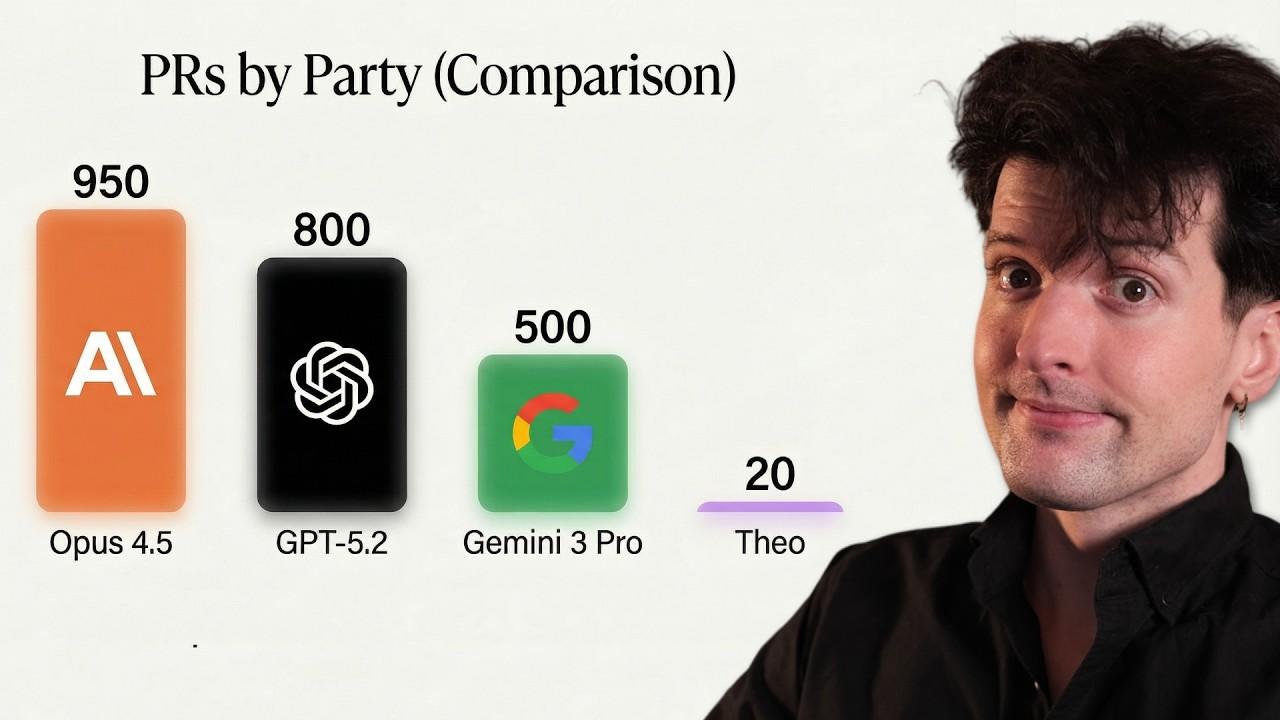
Theo(t3.gg)는 Simon Willison의 2025년 리뷰와 Graphtile의 State of AI Coding 보고서를 비롯한 여러 연간 회고 자료를 종합해, AI가 단순히 코딩 속도를 높인 것이 아니라 코드가 작성되는 방식 자체를 바꿨다고 주장합니다. 주요 수치 변화: 2025년 3월~11월 평균 PR 크기 33% 증가, 개발자 1인당 월 코드 라인 수 4,450에서 7,800으로 76% 성장, 중간 규모 팀 산출량 89% 증가(~7,000→~13,000줄/개발자/월). Claude Code는 Claude 3.7 Sonnet 발표문의 두 번째 항목으로 조용히 출시되었지만 연 ~10억 달러 규모의 매출을 달성했으며, 설계자 Boris는 당시 모델이 아닌 6개월 후 모델을 위해 개발했습니다. Anthropic SDK는 2023년 4월 대비 1,547배 설치 증가로 월 3,000~3,100만 PyPI 설치를 기록하며 OpenAI SDK와의 격차를 45배에서 4.2배로 좁혔습니다. Theo는 MCP가 1년짜리 유행에 그칠 가능성이 높다고 경고합니다. 에이전트의 셸 접근이 대부분 작업에서 전용 MCP 서버를 불필요하게 만들기 때문입니다. YOLO 모드(에이전트 권한 프롬프트 건너뛰기)는 챌린저 참사에 비유할 수 있는 보안 일탈 정상화 패턴이라는 점도 지적합니다. 실질적 결론: 개발자들은 이제 에디터에서 코드를 작성하는 것보다 GitHub에서 PR을 검토하는 데 더 많은 시간을 쓰며, 이 추세는 가속화되고 있습니다.
Addy Osmani는 소프트웨어 엔지니어링 역할이 두 가지 뚜렷한 방식으로 나뉘고 있다고 주장합니다. 지휘자(Conductor)는 IDE나 CLI(Claude Code, Cursor, Gemini CLI)에서 단일 AI 에이전트를 실시간으로 대화형으로 이끌며, 조율자(Orchestrator)는 자율적 에이전트를 별도의 git 브랜치에서 비동기로 작동시켜 완성된 풀 리퀘스트를 받습니다. Orchestrator 모드 도구인 GitHub Copilot Agent, Google Jules, OpenAI Codex 클라우드 에이전트, Cursor 2 Background Agents는 각각 저장소를 격리 환경에 클론하고 테스트 실행을 포함한 다단계 작업을 수행한 뒤 지속적인 인간 감독 없이 PR을 생성합니다. Conductor by Melty Labs, Claude Squad 같은 커뮤니티 플랫폼은 여러 Claude Code 인스턴스를 병렬 워크트리에서 실행해 처리량을 더욱 높입니다. Osmani는 조율 작업에는 선제적인 태스크 명세, 병합 충돌 방지를 위한 워크스페이스 격리, 모든 PR에 대한 지속적인 인간 리뷰가 필수라고 경고합니다. 핵심 트레이드오프는 세밀한 제어를 희생해 넓이와 병렬성을 얻는 것이며, 자율 에이전트 팀에 작업을 위임하기 전에 명확한 프롬프트 명세와 강력한 CI/테스트 게이트가 전제 조건이 됩니다.
Anthropic의 새 벤치마크가 모든 것을 바꿉니다 — 대부분은 그 이유를 놓칠 것입니다
Nate B. Jones의 이 영상은 AI 에이전트가 50% 이상의 성공률로 유용한 자율 작업을 지속할 수 있는 시간을 측정하는 비영리 기관 METR(Model Evaluation and Threat Research)의 벤치마크에 초점을 맞춥니다. 이 지표는 SWEbench처럼 100%에서 막히지 않아 상한 없이 계속 성장할 수 있습니다. 핵심 결과로, Claude Opus 4.5는 숙련된 인간이 약 4시간 45분 걸리는 작업을 50% 이상 성공률로 완수할 수 있으며, 같은 모델의 80% 성공 기준은 27~28분입니다. Jones는 이 수치가 4~4.5개월마다 두 배씩 성장하는 초지수 곡선(super-exponential curve) 위에 있다고 주장하며, 50% 성공 시간 지평이 2026년 1분기 말에 10시간, 연중에 20시간, 연말에는 40시간에 도달할 수 있다고 예측합니다. Jones가 강조하는 실질적 함의는 복리로 작용하는 멱법칙입니다. 지금 에이전트에게 주 단위 작업을 부여하는 방법을 배우는 개발자는 미루는 사람과의 격차를 계속 벌리게 됩니다. 단, 법조인의 수십 년 판단력처럼 도메인 전문성은 에이전트로 대체 불가하며, 그 전문성을 고품질 에이전트 작업 정의로 변환해야 가치가 유지된다고 덧붙입니다.
Theo(t3.gg)는 Simon Willison의 2025년 리뷰와 Graphtile의 State of AI Coding 보고서를 비롯한 여러 연간 회고 자료를 종합해, AI가 단순히 코딩 속도를 높인 것이 아니라 코드가 작성되는 방식 자체를 바꿨다고 주장합니다. 주요 수치 변화: 2025년 3월~11월 평균 PR 크기 33% 증가, 개발자 1인당 월 코드 라인 수 4,450에서 7,800으로 76% 성장, 중간 규모 팀 산출량 89% 증가(~7,000→~13,000줄/개발자/월). Claude Code는 Claude 3.7 Sonnet 발표문의 두 번째 항목으로 조용히 출시되었지만 연 ~10억 달러 규모의 매출을 달성했으며, 설계자 Boris는 당시 모델이 아닌 6개월 후 모델을 위해 개발했습니다. Anthropic SDK는 2023년 4월 대비 1,547배 설치 증가로 월 3,000~3,100만 PyPI 설치를 기록하며 OpenAI SDK와의 격차를 45배에서 4.2배로 좁혔습니다. Theo는 MCP가 1년짜리 유행에 그칠 가능성이 높다고 경고합니다. 에이전트의 셸 접근이 대부분 작업에서 전용 MCP 서버를 불필요하게 만들기 때문입니다. YOLO 모드(에이전트 권한 프롬프트 건너뛰기)는 챌린저 참사에 비유할 수 있는 보안 일탈 정상화 패턴이라는 점도 지적합니다. 실질적 결론: 개발자들은 이제 에디터에서 코드를 작성하는 것보다 GitHub에서 PR을 검토하는 데 더 많은 시간을 쓰며, 이 추세는 가속화되고 있습니다.
고심각도 MongoDB Server 취약점 CVE-2025-14847(CVSS 8.7), 일명 'MongoBleed'가 실제 공격에 악용되고 있으며, CISA는 12월 29일 이를 알려진 악용 취약점(KEV) 카탈로그에 추가했습니다. 이 버그는 zlib 압축 프로토콜 헤더의 길이 필드 불일치에서 비롯됩니다. 메시지 압축 해제기가 실제 압축 해제된 길이 대신 할당된 출력 길이를 반환해, 조작된 패킷 하나로 인증되지 않은 원격 공격자가 초기화되지 않은 힙 메모리를 읽을 수 있고, 사용자 정보·비밀번호·API 키가 노출될 수 있습니다. 취약점은 12월 15일에 발견되어 곧바로 패치되었으며, Elastic Security 연구원이 12월 26일 개념 증명(PoC)을 공개했고 OX Security는 이를 'MongoDB의 Heartbleed'에 비유했습니다. 광범위한 MongoDB Server 버전이 영향을 받으며, 인터넷에 노출된 취약 서버는 물론 측면 이동(lateral movement)으로 도달 가능한 사설 서버도 위험합니다. MongoDB는 즉시 업그레이드를, 불가능하면 서버의 zlib 압축 비활성화를 권고합니다.
SAFE-MCP는 LLM이 외부 도구와 API에 연결되는 레이어인 Model Context Protocol(MCP) 공격 표면을 전문적으로 대상으로 하는 오픈 보안 분석 프레임워크입니다. Frederick Kautz, Arjun Subedi, Bishnu Bista가 공동 개발했으며 현재 Linux Foundation과 OpenID Foundation 산하에 공식 채택된 이 프레임워크는 MITRE ATT&CK을 모델로 12개 이상의 전술 카테고리에 걸쳐 80개 이상의 기법을 문서화합니다. 구체적으로 프롬프트 조작(SAFE-T1102), 도구 포이즈닝(SAFE-T1001), OAuth 동의 남용(SAFE-T1007), 에이전트 CLI 무기화(SAFE-T1111)가 각각 완화 방안과 함께 수록되어 있습니다. 프레임워크는 네 가지 보안 계층을 다룹니다: OpenID Connect 기반 범위 지정 토큰을 사용한 신원·의도 검증, 프롬프트 기반 조작을 위한 상호작용 스크리닝, 컨텍스트 인식 정책 시행, 감사 추적과 격리 패턴이 포함된 관찰 가능성입니다. Meta, eBay, Okta, Red Hat, Intel, American Express의 기여자들이 글로벌 시간대에 걸쳐 참여하며, 해커톤과 글로벌 이벤트를 통해 2,000명 이상이 참여했습니다. MCP 연결 AI 에이전트를 구축하거나 감사하는 팀은 공개 GitHub 저장소를 탐색하고 자체 툴체인 권한을 SAFE-T 기법 카탈로그에 대조해 기본 보안 감사의 출발점으로 삼는 것을 권장합니다.
Addy Osmani는 Anthropic에서 Claude Code가 자체 코드베이스의 약 90%를 생성하게 된 경험을 바탕으로 체계적인 7단계 AI 지원 엔지니어링 워크플로를 상세히 설명합니다. 핵심 순서: (1) 코드 작성 전 LLM과 함께 spec.md를 공동 작성 — 요구사항과 엣지 케이스가 완전히 문서화될 때까지 반복 질문; (2) spec을 Cursor 같은 도구를 위한 순차적 프롬프트 플랜 파일로 분해; (3) gitingest, repo2txt, Context7 같은 MCP 통합을 활용한 풍부한 컨텍스트 패킹으로 모델이 부분 정보로 작동하지 않도록 보장; (4) 프로젝트별 CLAUDE.md 또는 GEMINI.md 규칙 파일 유지 — 스타일 가이드, 린트 규칙, 선호 패턴을 인코딩해 일탈 출력 감소; (5) 작은 태스크마다 설명적 메시지와 함께 커밋 — 커밋을 게임 저장 포인트로 취급해 AI 실수의 안전한 롤백 지원; (6) 에이전트가 완료 보고 전 CI 실패를 스스로 디버깅할 수 있도록 각 코딩 단계에 테스트 실행을 통합; (7) 두 번째 모델(예: Gemini가 Claude 출력 검토)을 활용한 AI 대 AI 코드 리뷰로 각 모델이 놓친 부분 보완. Osmani는 핵심 주의사항으로 LLM이 '과신하며 실수하기 쉬운' 경향이 있다고 지적하며, 표면적으로 리뷰를 통과한 AI 생성 코드도 인간이 모든 diff를 직접 읽지 않으면 보이지 않는 아키텍처 결함을 숨길 수 있다고 경고합니다.
Nvidia는 200억 달러를 지불해 Groq의 지식재산인 LPU(Language Processing Unit)와 관련 소프트웨어를 비독점 라이선스로 취득했으며, CEO Jonathan Ross, 사장 Sunny Madra, 대부분의 엔지니어링 인력을 Nvidia로 흡수했습니다. Groq은 새 CEO Simon Edwards 체제로 기술적으로는 독립 상태를 유지합니다. The Register의 Tobias Mann은 널리 인용되는 SRAM 논거가 오해라고 주장합니다. Groq의 LPU는 각 230MB의 SRAM만 탑재해 Llama 70B 실행에만 574개의 LPU를 고속 인터커넥트로 연결해야 하며, Nvidia는 이미 자체 칩에 SRAM을 사용하고 있습니다. 더 신빙성 있는 동기는 Groq의 '어셈블리 라인' 데이터플로우 아키텍처입니다. 이는 SIMD 함수 유닛을 통해 데이터를 연속적으로 스트리밍하는 프로그래머블 데이터플로우 설계로, Von Neumann 아키텍처의 로드-스토어 병목을 제거해 Artificial Analysis 벤치마크 기준 Llama 3.3 70B에서 350 tok/s, gpt-oss 120B에서 465 tok/s를 달성합니다. Mann은 LPU가 Nvidia의 2026년 Rubin 로드맵에서 투기적 디코딩(speculative decoding) 가속기 — 큰 모델의 출력을 소형 드래프트 모델이 예측해 시스템 처리량을 최대 두세 배 향상하는 기법 — 로 활용될 가능성을 제시합니다. 파운드리 다각화 이론(Groq는 GlobalFoundries와 Samsung 4nm 사용, Nvidia는 주로 TSMC)은 Nvidia가 Samsung에 직접 접근하는 데 구조적 장벽이 없으므로 설득력이 없다고 일축합니다.
이번 주 뉴스의 주인공은 성숙해지는 에이전트형 AI입니다. Addy Osmani가 결정판이라 할 두 편을 내놓았습니다. 하나는 코더에서 지휘자, 나아가 자율 에이전트 함대의 오케스트레이터로 가는 로드맵이고, 다른 하나는 인상적인 수치로 시작하는 2026년 LLM 워크플로 가이드입니다. Claude Code 코드의 약 90%를 이제 Claude Code 자신이 작성한다는 것입니다. Theo의 연간 회고는 같은 논지를 실무자의 시선으로 확인합니다. 2025년은 에이전트가 유행어에서 일상 도구가 된 해였습니다.
보안이라는 평형추도 어김없이 도착했습니다. "MongoDB의 Heartbleed"로 불리는 치명적 결함이 실제 공격에 악용되고 있어, 이번 주 최우선 패치 항목입니다. 그리고 SAFE-MCP는 CVE/ATT&CK의 방법론을 MCP 연결 에이전트에 적용합니다. 사고가 업계를 강제하기 전에 에이전트 시스템을 위한 공용 보안 언어를 만들려는 이른 신호입니다.
비즈니스 쪽에서는 Nvidia의 약 200억 달러 규모 Groq 딜이 한 주 내내 추측을 낳았고(The Register가 SRAM 추론, 파운드리 확보, 인재 영입 등 가설을 냉정하게 정리했습니다), METR의 에이전트 작업 시간 벤치마크는(Nate B. Jones 해설) 에이전트 곡선이 대부분의 계획 가정보다 가파르다는 것을 시사합니다.
핵심 요점
MongoDB를 지금 패치하세요. 'MongoDB의 Heartbleed'가 실제 공격에 악용되고 있습니다.
에이전트형 엔지니어링은 관리 기술입니다. 프롬프트 기법이 아니라 오케스트레이션 워크플로에 투자하세요.
MCP 보안은 기본기가 되고 있습니다. 에이전트를 프로덕션 도구에 연결하기 전에 SAFE-MCP를 검토하세요.