article태그: 공급망읽기_시간: 11분
GitHub가 npm을 보호할 수 있는 방법
2025년 9월, 두 차례에 걸친 npm 공급망 공격으로 500개 이상의 패키지가 침해되었습니다. 첫 번째 공격파는 주간 다운로드 수 20억 건에 달하는 20개 패키지를 2시간 만에 250만 회 다운로드시켰으며, Shai-Hulud로 불린 두 번째 공격파는 500개 이상의 패키지에 자동 전파되는 자기 복제 웜이었습니다. GitHub의 대응 — 레거시 토큰 폐기, 90일 갱신 주기 적용, GitHub·GitLab OIDC 기반 신뢰 퍼블리싱 도입 — 은 자격증명 탈취에만 초점을 맞춰 레지스트리에 선제적 방어 수단을 마련하지 못했다는 비판을 받습니다. Nicholas Zakas는 신용카드 이상 탐지 모델처럼 npm도 예상치 못한 IP 위치에서의 게시를 플래그하고, 릴리스 라인에 preinstall/postinstall 스크립트가 처음 추가될 때 semver 메이저 버전 업을 요구하며, 이메일 기반 2FA를 적용해야 한다고 주장합니다. 이 조치들은 자격증명이 도용된 이후에도 효력을 발휘하여 CI/CD 파이프라인이 침해 패키지를 자동 설치하는 시간 창을 대폭 줄일 수 있습니다.
태그: 보안읽기_시간: 3분
MCP 2025년 11월 사양 업데이트: CIMD, XAA, 보안
2025년 11월 25일 Model Context Protocol(MCP) 스펙 업데이트는 MCP를 표준 OAuth 패턴에 맞추기 위한 네 가지 신원 및 보안 변경 사항을 도입합니다. Client Identity Metadata Documents(CIMD)는 수동 동적 등록을 대체합니다. MCP 클라이언트는 자신이 제어하는 URL(예: https://myapp.com/client.json)로 신원을 확인하며, 인증 서버는 해당 JSON을 가져와 DNS·HTTPS 기반으로 신뢰를 검증합니다. Identity Assertion Authorization Grant OAuth 표준을 기반으로 한 Cross-App Access(XAA)는 IT 관리자가 신뢰할 수 있는 AI 에이전트를 특정 기업 도구에 사전 인가하여 사용자의 동의 피로를 없애면서도 완전한 거버넌스 가시성을 유지합니다. SEP-1024는 로컬 MCP 서버 설치 또는 실행 전 명시적 사용자 동의를 요구하며 실행 명령을 표시하도록 의무화합니다. SEP-835의 점진적 범위 동의는 WWW-Authenticate 헤더를 통해 서버가 필요한 시점에 추가 권한을 요청할 수 있게 합니다.
태그: 오픈소스읽기_시간: 10분
임차인이 아닌 소유자로: Mozilla의 오픈소스 AI 전략
Mozilla의 CTO Raffi Krikorian은 AI를 "Layer 8" — 사용자와 인터넷 전체를 중개하는 에이전틱 계층 — 으로 규정하고, 현재 궤도가 소수의 폐쇄 플랫폼이 지능을 통제하는 임대 경제로 이어진다고 경고합니다. 그는 개발자 경험, 데이터 출처, 모델 아키텍처(1–8B 파라미터 소형 모델이 성능 격차를 빠르게 좁히는 중), 컴퓨팅 접근성을 네 가지 전환점으로 제시합니다. Mozilla.ai는 모델 라우팅·평가·가드레일·메모리·오케스트레이션을 통합한 모듈형 오픈 프레임워크 any-suite를 개발 중이며, 오픈 AI를 단일 API 호출만큼 쉽게 만드는 것을 목표로 합니다. Mozilla 데이터 컬렉티브는 라이선스 기반의 출처 명시 데이터 마켓플레이스를 구축하고 있으며, Mozilla Ventures는 오픈소스 AI 기업에 투자하고 있습니다. Pinterest는 오픈소스 AI 인프라로 전환해 수백만 달러를 절약한 사례로 언급됩니다.
태그: 표준읽기_시간: 6분
Universal Commerce Protocol 구축(2026)
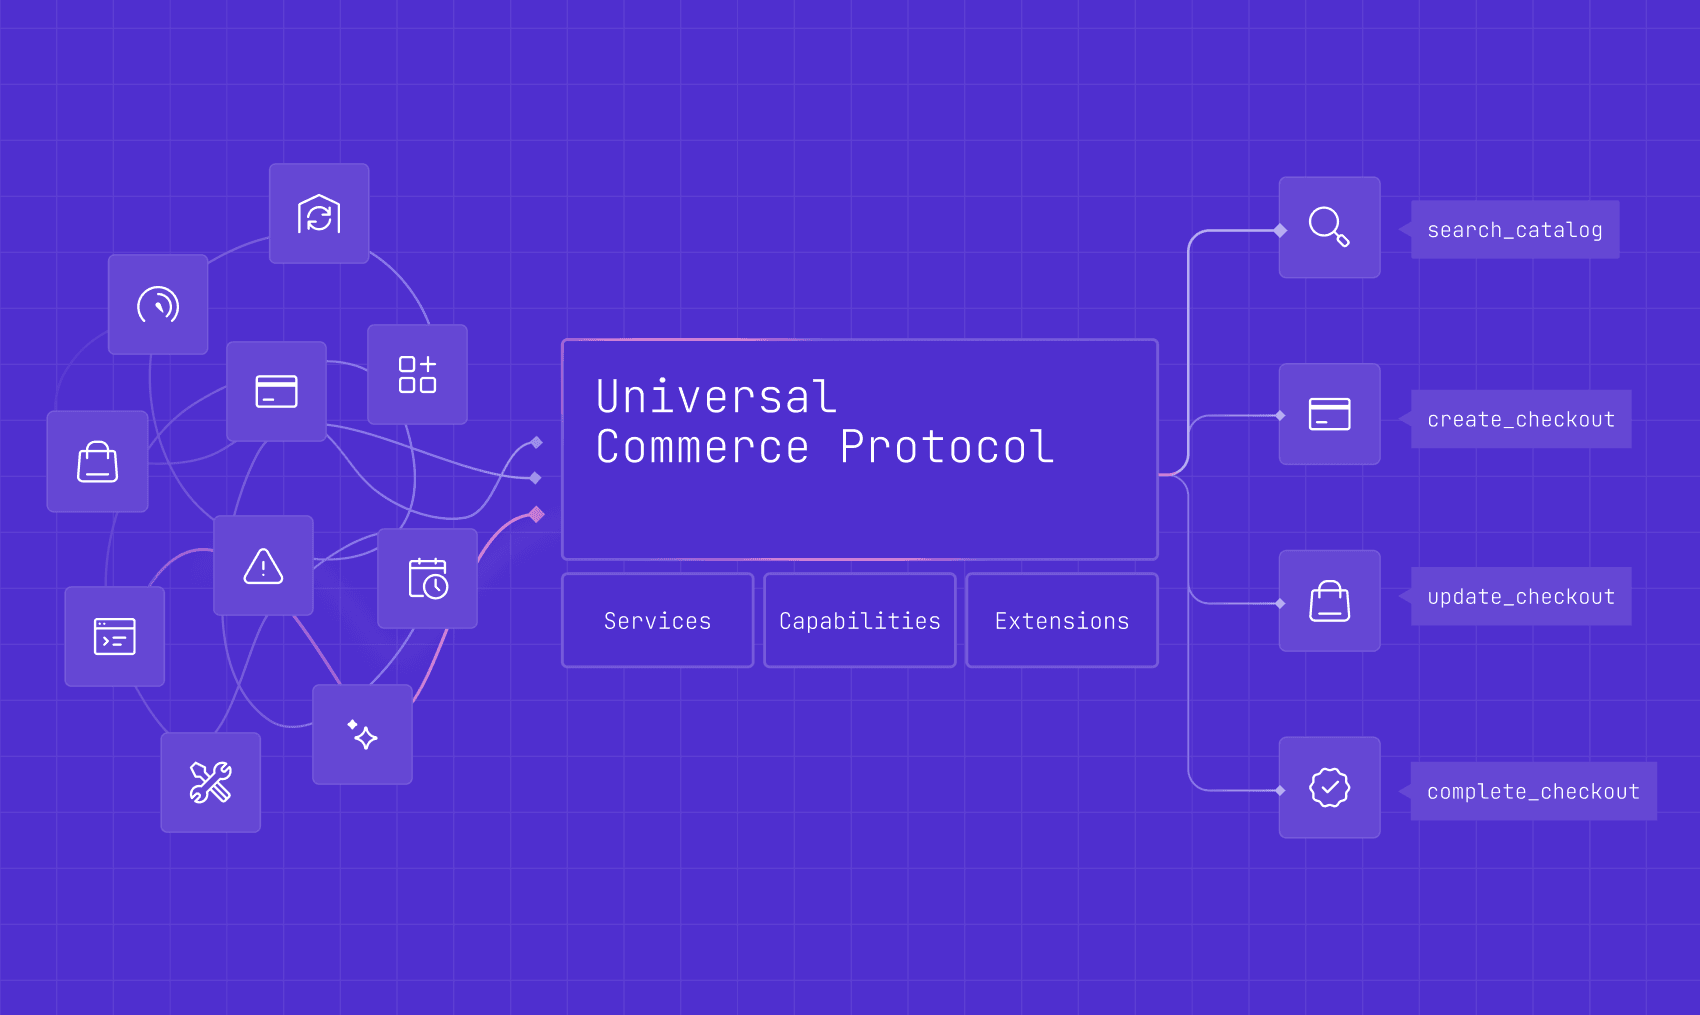
Shopify의 Distinguished Engineer Ilya Grigorik는 Google과 공동 개발하고 Etsy, Target, Walmart, Wayfair가 지지하는 범용 커머스 프로토콜(UCP)을 발표했습니다. 이는 AI 에이전트가 모든 판매자를 발견하고 거래할 수 있는 오픈 표준입니다. UCP는 핵심 기본 요소를 위한 Shopping Service, 버전 관리되는 Capabilities(Checkout, Orders, Catalog), 도메인별 Extensions의 세 가지 레이어로 책임을 분리합니다. 판매자는 /.well-known/ucp에 프로필을 게시하며, 에이전트는 중앙 레지스트리 없이 거래별로 협상합니다. 확장 네임스페이스는 역도메인 소유권(dev.ucp.shopping.* 대 com.loyaltyprovider.*)을 따르므로 제3자가 위원회 승인 없이 포인트 적립, 지역 PSP 핸들러 등을 추가할 수 있습니다. 거래에 사람의 개입이 필요한 경우, UCP의 Embedded Checkout Protocol(ECP)은 JSON-RPC 2.0을 사용하여 에이전트의 지갑과 연동된 임베디드 UI로 핸드오프하며 PCIv4 샌드박싱을 준수합니다.
태그: 공급망읽기_시간: 5분
2025년 회고: 공급망 보안의 진화와 다음 단계
StepSecurity는 2025년 2년 연속 ARR 5배 성장, 고객 수 4배 증가를 보고하며 현재 주간 1,300만 건 이상의 빌드를 보안합니다. tj-actions/changed-files 침해(Harden Runner의 비정상 아웃바운드 네트워크 호출 탐지, Black Hat USA 발표), Shai-Hulud npm 웜(CISA 참조), Nx/s1ngularity 공격(GHSA-cxm3-wv7p-598c) — 유지 관리자 토큰 탈취 후 s1ngularity-repository라는 공개 GitHub 저장소를 생성하고 로컬 AI CLI 도구를 악용해 자격증명을 탈취 — 등 세 건의 주요 사건을 최초로 탐지했습니다. 대응으로 취약한 서드파티 GitHub Actions에 대한 200개의 드롭인 대체 액션, 침해 직후 취약 기간의 최신 패키지 버전 차단을 위한 npm cool down check, 실시간 위협 인텔리전스 알림을 제공합니다. 2026년 로드맵에는 개발자 워크스테이션 보호, Windows·macOS용 Harden Runner, PyPI 및 기타 에코시스템 확장이 포함됩니다.
태그: 보안읽기_시간: 8분
딥페이크 채용: 다음 침해 사고가 면접에서 시작될 때
Gartner는 2028년까지 전 세계 지원자 프로필의 4분의 1이 가짜일 수 있다고 예측하며, 2025년 미국 법무부는 합법적인 자격증명으로 기업에 잠입하는 북한 원격 IT 직원 계획을 겨냥해 기소·체포·랩탑 팜 압수를 포함한 전국적 공조 조치를 발표했습니다. 생성형 AI는 ATS 최적화 이력서, 실제처럼 보이는 LinkedIn 프로필, 음성 복제, 실시간 딥페이크 영상을 저비용으로 생성해 채용 파이프라인을 합법적 자격증명, 신뢰 권한, 수주간의 잠복이 가능한 초기 접근 경로로 전환합니다. Citi Institute는 2025년 말까지 딥페이크 공유 건수가 50만 건에서 800만 건으로 증가할 것으로 전망하며, Deloitte는 생성형 AI 기반 사기 손실이 2027년까지 115억 달러에 달할 수 있다고 추산합니다. NSA·FBI·CISA 지침은 단일 탐지 도구가 아닌 계층적 검증을 강조합니다. 입사 전 대면 신원 확인, 인터뷰의 통제된 예측 불가능성 추가, 이력서를 검증할 주장으로 취급, 입사 후 30–90일간 Zero Trust 지속 모니터링을 실용적 대응책으로 제시합니다.
태그: 생태계읽기_시간: 4분
AI가 개발자를 타입 언어로 이끄는 이유
2025년 학술 연구에 따르면 LLM이 생성한 컴파일 오류의 94%가 타입 검사 실패로, 타입 시스템이 AI 도입 버그를 줄이는 가장 직접적인 수단임을 보여줍니다. GitHub의 Octoverse 2025 보고서는 이를 생태계 규모에서 확인합니다. TypeScript는 2025년 8월 기준 Python과 JavaScript를 제치고 GitHub에서 가장 많이 사용되는 언어가 되었으며, 2025년 한 해에만 기여자 100만 명 이상이 증가해 전년 대비 66% 성장, 총 260만 명의 개발자를 보유합니다. Luau(Roblox의 점진적 타입 스크립팅 언어)는 전년 대비 194% 이상, Typst는 108% 이상 성장했으며 Java, C++, C#도 이전보다 강한 성장세를 보입니다. Cassidy Williams의 설명에 따르면, AI 생성 코드는 개발자가 직접 작성하지 않은 코드의 양을 대폭 늘리며, 타입 시스템은 개발자·프레임워크·AI 도구 간의 공유 계약으로 모호한 로직과 입출력 불일치를 런타임 전에 드러냅니다. Astro, Next.js, Angular 등의 프레임워크가 TypeScript를 기본 설정으로 제공하는 것도 채택을 가속하고 있습니다.
summarize다이제스트_요약
2주차 공급망 보안은 단일 뉴스 사이클에서 드물게 보이는 밀도로 주간을 지배합니다. Nicholas Zakas는 업계가 기다려온 구조적 주장을 펼칩니다: GitHub의 2025년 9월 npm 공격 대응 — 두 차례 사건으로 500개 이상의 패키지가 침해되었고, Shai-Hulud 웜은 몇 시간 만에 레지스트리 전체에 자기 복제 — 는 자격증명 탈취에만 집중했습니다. 레거시 토큰 폐기와 90일 갱신 의무화는 필요하지만 불충분합니다. 빠진 것은 신용카드 이상 탐지와 유사한 방어입니다: 예상치 못한 IP에서의 게시 플래그, 릴리스 라인에 preinstall/postinstall이 처음 추가될 때 semver 메이저 버전 업 요구, 이메일 기반 2FA 의무화. 이 방어들은 자격증명이 도용된 후에도 효과를 유지하여 침해 패키지가 CI/CD 파이프라인을 통해 확산되기 전에 창을 닫습니다. StepSecurity의 2025년 리뷰는 위험의 규모를 확인합니다: 이 회사는 세 건의 주요 사건을 모두 최초로 감지했으며 — AI CLI 도구를 악용한 Nx/s1ngularity 공격 포함 — 현재 주간 1,300만 건 이상의 빌드를 보안합니다. 침해 직후 기간에 최신 패키지 버전을 차단하는 npm cool down check는 Zakas가 옹호하는 이상 탐지 로직을 구체적으로 구현한 것입니다.
AI 인프라 이야기는 소유권에 대한 양면 논쟁입니다. Mozilla CTO Raffi Krikorian은 AI를 "Layer 8" — 사용자와 인터넷 사이의 에이전틱 중개자 — 로 규정하고, 현재 궤도가 소수의 폐쇄 플랫폼이 지배하는 임대 경제로 이어진다고 경고합니다. Mozilla.ai의 any-suite 프레임워크, 라이선스 기반의 데이터 마켓플레이스, Mozilla Ventures의 오픈소스 AI 투자는 대응책으로 제시됩니다. 2025년 11월 MCP 보안 스펙 업데이트는 이 맥락에서 등장합니다: CIMD는 수동 동적 등록을 DNS 기반 클라이언트 신원으로 대체하고, XAA는 IT 관리자가 사용자 동의 피로 없이 신뢰할 수 있는 에이전트를 사전 인가하며, SEP-835는 권한을 점진적인 WWW-Authenticate 요청으로 이동시킵니다.
Shopify의 Universal Commerce Protocol(UCP)은 Google과 공동 개발하고 Etsy·Target·Walmart·Wayfair가 지지하며 커머스 고유의 차원을 추가합니다: AI 에이전트가 /.well-known/ucp에 게시된 프로필과 협상하여 모든 판매자를 발견하고 거래할 수 있으며, 역도메인 확장 네임스페이스로 제3자가 위원회 승인 없이 포인트나 지역 결제 로직을 추가할 수 있습니다. Gartner의 예측 — 2028년까지 전 세계 지원자 프로필의 4분의 1이 가짜일 수 있다 — 과 북한 랩탑 팜에 대한 미국 DOJ 조치는 신규 입사자의 첫 30–90일 동안 Zero Trust 지속 모니터링을 권장 자세로 만듭니다. GitHub에서 가장 많이 사용되는 언어로 부상한 TypeScript — LLM 컴파일 오류의 94%를 잡는 타입 계약에 대한 수요를 AI 생성 코드가 촉진 — 는 모든 이야기를 관통하는 실을 제공합니다.
핵심 요점- 지금 바로 npm 게시 워크플로우에 이상 탐지 정책을 추가하세요: 예상치 못한 IP 위치의 게시를 플래그하고,
preinstall 또는 postinstall 스크립트가 처음 도입되는 모든 릴리스에 이메일 기반 2FA를 요구하세요. - 판매자 통합을 유지 관리한다면 지금
/.well-known/ucp에서 Shopify의 Universal Commerce Protocol 스펙을 평가하세요. 이 오픈 표준은 Google·Walmart·Target의 지지를 받으며, 에이전트 기반 결제는 대부분의 로드맵이 예상하는 것보다 빠르게 다가옵니다. - 모든 신규 입사자의 첫 30–90일을 Zero Trust 기간으로 취급하세요: 온보딩 완료 전 대면 신원 확인을 요구하고, 딥페이크로 잠입한 내부자 위협을 잠복 기간이 누적되기 전에 감지하기 위한 지속적 행동 모니터링을 적용하세요.