Astro Technology Company, Cloudflare에 합류 — 2026년 3주 기술 뉴스
이번 주 그리고 2026년 초 웹 플랫폼 생태계를 정의하는 가장 큰 뉴스는 The Astro Technology Company의 Cloudflare 합류입니다. Cloudflare는 Astro 엔지니어링 팀 전원을 인수하면서도 프레임워크를 MIT 라이선스로 오픈소스 유지하고, 모든 플랫폼을… 개발자가 바로 활용할 수 있도록 정리했습니다.
calendar_todaysummarize2026년 3주차bolt중요 업데이트 1건
article
태그: 인수읽기_시간: 4분
Astro Technology Company, Cloudflare에 합류
Cloudflare가 The Astro Technology Company를 인수하여 Astro 엔지니어링 팀 전원이 Cloudflare 소속이 되었습니다. Astro 프레임워크는 MIT 라이선스로 오픈소스를 유지하며 Cloudflare 외의 모든 배포 대상을 계속 지원합니다. Astro는 현재 주간 다운로드 약 100만 회를 기록하며 Webflow, Wix, Microsoft, Google 등 다수의 기업에서 사용되고 있습니다. 팀은 호스팅 데이터베이스·이커머스 등 유료 제품화에 수년간 도전했지만 성과를 내지 못했고, 이번 인수로 수익화 고민 없이 프레임워크 개발에 집중할 수 있게 되었습니다. Astro 6는 현재 베타 단계이며, 2026년 로드맵은 오픈 거버넌스 모델로 커뮤니티에 공개되어 있습니다.
Node.js 2026년 1월 13일 보안 릴리스: 심각도 높음 3건, 중간 4건, 낮음 1건 수정
Node.js 프로젝트는 2026년 1월 13일, 20.x·22.x·24.x·25.x 릴리스 라인에 대한 보안 업데이트를 공개했습니다. 총 8개 취약점이 수정되었으며, 고심각도(High) CVE는 3건입니다. CVE-2025-55131은 vm 모듈의 타임아웃 타이밍 경합으로 Buffer.alloc가 미초기화 메모리를 반환할 수 있는 문제이고, CVE-2025-55130은 심볼릭 링크를 활용해 --allow-fs-read/write권한 모델을 우회하는 취약점이며, CVE-2025-59465는 잘못된 형식의 HTTP/2 HPACK HEADERS 프레임으로 서버 프로세스가 비정상 종료되는 DoS입니다. 중간 심각도(Medium) 취약점 4건도 함께 수정되었으며, c-ares 1.34.6 및 undici 6.23.0/7.18.0 의존성도 업데이트되었습니다. 모든 활성 릴리스 라인이 영향을 받으므로 즉시 업그레이드가 권고됩니다.
Node.js: async_hooks 활성화 시 스택 고갈 DoS 완화(React, Next.js, APM 영향)
Node.js/V8에서 async_hooks가 활성화된 상태로 사용자 코드의 재귀 호출이 스택을 소진하면, RangeError를 발생시키는 대신 프로세스가 종료 코드 7로 즉시 종료되는 문제가 발견되었습니다. React Server Components와 Next.js는 요청 컨텍스트 추적에 AsyncLocalStorage(내부적으로 async_hooks 기반)를 사용하며, Datadog·New Relic·OpenTelemetry 등 주요 APM 도구도 동일하게 이를 활용합니다. 이로 인해 공격자가 깊게 중첩된 JSON 등 사용자 입력으로 스택 오버플로를 유발하면 서버 전체가 즉시 종료되는 DoS가 가능합니다. Node.js 팀은 스택 오버플로 오류를 치명적 훅 오류로 처리하는 대신 사용자 코드로 재전파하도록 TryCatchScope를 수정했습니다. Node.js 20.20.0·22.22.0·24.13.0·25.3.0에 완화책이 포함되었으나, 스택 공간 소진 복구는 ECMAScript 명세에 미지정 동작이므로 재귀 깊이를 입력 검증으로 제한하는 것이 근본적 해결책입니다.
Svelte 팀이 devalue, svelte, @sveltejs/kit, @sveltejs/adapter-node에 걸쳐 총 5건의 취약점 패치를 공개했습니다. CVE-2026-22775와 CVE-2026-22774는 devalue.parse의 별개 DoS 결함으로, 악성 페이로드가 임의적으로 큰 메모리를 할당해 프로세스를 종료시킬 수 있습니다. CVE-2026-22803은 experimental.remoteFunctions가 활성화된 @sveltejs/kit2.49.0–2.49.4에서 바이너리 폼 역직렬화기를 통한 메모리 증폭 DoS를 유발합니다. CVE-2025-67647은 사전 렌더링 라우트를 대상으로 DoS 및 SSRF를, 특정 리버스 프록시 구성에서는 캐시 포이즈닝 XSS로 이어질 수 있습니다. CVE-2025-15265는 svelte5.46.0–5.46.3의 hydratable API에서 비위생 키 처리로 인한 XSS입니다. 수정 버전은 각각 devalue 5.6.2, svelte 5.46.4, @sveltejs/kit 2.49.5, @sveltejs/adapter-node 5.5.1입니다.
Anthropic, 생태계 보안을 위해 Python Software Foundation에 150만 달러 지원
Anthropic이 Python Software Foundation(PSF)에 2년간 총 150만 달러를 투자한다고 발표했으며, 특히 Python 생태계 및 소프트웨어 공급망 보안에 중점을 둡니다. 이 자금은 PSF의 Security Developer-in-Residence 프로그램(현 Seth Larson)과 PyPI Safety and Security Engineer Mike Fiedler의 활동을 지원하고, PyPI에 업로드되는 모든 패키지를 대상으로 한 자동화된 사전 악성코드 탐지 도구 개발을 앞당길 예정입니다. Forrester와 Constellation Research의 애널리스트들은 이번 투자가 전략적 이익(Anthropic은 클라이언트 머신에서 실행되는 Python 코드를 생성)과 공공 이익을 동시에 추구하는 움직임이라고 평가했습니다. 업계에서는 PyPI 보안 강화가 최근 500개 이상의 npm 패키지를 감염시킨 Shai-Hulud 웜처럼 다른 생태계에도 시사점을 줄 수 있다고 전망합니다.
Go Make Things의 저자 Chris Ferdinandi가 Tailwind CSS 창업자 Adam Wathan이 AI의 비즈니스 영향으로 엔지니어링 팀의 75%를 해고했다고 발표한 사안에 대해 날카로운 비평을 씁니다. Tailwind의 채택률은 역대 최고 수준이지만, 개발자들이 공식 문서 대신 LLM에 질문하면서 2023년 초 대비 문서 트래픽이 약 40% 감소했고, 문서가 주요 상업 제품 유입 경로인 탓에 매출은 약 80% 줄었습니다. Ferdinandi는 Wathan이 Tailwind를 통해 CSS 전문가의 가치를 훼손해 왔는데, 이제 동일한 방식으로 자신의 생계가 위협받고 있다는 점에서 이를 시적 아이러니라고 표현합니다. 이후 Vercel CEO Guillermo Rauch와 Google AI Studio가 Tailwind 프로젝트의 스폰서십을 발표했지만, 해고된 직원들에 대한 공개 지원 발표는 없었다고 지적합니다.
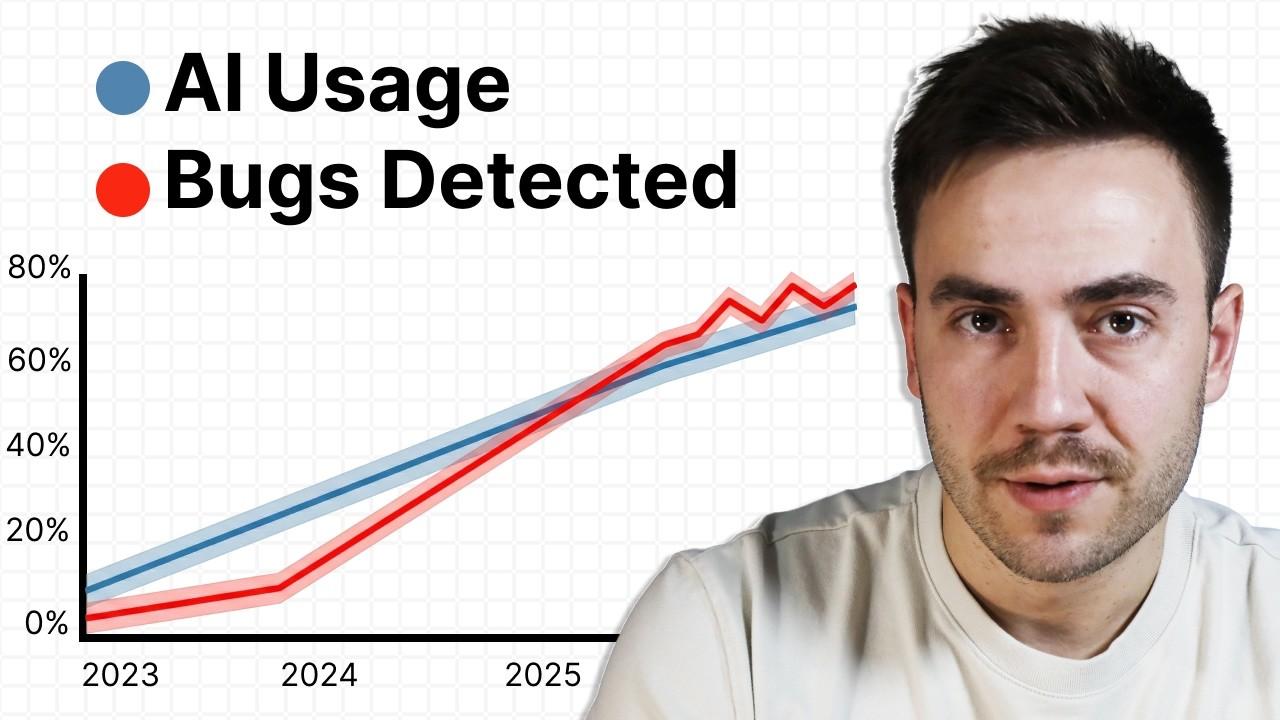
Brad Traversy는 AI 생성 코드가 인간이 작성한 코드보다 측정 가능하게 많은 보안 취약점을 도입한다는 여러 업계 보고서를 분석합니다. Veracode 연구에 따르면 AI 생성 코드의 45%가 보안 테스트에 실패하고 OWASP Top 10 취약점을 포함했으며, 이 수치는 모델 성능이 향상된 후에도 크게 변하지 않았습니다. CodeRabbit의 오픈소스 GitHub PR 470건 분석에서는 AI PR이 평균10.83건, 인간 PR이 6.45건의 이슈를 기록해 AI가 1.7배 높았으며, 심각도(Critical) 이슈는 1.4배, 경미(Minor) 이슈는 약 2배에 달했습니다. AI 생성 PR은 평균18% 더 크기도 했습니다. Traversy는 핵심 원인을 AI의 한계 영역(전체 아키텍처·도메인 지식)에 대한 과도한 의존과 코드를 이해하지 못한 채 PR을 제출하는 책임 부재로 진단하며, CodeRabbit CLI 등 도구를 이용한 사전 로컬 리뷰 후 반드시 사람의 최종 검토를 거칠 것을 권장합니다.
Cloudflare가 The Astro Technology Company를 인수하여 Astro 엔지니어링 팀 전원이 Cloudflare 소속이 되었습니다. Astro 프레임워크는 MIT 라이선스로 오픈소스를 유지하며 Cloudflare 외의 모든 배포 대상을 계속 지원합니다. Astro는 현재 주간 다운로드 약 100만 회를 기록하며 Webflow, Wix, Microsoft, Google 등 다수의 기업에서 사용되고 있습니다. 팀은 호스팅 데이터베이스·이커머스 등 유료 제품화에 수년간 도전했지만 성과를 내지 못했고, 이번 인수로 수익화 고민 없이 프레임워크 개발에 집중할 수 있게 되었습니다. Astro 6는 현재 베타 단계이며, 2026년 로드맵은 오픈 거버넌스 모델로 커뮤니티에 공개되어 있습니다.
Brad Traversy는 AI 생성 코드가 인간이 작성한 코드보다 측정 가능하게 많은 보안 취약점을 도입한다는 여러 업계 보고서를 분석합니다. Veracode 연구에 따르면 AI 생성 코드의 45%가 보안 테스트에 실패하고 OWASP Top 10 취약점을 포함했으며, 이 수치는 모델 성능이 향상된 후에도 크게 변하지 않았습니다. CodeRabbit의 오픈소스 GitHub PR 470건 분석에서는 AI PR이 평균10.83건, 인간 PR이 6.45건의 이슈를 기록해 AI가 1.7배 높았으며, 심각도(Critical) 이슈는 1.4배, 경미(Minor) 이슈는 약 2배에 달했습니다. AI 생성 PR은 평균18% 더 크기도 했습니다. Traversy는 핵심 원인을 AI의 한계 영역(전체 아키텍처·도메인 지식)에 대한 과도한 의존과 코드를 이해하지 못한 채 PR을 제출하는 책임 부재로 진단하며, CodeRabbit CLI 등 도구를 이용한 사전 로컬 리뷰 후 반드시 사람의 최종 검토를 거칠 것을 권장합니다.
Node.js 2026년 1월 13일 보안 릴리스: 심각도 높음 3건, 중간 4건, 낮음 1건 수정
Node.js 프로젝트는 2026년 1월 13일, 20.x·22.x·24.x·25.x 릴리스 라인에 대한 보안 업데이트를 공개했습니다. 총 8개 취약점이 수정되었으며, 고심각도(High) CVE는 3건입니다. CVE-2025-55131은 vm 모듈의 타임아웃 타이밍 경합으로 Buffer.alloc가 미초기화 메모리를 반환할 수 있는 문제이고, CVE-2025-55130은 심볼릭 링크를 활용해 --allow-fs-read/write권한 모델을 우회하는 취약점이며, CVE-2025-59465는 잘못된 형식의 HTTP/2 HPACK HEADERS 프레임으로 서버 프로세스가 비정상 종료되는 DoS입니다. 중간 심각도(Medium) 취약점 4건도 함께 수정되었으며, c-ares 1.34.6 및 undici 6.23.0/7.18.0 의존성도 업데이트되었습니다. 모든 활성 릴리스 라인이 영향을 받으므로 즉시 업그레이드가 권고됩니다.
Node.js: async_hooks 활성화 시 스택 고갈 DoS 완화(React, Next.js, APM 영향)
Node.js/V8에서 async_hooks가 활성화된 상태로 사용자 코드의 재귀 호출이 스택을 소진하면, RangeError를 발생시키는 대신 프로세스가 종료 코드 7로 즉시 종료되는 문제가 발견되었습니다. React Server Components와 Next.js는 요청 컨텍스트 추적에 AsyncLocalStorage(내부적으로 async_hooks 기반)를 사용하며, Datadog·New Relic·OpenTelemetry 등 주요 APM 도구도 동일하게 이를 활용합니다. 이로 인해 공격자가 깊게 중첩된 JSON 등 사용자 입력으로 스택 오버플로를 유발하면 서버 전체가 즉시 종료되는 DoS가 가능합니다. Node.js 팀은 스택 오버플로 오류를 치명적 훅 오류로 처리하는 대신 사용자 코드로 재전파하도록 TryCatchScope를 수정했습니다. Node.js 20.20.0·22.22.0·24.13.0·25.3.0에 완화책이 포함되었으나, 스택 공간 소진 복구는 ECMAScript 명세에 미지정 동작이므로 재귀 깊이를 입력 검증으로 제한하는 것이 근본적 해결책입니다.
Svelte 팀이 devalue, svelte, @sveltejs/kit, @sveltejs/adapter-node에 걸쳐 총 5건의 취약점 패치를 공개했습니다. CVE-2026-22775와 CVE-2026-22774는 devalue.parse의 별개 DoS 결함으로, 악성 페이로드가 임의적으로 큰 메모리를 할당해 프로세스를 종료시킬 수 있습니다. CVE-2026-22803은 experimental.remoteFunctions가 활성화된 @sveltejs/kit2.49.0–2.49.4에서 바이너리 폼 역직렬화기를 통한 메모리 증폭 DoS를 유발합니다. CVE-2025-67647은 사전 렌더링 라우트를 대상으로 DoS 및 SSRF를, 특정 리버스 프록시 구성에서는 캐시 포이즈닝 XSS로 이어질 수 있습니다. CVE-2025-15265는 svelte5.46.0–5.46.3의 hydratable API에서 비위생 키 처리로 인한 XSS입니다. 수정 버전은 각각 devalue 5.6.2, svelte 5.46.4, @sveltejs/kit 2.49.5, @sveltejs/adapter-node 5.5.1입니다.
Anthropic, 생태계 보안을 위해 Python Software Foundation에 150만 달러 지원
Anthropic이 Python Software Foundation(PSF)에 2년간 총 150만 달러를 투자한다고 발표했으며, 특히 Python 생태계 및 소프트웨어 공급망 보안에 중점을 둡니다. 이 자금은 PSF의 Security Developer-in-Residence 프로그램(현 Seth Larson)과 PyPI Safety and Security Engineer Mike Fiedler의 활동을 지원하고, PyPI에 업로드되는 모든 패키지를 대상으로 한 자동화된 사전 악성코드 탐지 도구 개발을 앞당길 예정입니다. Forrester와 Constellation Research의 애널리스트들은 이번 투자가 전략적 이익(Anthropic은 클라이언트 머신에서 실행되는 Python 코드를 생성)과 공공 이익을 동시에 추구하는 움직임이라고 평가했습니다. 업계에서는 PyPI 보안 강화가 최근 500개 이상의 npm 패키지를 감염시킨 Shai-Hulud 웜처럼 다른 생태계에도 시사점을 줄 수 있다고 전망합니다.
Go Make Things의 저자 Chris Ferdinandi가 Tailwind CSS 창업자 Adam Wathan이 AI의 비즈니스 영향으로 엔지니어링 팀의 75%를 해고했다고 발표한 사안에 대해 날카로운 비평을 씁니다. Tailwind의 채택률은 역대 최고 수준이지만, 개발자들이 공식 문서 대신 LLM에 질문하면서 2023년 초 대비 문서 트래픽이 약 40% 감소했고, 문서가 주요 상업 제품 유입 경로인 탓에 매출은 약 80% 줄었습니다. Ferdinandi는 Wathan이 Tailwind를 통해 CSS 전문가의 가치를 훼손해 왔는데, 이제 동일한 방식으로 자신의 생계가 위협받고 있다는 점에서 이를 시적 아이러니라고 표현합니다. 이후 Vercel CEO Guillermo Rauch와 Google AI Studio가 Tailwind 프로젝트의 스폰서십을 발표했지만, 해고된 직원들에 대한 공개 지원 발표는 없었다고 지적합니다.
이번 주 그리고 2026년 초 웹 플랫폼 생태계를 정의하는 가장 큰 뉴스는 The Astro Technology Company의 Cloudflare 합류입니다. Cloudflare는 Astro 엔지니어링 팀 전원을 인수하면서도 프레임워크를 MIT 라이선스로 오픈소스 유지하고, 모든 플랫폼을 지원하며, 완전한 오픈 거버넌스 체계를 유지합니다. 주간 다운로드 약 100만 회를 기록하며 Webflow, Wix, Microsoft, Google이 사용하는 Astro는 수년간의 지속 가능한 비즈니스 모델 탐색을 마무리합니다. 공동 창업자 Fred K. Schott과 Cloudflare CTO Dane Knecht은 1년 이상 콘텐츠 중심 웹사이트와 AI 시대 프레임워크의 미래를 논의해 왔습니다. 2026년 로드맵은 공개적 커뮤니티 거버넌스를 유지하며, 현재 베타 중인 Astro 6는 영향을 받지 않습니다.
이슈의 나머지를 보안 헤드라인이 지배했습니다. Node.js는 모든 활성 릴리스 라인(20.x~25.x)에 대해 8개 CVE를 포함한 패치를 출시했습니다. 고심각도 3건: vm 모듈의 미초기화 버퍼 노출(CVE-2025-55131), 심볼릭 링크를 통한 권한 모델 우회(CVE-2025-55130), HTTP/2 HPACK 충돌(CVE-2025-59465). 별도의 심층 분석은 async_hooks DoS 벡터를 설명합니다. AsyncLocalStorage가 활성화된 상태에서(React Server Components, Next.js, 대부분의 APM 도구) 깊게 중첩된 사용자 입력으로 스택 오버플로가 발생하면 처리 가능한 오류가 아닌 종료 코드 7로 프로세스가 종료됩니다. Svelte는 DoS, SSRF, 캐시 포이즈닝 XSS, hydratable API XSS를 포함한 5개 CVE를 패치했습니다.
두 가지 산업 이야기가 이슈를 마무리합니다. Anthropic은 Python Software Foundation에 150만 달러를 투자하여 모든 PyPI 업로드에 대한 자동 악성코드 탐지를 지원합니다. Forrester 애널리스트들은 이를 전략적 이익과 공익을 동시에 추구하는 움직임으로 평가했습니다. Brad Traversy는 AI 생성 코드 보안에 대한 냉정한 데이터를 제시합니다. CodeRabbit의 오픈소스 PR 470건 분석에서 AI 생성 PR이 평균1.7배 더 많은 이슈를, 심각도(Critical) 항목은 1.4배 더 많이 포함했습니다. 이는 AI로 인한 문서 트래픽 감소가 약 80%의 매출 하락을 초래한 Tailwind의 사례와 함께 AI 영향을 날카롭게 조명합니다.
핵심 요점
Cloudflare가 The Astro Technology Company를 인수했습니다. 프레임워크는 MIT 라이선스를 유지하고 플랫폼 독립성을 보장하며, 수년간의 수익화 실패를 마무리하고 전임 엔지니어링 자원을 확보했습니다.
Node.js가 모든 활성 릴리스 라인에서 8개 CVE를 패치했습니다. async_hooks DoS는 React Server Components, Next.js, 대부분의 APM 도구가 AsyncLocalStorage에 의존하기 때문에 특히 치명적입니다. 20.20.0 / 22.22.0 / 24.13.0으로 즉시 업그레이드하시기 바랍니다.
Svelte가 devalue.parse의 메모리 증폭 DoS와 사전 렌더링 라우트를 통한 캐시 포이즈닝 XSS를 포함한 5개 CVE를 패치했습니다. devalue 5.6.2, @sveltejs/kit 2.49.5, svelte 5.46.4로 업데이트하시기 바랍니다.