이번 주의 주목 아이템인 Addy Osmani의 agentic engineering 글은 무분별한 AI 보조 프로토타이핑과 체계적인 전문 실무 사이에 명확한 선을 그었습니다. 그의 주장은 모든 것을 "vibe coding"이라 부르는 것이 진정한 agentic engineering은 프롬프트… 개발자가 바로 활용할 수 있도록 정리했습니다.
calendar_todaysummarize2026년 6주차
article
태그: AI읽기_시간: 6분
에이전틱 엔지니어링
Addy Osmani는 "vibe coding"이라는 용어가 무분별한 프로토타이핑과 체계적인 AI 보조 엔지니어링이라는 근본적으로 다른 두 활동을 모두 지칭하는 데 남용되고 있다고 주장합니다. 그는 Andrej Karpathy가 새롭게 제안한 "agentic engineering"—인간이 AI 코딩 에이전트를 지휘하면서 아키텍처, 코드 리뷰, 정확성의 책임을 유지하는 방식—을 전문 워크플로우에 더 정확한 용어로 소개합니다. 이 방식은 프롬프트 전에 설계 문서를 작성하고, 모든 diff를 동료 PR 수준으로 검토하며, 에이전트가 안정적으로 반복할 수 있도록 포괄적인 테스트 스위트를 유지하는 것을 요구합니다. Osmani는 agentic engineering이 AI 출력을 평가할 수 있는 시니어 엔지니어에게 불균형적으로 유리하며, 기초를 건너뛰는 주니어 개발자는 생성은 할 수 있지만 결과물에 대해 추론하지 못하는 위험한 기술 퇴화 위험에 처할 수 있다고 경고합니다.
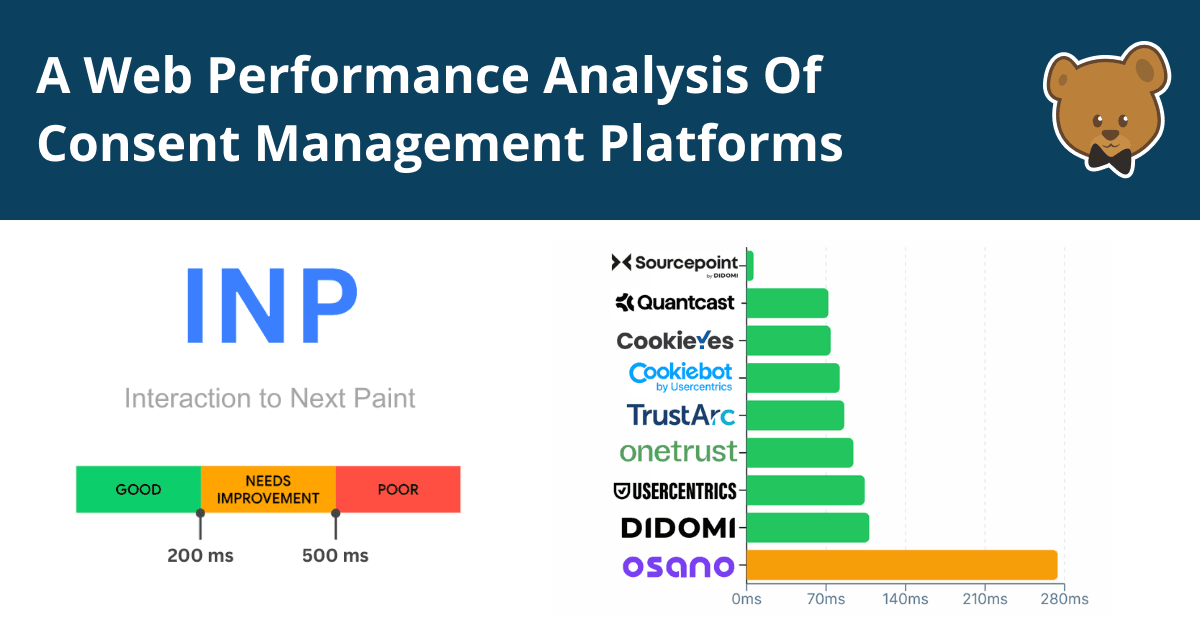
DebugBear은 11개 Consent Management Platform을 각각 5개 사이트에서 테스트해 4배 CPU 스로틀 데스크탑 환경에서 쿠키 동의 클릭 후 INP(Interaction to Next Paint) 점수를 측정했습니다. Sourcepoint는 중간값 6ms INP로 압도적 1위를 기록했습니다. 이는 동의 모달을 iframe 안에 렌더링해 클릭 처리를 메인 스레드에서 완전히 분리하기 때문입니다. Google Funding Choices는 중간값 468ms로 최하위를 기록했으며, asahi.com은 1,549ms라는 극단적 결과를 보였습니다. 이는 메인 스레드를 차단하는 Google 전환 스크립트에 의한 것입니다. Osano는 중간값 225ms로 2위 최하위를 기록했고, Chrome DevTools 분석에서 JavaScript 렌더링 로직과 forced reflow로 인한 448ms의 메인 스레드 차단이 확인되었습니다. Cookiebot, TrustArc, Termly 등 중간권 플랫폼은 57~69ms 범위에서 Core Web Vitals "good" 기준을 충족했습니다.
Nadia Makarevich는 TanStack Query와 Zod를 사용하는 공개 학습 프로젝트에서 세 가지 실제 React/Next.js 버그에 Claude Opus를 테스트하며 문제 해결·근본 원인 파악·올바른 수정 적용 여부를 각각 채점했습니다. 단순한 Zod 스키마 불일치(phone/address 필드 누락)에서 AI는 문제와 원인 파악은 만점이었지만, 스키마를 완화하는 대신 데이터 모크에 누락 필드를 추가하는 임시방편 수정을 적용해 절반 점수를 받았습니다. SPA 네비게이션 중 RSC payload 다운로드로 발생한 이중 로딩 스켈레톤 버그에서는 useSuspenseQuery를 제안해 시각적 문제는 해결했지만 새로고침 시 hydration mismatch를 유발했습니다. 세 번째 버그 — Suspense boundary와 redirect가 있는 페이지에서 useEffect 내 Server Action 호출로 발생한 "rendered more hooks than during the previous render" 오류 — 는 수많은 자신감 넘치는 오답 끝에 AI를 완전히 패배시켰습니다. 저자는 AI가 알려진 오류 유형의 패턴 매칭에는 탁월하지만 새로운 시스템 동작 추론에는 실패하며, "핵심 기술은 더 잘 프롬프트하는 것이 아니라 언제 프롬프트를 멈추고 직접 생각해야 하는지 아는 것"이라고 결론짓습니다.
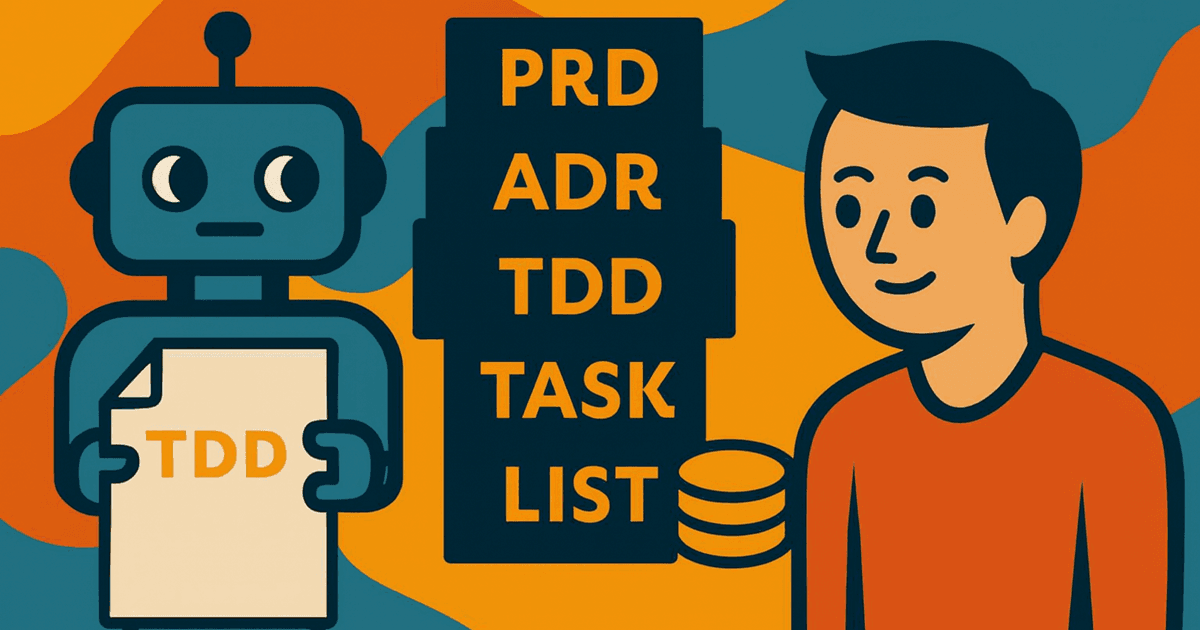
Nicholas Zakas는 AI의 지속적 기억 부재로 인해 PRD, Architectural Decision Record, Technical Design Document, 세분화된 task list 등 전통적인 소프트웨어 아티팩트가 전문 코드베이스에서 그 어느 때보다 중요해졌다고 주장합니다. 수개월 전 의사결정 이유를 기억하는 인간 개발자와 달리 AI 페어 프로그래머는 현재 context window 밖의 기억이 없으며, 구조화된 문서 없이는 추적 가능성이 불가능합니다. Zakas는 "save for later" 기능의 구체적인 사후 분석을 통해 이를 설명합니다. AI가 생성한 TDD가 Redis에서 PostgreSQL로의 read-through cache 폴백을 누락했고, 이는 암시적으로만 존재했기에 인간 리뷰어도 놓쳤습니다. 그는 모든 아티팩트를 소스 컨트롤에 저장하고, AI 하나로 초안을 작성한 후 다른 AI로 일관성을 검토하며, 각 task에 수락 기준·의존성 링크·명시적 범위 외 항목을 추가해 AI 구현을 제어할 것을 권고합니다.
Swizec Teller는 코드 리뷰 처리량을 팀 속도의 단일 선행 지표로 규정하고, 대형 PR 안티패턴의 해결책으로 stacked pull request를 주장합니다. Stacked PR은 서로 위에 쌓이는 작고 독립적으로 리뷰 가능한 브랜치 체인입니다. 한 세그먼트가 완료되면 개발은 그 끝에서 새 브랜치로 이어져 리뷰를 기다리느라 작업이 멈추는 일이 없습니다. 저자는 대형 PR의 조합론적 비용 — 한 번은 거대한 diff를 읽는 데만 이틀이 걸렸다 — 을 설명하고 stacked PR의 관리 가능한 리뷰 범위와 대조합니다. 리베이스 자동화를 위해 Graphite를 권장하며, 약 하루의 학습 곡선 후 충돌 없이 ~80%의 리베이스를 처리하고 각 PR의 스택 위치를 보여주며 병합 순서를 관리합니다. 커밋은 버려도 되는 저장 지점으로, squash merge는 공식적인 히스토리 정리 단계로 취급합니다.
Node.js Core Collaborator이자 OpenJS Foundation CNA Coordinator인 Ulises Gascón은 2025년 9~10월Shai-Hulud 악성코드가 유지 관리자 자격 증명을 탈취하고 토큰이 접근 가능한 모든 패키지에 자동 배포하는 방식으로 약 700개 npm 패키지에 자가 전파된 사건을 다룹니다. 공격자들은 25,000개의 GitHub 저장소를 만들어 비밀을 유출했습니다. 2025년 12월 9일부터 npm은 기존 classic token 폐기를 시작했으며 사실상 2026년 2월 3일이 마감일이었습니다. Gascón은 세 가지 대체 전략을 평가합니다. 하드웨어 키 2FA(YubiKey 또는 passkey; SMS는 더 이상 충분하지 않음)를 사용한 로컬 배포, 패키지별로 범위가 지정된 granular token과 90일 교체 주기 및 수동 승인이 필요한 GitHub Actions "publish" 환경을 갖춘 CI/CD 파이프라인, 그리고 OIDC 기반 Trusted Publishing(유망하지만 stage publishing 체크포인트 부재로 핵심 패키지에는 아직 미권장)입니다. --allow-git=none CLI 플래그는 --ignore-scripts 사용 시에도 임의 코드를 실행할 수 있는 git 소스 의존성을 차단하는 중요한 완화책으로 강조됩니다.
UML 공동 창시자이자 IBM Fellow인 Grady Booch는 소프트웨어 엔지니어링의 "세 번째 황금 시대"가 AI 덕분이 아니라 밀레니엄 전환기에 이미 시작되었으며, 우리는 이미 그 안에 여러 해째 머물고 있다고 주장합니다. 그는 두 번의 이전 황금 시대 — 알고리즘 추상화(1940~70년대)와 객체 지향 추상화(1980~2000년대) — 를 추적하며 각 세대 전환이 개발자를 제거하는 것이 아니라 새로운 추상화 수준으로 끌어올렸음을 보여줍니다. Dario Amodei의 "소프트웨어 엔지니어링은 12개월 내에 완전 자동화될 것"이라는 예측에 대해 Booch는 "완전한 헛소리"라고 부르며 오늘날 AI 도구는 웹 중심 시스템의 검증된 패턴 — 컴퓨팅의 작은 일부 — 만 자동화할 뿐이라고 반박합니다. 소프트웨어 엔지니어가 실제로 균형을 맞추는 힘(윤리, 경제, 물리, 인간 조직)은 자동화와 거리가 멀다고 주장하며, 다가오는 멀티 에이전트 시대를 위한 지침으로 Minsky의 "Society of Mind"와 subsumption 아키텍처를 공부할 것을 촉구합니다.
Addy Osmani는 "vibe coding"이라는 용어가 무분별한 프로토타이핑과 체계적인 AI 보조 엔지니어링이라는 근본적으로 다른 두 활동을 모두 지칭하는 데 남용되고 있다고 주장합니다. 그는 Andrej Karpathy가 새롭게 제안한 "agentic engineering"—인간이 AI 코딩 에이전트를 지휘하면서 아키텍처, 코드 리뷰, 정확성의 책임을 유지하는 방식—을 전문 워크플로우에 더 정확한 용어로 소개합니다. 이 방식은 프롬프트 전에 설계 문서를 작성하고, 모든 diff를 동료 PR 수준으로 검토하며, 에이전트가 안정적으로 반복할 수 있도록 포괄적인 테스트 스위트를 유지하는 것을 요구합니다. Osmani는 agentic engineering이 AI 출력을 평가할 수 있는 시니어 엔지니어에게 불균형적으로 유리하며, 기초를 건너뛰는 주니어 개발자는 생성은 할 수 있지만 결과물에 대해 추론하지 못하는 위험한 기술 퇴화 위험에 처할 수 있다고 경고합니다.
UML 공동 창시자이자 IBM Fellow인 Grady Booch는 소프트웨어 엔지니어링의 "세 번째 황금 시대"가 AI 덕분이 아니라 밀레니엄 전환기에 이미 시작되었으며, 우리는 이미 그 안에 여러 해째 머물고 있다고 주장합니다. 그는 두 번의 이전 황금 시대 — 알고리즘 추상화(1940~70년대)와 객체 지향 추상화(1980~2000년대) — 를 추적하며 각 세대 전환이 개발자를 제거하는 것이 아니라 새로운 추상화 수준으로 끌어올렸음을 보여줍니다. Dario Amodei의 "소프트웨어 엔지니어링은 12개월 내에 완전 자동화될 것"이라는 예측에 대해 Booch는 "완전한 헛소리"라고 부르며 오늘날 AI 도구는 웹 중심 시스템의 검증된 패턴 — 컴퓨팅의 작은 일부 — 만 자동화할 뿐이라고 반박합니다. 소프트웨어 엔지니어가 실제로 균형을 맞추는 힘(윤리, 경제, 물리, 인간 조직)은 자동화와 거리가 멀다고 주장하며, 다가오는 멀티 에이전트 시대를 위한 지침으로 Minsky의 "Society of Mind"와 subsumption 아키텍처를 공부할 것을 촉구합니다.
DebugBear은 11개 Consent Management Platform을 각각 5개 사이트에서 테스트해 4배 CPU 스로틀 데스크탑 환경에서 쿠키 동의 클릭 후 INP(Interaction to Next Paint) 점수를 측정했습니다. Sourcepoint는 중간값 6ms INP로 압도적 1위를 기록했습니다. 이는 동의 모달을 iframe 안에 렌더링해 클릭 처리를 메인 스레드에서 완전히 분리하기 때문입니다. Google Funding Choices는 중간값 468ms로 최하위를 기록했으며, asahi.com은 1,549ms라는 극단적 결과를 보였습니다. 이는 메인 스레드를 차단하는 Google 전환 스크립트에 의한 것입니다. Osano는 중간값 225ms로 2위 최하위를 기록했고, Chrome DevTools 분석에서 JavaScript 렌더링 로직과 forced reflow로 인한 448ms의 메인 스레드 차단이 확인되었습니다. Cookiebot, TrustArc, Termly 등 중간권 플랫폼은 57~69ms 범위에서 Core Web Vitals "good" 기준을 충족했습니다.
Nadia Makarevich는 TanStack Query와 Zod를 사용하는 공개 학습 프로젝트에서 세 가지 실제 React/Next.js 버그에 Claude Opus를 테스트하며 문제 해결·근본 원인 파악·올바른 수정 적용 여부를 각각 채점했습니다. 단순한 Zod 스키마 불일치(phone/address 필드 누락)에서 AI는 문제와 원인 파악은 만점이었지만, 스키마를 완화하는 대신 데이터 모크에 누락 필드를 추가하는 임시방편 수정을 적용해 절반 점수를 받았습니다. SPA 네비게이션 중 RSC payload 다운로드로 발생한 이중 로딩 스켈레톤 버그에서는 useSuspenseQuery를 제안해 시각적 문제는 해결했지만 새로고침 시 hydration mismatch를 유발했습니다. 세 번째 버그 — Suspense boundary와 redirect가 있는 페이지에서 useEffect 내 Server Action 호출로 발생한 "rendered more hooks than during the previous render" 오류 — 는 수많은 자신감 넘치는 오답 끝에 AI를 완전히 패배시켰습니다. 저자는 AI가 알려진 오류 유형의 패턴 매칭에는 탁월하지만 새로운 시스템 동작 추론에는 실패하며, "핵심 기술은 더 잘 프롬프트하는 것이 아니라 언제 프롬프트를 멈추고 직접 생각해야 하는지 아는 것"이라고 결론짓습니다.
Nicholas Zakas는 AI의 지속적 기억 부재로 인해 PRD, Architectural Decision Record, Technical Design Document, 세분화된 task list 등 전통적인 소프트웨어 아티팩트가 전문 코드베이스에서 그 어느 때보다 중요해졌다고 주장합니다. 수개월 전 의사결정 이유를 기억하는 인간 개발자와 달리 AI 페어 프로그래머는 현재 context window 밖의 기억이 없으며, 구조화된 문서 없이는 추적 가능성이 불가능합니다. Zakas는 "save for later" 기능의 구체적인 사후 분석을 통해 이를 설명합니다. AI가 생성한 TDD가 Redis에서 PostgreSQL로의 read-through cache 폴백을 누락했고, 이는 암시적으로만 존재했기에 인간 리뷰어도 놓쳤습니다. 그는 모든 아티팩트를 소스 컨트롤에 저장하고, AI 하나로 초안을 작성한 후 다른 AI로 일관성을 검토하며, 각 task에 수락 기준·의존성 링크·명시적 범위 외 항목을 추가해 AI 구현을 제어할 것을 권고합니다.
Swizec Teller는 코드 리뷰 처리량을 팀 속도의 단일 선행 지표로 규정하고, 대형 PR 안티패턴의 해결책으로 stacked pull request를 주장합니다. Stacked PR은 서로 위에 쌓이는 작고 독립적으로 리뷰 가능한 브랜치 체인입니다. 한 세그먼트가 완료되면 개발은 그 끝에서 새 브랜치로 이어져 리뷰를 기다리느라 작업이 멈추는 일이 없습니다. 저자는 대형 PR의 조합론적 비용 — 한 번은 거대한 diff를 읽는 데만 이틀이 걸렸다 — 을 설명하고 stacked PR의 관리 가능한 리뷰 범위와 대조합니다. 리베이스 자동화를 위해 Graphite를 권장하며, 약 하루의 학습 곡선 후 충돌 없이 ~80%의 리베이스를 처리하고 각 PR의 스택 위치를 보여주며 병합 순서를 관리합니다. 커밋은 버려도 되는 저장 지점으로, squash merge는 공식적인 히스토리 정리 단계로 취급합니다.
Node.js Core Collaborator이자 OpenJS Foundation CNA Coordinator인 Ulises Gascón은 2025년 9~10월Shai-Hulud 악성코드가 유지 관리자 자격 증명을 탈취하고 토큰이 접근 가능한 모든 패키지에 자동 배포하는 방식으로 약 700개 npm 패키지에 자가 전파된 사건을 다룹니다. 공격자들은 25,000개의 GitHub 저장소를 만들어 비밀을 유출했습니다. 2025년 12월 9일부터 npm은 기존 classic token 폐기를 시작했으며 사실상 2026년 2월 3일이 마감일이었습니다. Gascón은 세 가지 대체 전략을 평가합니다. 하드웨어 키 2FA(YubiKey 또는 passkey; SMS는 더 이상 충분하지 않음)를 사용한 로컬 배포, 패키지별로 범위가 지정된 granular token과 90일 교체 주기 및 수동 승인이 필요한 GitHub Actions "publish" 환경을 갖춘 CI/CD 파이프라인, 그리고 OIDC 기반 Trusted Publishing(유망하지만 stage publishing 체크포인트 부재로 핵심 패키지에는 아직 미권장)입니다. --allow-git=none CLI 플래그는 --ignore-scripts 사용 시에도 임의 코드를 실행할 수 있는 git 소스 의존성을 차단하는 중요한 완화책으로 강조됩니다.
이번 주의 주목 아이템인 Addy Osmani의 agentic engineering 글은 무분별한 AI 보조 프로토타이핑과 체계적인 전문 실무 사이에 명확한 선을 그었습니다. 그의 주장은 모든 것을 "vibe coding"이라 부르는 것이 진정한 agentic engineering은 프롬프트 전 설계 문서, 철저한 diff 검토, 에이전트가 안정적으로 반복할 수 있는 테스트 스위트를 요구한다는 사실을 가린다는 것입니다. 시니어 엔지니어는 불균형적으로 혜택을 받으며, 기초를 건너뛰는 주니어 개발자는 생성은 할 수 있지만 결과물에 대해 추론하지 못하는 기술 퇴화 위험에 처합니다. Grady Booch의 Pragmatic Engineer 인터뷰는 더 긴 역사적 관점에서 소프트웨어의 세 황금 시대를 추적하며, AI는 컴퓨팅의 좁은 웹 중심 슬라이스에서 검증된 패턴만 자동화할 뿐이며 엔지니어가 실제로 다루는 윤리, 물리, 조직적 추론과는 거리가 멀다고 주장했습니다.
Nicholas Zakas는 AI에게 지속적 기억이 없기 때문에 소프트웨어 아티팩트 — PRD, ADR, 기술 설계 문서 — 가 그 어느 때보다 중요하다는 보완적 주장을 펼쳤습니다. 암시적으로만 존재했기 때문에 AI가 누락하고 리뷰어도 놓친 Redis-to-Postgres 캐시 폴백 사후 분석이 공유된 맥락을 가정하는 비용을 생생하게 보여주었습니다. Nadia Makarevich의 Claude Opus 디버깅 연구는 같은 지점을 강화했습니다. 모델은 알려진 오류 유형의 패턴 매칭에는 탁월하지만 새로운 시스템 동작 추론에는 실패하며, 핵심 기술은 언제 프롬프트를 멈추고 직접 생각해야 하는지 아는 것입니다.
이번 주의 실용적인 아이템도 훌륭했습니다. Swizec Teller는 리뷰 처리량을 망치는 대형 PR 안티패턴의 해결책으로 stacked pull request를 철저히 옹호했습니다. Ulises Gascón의 npm 보안 가이드는 2025년약 700개 패키지를 타협시킨 Shai-Hulud 공급망 공격을 문서화하고 granular token, 하드웨어 키 2FA, OIDC Trusted Publishing을 대체 전략으로 평가했습니다. DebugBear의 Consent Management Platform INP 벤치마크는 Sourcepoint의 iframe 격리 방식이 중간값 6ms를 달성해 가장 가까운 경쟁자보다 50ms 앞선 반면, Google Funding Choices는 중간값 468ms라는 처참한 결과를 보여주었습니다.
핵심 요점
Agentic engineering은 설계 문서, 철저한 diff 검토, 포괄적인 테스트를 요구합니다. 이러한 아티팩트 없이는 AI에게 지속적 맥락이 없고 리뷰어는 모델이 조용히 도입한 빈틈을 놓칩니다.
Shai-Hulud 공격은 classic token을 수집해 약 700개의 npm 패키지를 타협시켰습니다. npm classic token은 2026년2월부로 하드 deprecated되었으니 즉시 granular scoped token 또는 하드웨어 키 2FA로 마이그레이션하십시오.
쿠키 배너가 Core Web Vitals를 망치고 있을 수 있습니다. Google Funding Choices가 중간값 468ms INP를 기록한 반면 Sourcepoint의 iframe 격리 방식은 6ms를 기록해 같은 필수 UI에서 78배의 성능 차이가 납니다.